WordPress 會員權限控制指南:依角色管理瀏覽權限
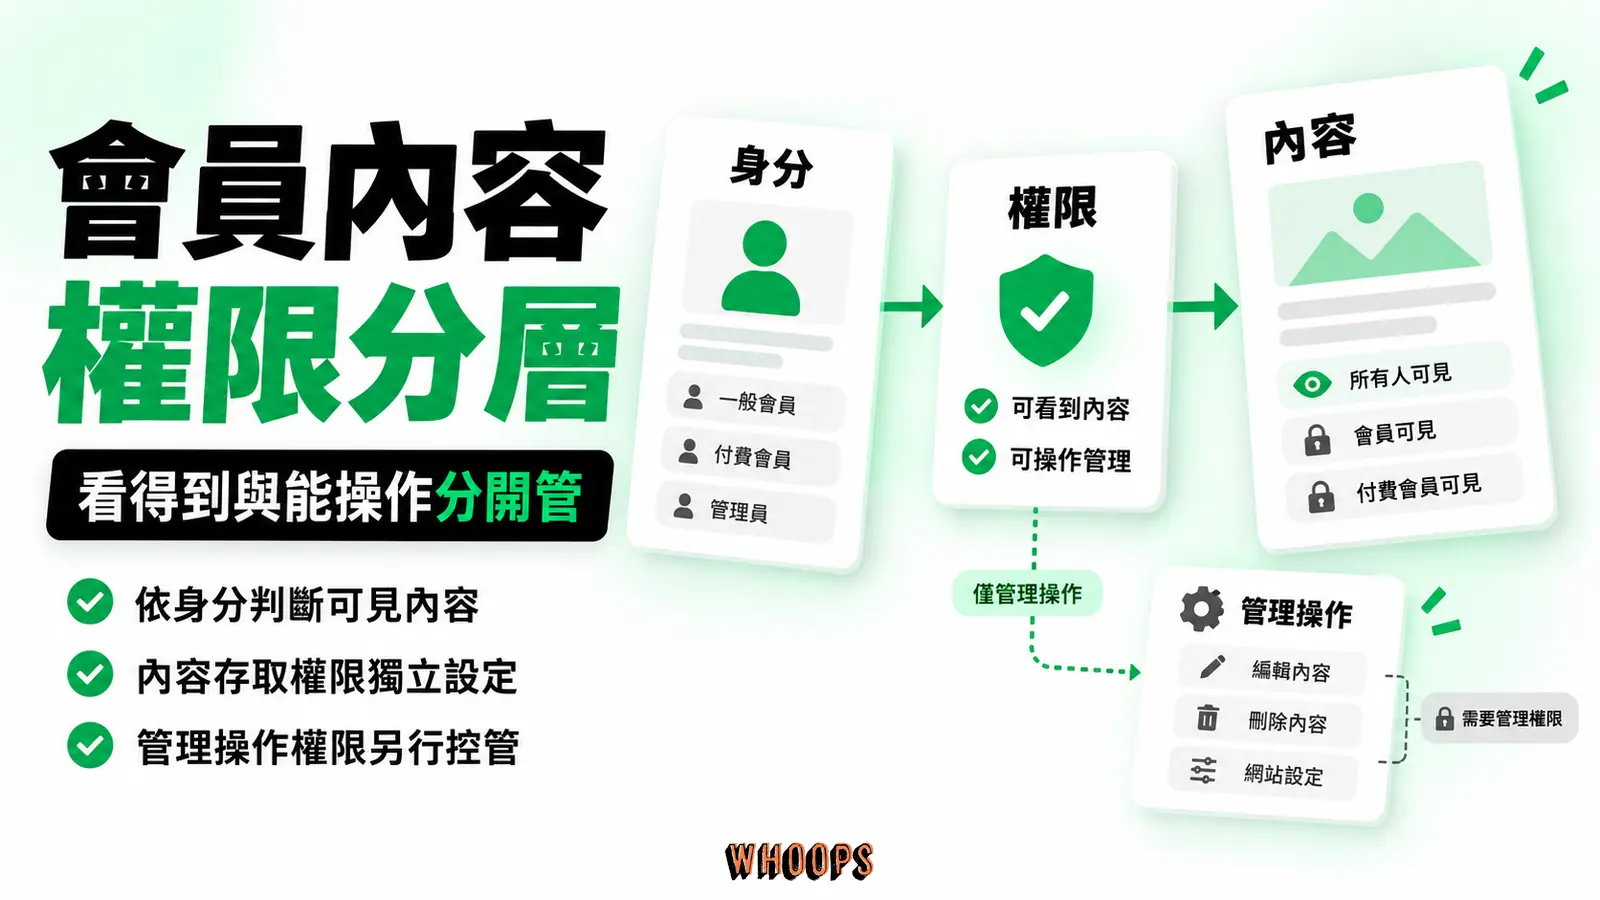
WordPress 會員權限教學:以 Ultimate Member 設定登入與角色限制,釐清單篇、分類及全站優先順序,並檢查快取、下載保護、公開摘要與付費牆的索引條件。
本頁目錄
- WordPress 會員權限控制:真正的考題是「分層」,不在「鎖不鎖」
- 先把三個名詞分清楚:角色、能力、內容限制
- WordPress 內建的角色機制,到底夠不夠用?
- Ultimate Member 之外,還有哪些選擇?
- Ultimate Member 解的是第三層:前台的「誰能看見」
- 三個最真實的分層情境,你會在哪一個?
- 情境一:B2B 經銷價格牆
- 情境二:付費內容分級
- 情境三:員工或會員專屬入口
- 從零架起第一道門:Ultimate Member 安裝與內容限制設定流程
- 角色 × 登入狀態:看懂你的權限組合矩陣
- 讓會員進門更順:社群登入與 Ultimate Member 的整合
- WooCommerce 會員站的眉角:批發價、角色價與商品能見度
- SEO 的雷區:被鎖起來的頁面,Google 到底看不看得到?
- 上線前的前置作業:備份、隱藏登入頁、擋垃圾註冊
- 排查清單:設定沒生效時,先檢查這五個地方
- 把會員分層真正落地:六步行動方案
WordPress 會員權限控制:真正的考題是「分層」,不在「鎖不鎖」
以一個線上課程電商的會員制情境為例:站方想把批發價格頁鎖給登入的經銷商看,聽起來很單純對吧?把頁面設個密碼、或把它從選單拿掉就好。但實際上線後常會發現事情沒那麼簡單:零售客人誤闖進去看到批發價會崩潰、沒登入的經銷商找不到入口在哪、更尷尬的是 Google 把那個頁面索引出去,等於在搜尋結果裡開了一張公開報價單。
換句話說,會員權限的核心從來都在「誰、在什麼狀態下、能看到什麼」這三個維度,單純討論「鎖或不鎖」會把問題扁平化。這篇要談的就是怎麼用 Ultimate Member 這套外掛,把 WordPress 從一個人人平等的公開部落格,改造成一棟有門禁、有樓層、有訪客名牌的會員大樓。
WordPress 原生角色與能力也會影響私密文章的閱讀權限,並非只管後台;它另外提供共用密碼保護。若要建立經銷商、VIP 等會員分級,再依登入狀態與角色限制內容,Ultimate Member 能提供更完整的規則設定。本文會區分角色、能力與內容限制,再說明未授權訪客和搜尋引擎各會取得什麼內容。
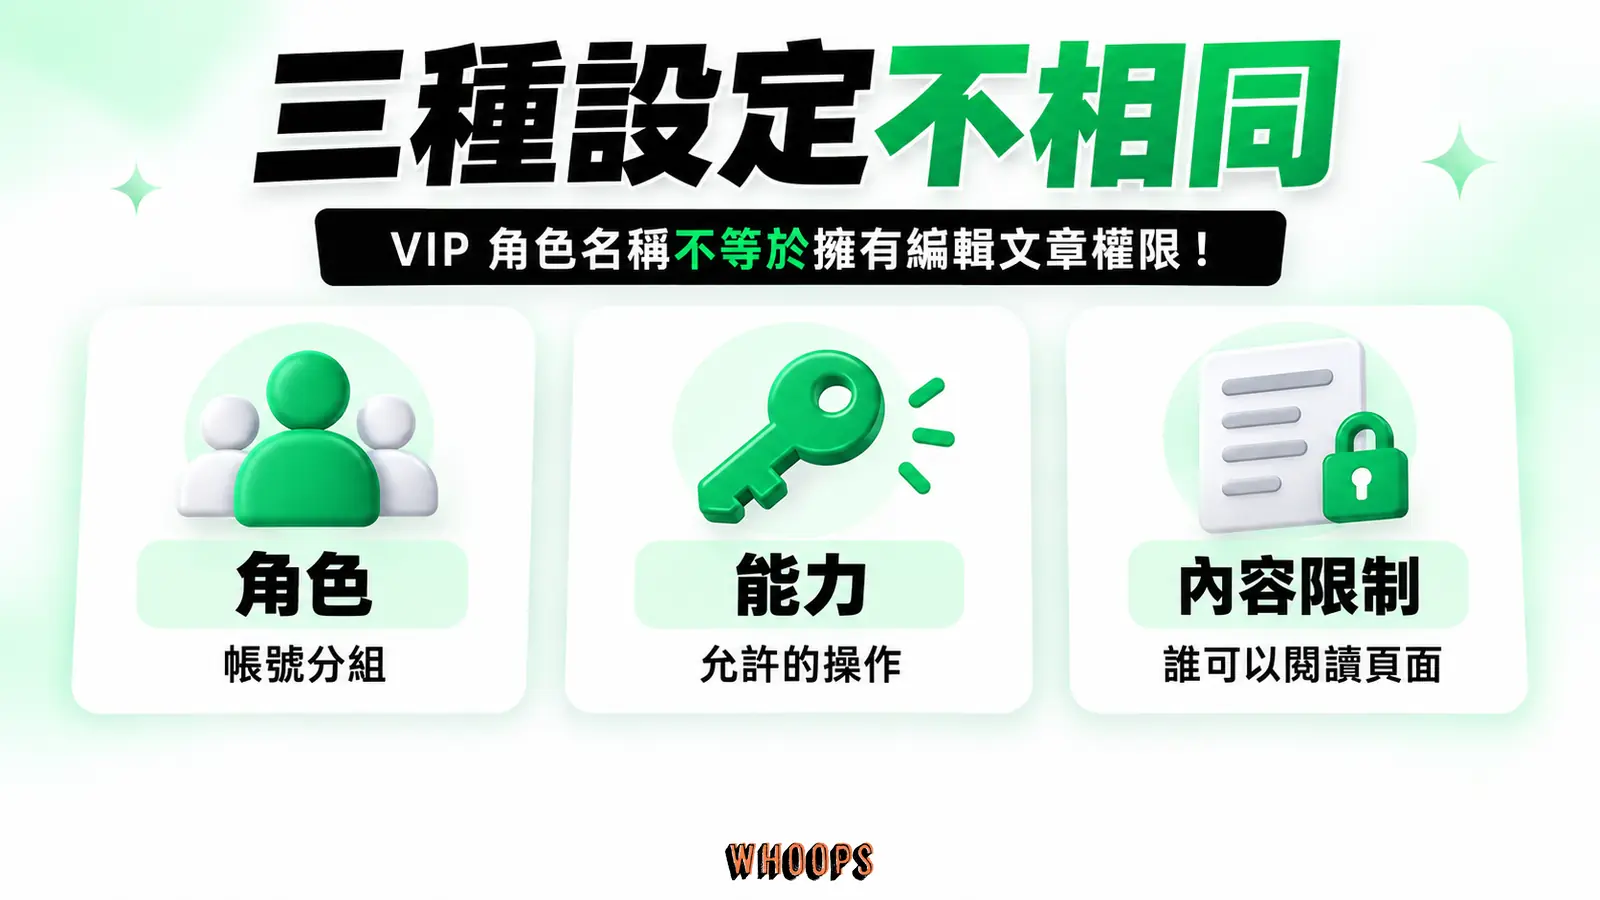
先把三個名詞分清楚:角色、能力、內容限制
很多人在搞會員權限的時候會卡關,真正的關卡往往出在把三件不同的事混在一起談,工具本身反倒簡單。下面用一個辦公大樓的比喻把它們拆開。
角色(Role)是名牌。系統管理員、編輯、作者、投稿者、訂閱者,這些是 WordPress 內建的角色,就像大樓裡掛著「員工」「訪客」「廠商」的不同識別證。Ultimate Member 還能讓你自訂角色,例如「經銷商」「VIP 會員」「一般會員」。
能力(Capability)是鑰匙。每一張名牌配了一串鑰匙,決定掛名牌的人「能做哪些動作」。能不能發文章、能不能審核別人的留言、能不能改外掛設定,這些都是能力。能力管的是動作,而且主要發生在後台(wp-admin)。
內容限制(Content Restriction)是門禁。就算每個人都帶著名牌、口袋裡有鑰匙,你還是可以規定:這間會議室只有掛「經銷商」名牌的人能進、那份文件只有登入的人能翻開。內容限制管的是看見,發生在前台。
這三層的關鍵差異在這張表:
左右捲動檢視完整表格
| 層次 | 管的是 | 發生在哪裡 | WordPress 原生支援? |
|---|---|---|---|
| 角色 Role | 身份分類(你是誰) | 後台 + 前台 | 是(單站五種預設角色;多站網路另有超級管理員) |
| 能力 Capability | 能執行的動作 | 主要在後台 | 是(但分散在程式碼與選項裡) |
| 內容限制 Content Restriction | 能看見的內容 | 前台 | 有私密與密碼保護;自訂會員分級通常需外掛或程式 |
把這張表記住,後面所有的設定邏輯都會回到這三層。如果你想深入 WordPress 內建的角色與能力怎麼運作,可以另參考 WordPress 使用者角色與權限 這篇,把單站預設角色、多站超級管理員、常見能力、以及怎麼用外掛微調能力都拆解過了。這一篇的焦點會放在第三層,也就是「內容限制」。
用一個具體例子把三層串起來看。假設你站上有一個叫小明的會員,他的角色是「VIP 會員」(第一層,身份)。若站方另外授予 edit_posts 等能力,他才會有編輯文章的權限;「VIP」這個名稱本身不會自動授權後台操作(第二層,鑰匙)。來到前台,有一篇標了「限 VIP 會員」的文章,小明登入後能讀完整內容,而一個未登入的訪客點進去只會看到升級提示(第三層,門禁)。三層各司其職:身份決定他是誰、能力決定他能做什麼、內容限制決定他能看見什麼。Ultimate Member 主要補的是第三層,但它的自訂角色功能也會回頭幫你把第一層做得更細緻。
WordPress 內建的角色機制,到底夠不夠用?
這是最常被問到的問題:既然已經有角色了,為什麼還要裝 Ultimate Member?
答案通常很直接:看你賣的是什麼、會員制有多複雜。
如果你只是要區分「工作人員」和「一般讀者」,要工作人員能寫文章、讀者只能留言,那 WordPress 內建的角色加上一點能力微調就夠了,不需要再裝一套會員系統。這種情境下,你真正該看的是角色與能力管理。
但只要你的需求踩到下面任何一條,內建機制就會開始使不上力:
- 你需要自訂會員分級。例如付費等級或經銷商專區,原生私密文章與共用密碼不等同這類會員資格驗證;下載檔案還要另外保護實際檔案網址。
- 你需要自訂角色與註冊流程。你想開一個「經銷商」角色,讓對方填表申請、人工審核通過才放行,這套流程 WordPress 原生沒有。
- 你要會員專屬的個人資料頁與會員名單。讓每個會員有自己的公開資料卡、讓訪客能瀏覽會員目錄。
- 你要整合社群登入。讓人用 Facebook、Google、或 LINE 一鍵登入註冊。
可依需求選擇會員外掛或個別整合。Ultimate Member 免費核心包含註冊、資料頁與內容限制,但社群登入、收費整合等功能可能需要付費擴充,不能把它們都視為免費核心(見 WordPress.org 上的 Ultimate Member 頁面)。至於註冊表單、登入頁這些流程端的細節,可以對照 用 Ultimate Member 架會員網站的完整流程 的步驟拆解,把會員系統的骨架一次建好。
換個方式想:內建角色是房子的戶籍謄本,Ultimate Member 是管家。戶籍謄本告訴你誰住在哪一戶,管家負責開門、查證件、帶客人到對的樓層。兩者是互補關係,可以疊著用,不必二選一。
Ultimate Member 之外,還有哪些選擇?
會員外掛這個地盤其實有幾套主流工具,它們各自擅長不同的事。選錯工具,等於還沒開始做分層就先卡在功能的形狀裡。下面這張表把四套最常被拿來比較的工具並排,幫你對照自己的需求落點。
左右捲動檢視完整表格
| 外掛 | 最擅長 | 付費模式 | 適合誰 |
|---|---|---|---|
| Ultimate Member | 註冊流程、會員資料頁、內容限制三合一 | 核心免費,擴充付費 | 需要完整會員形象與社群感的站 |
| Paid Memberships Pro | 付費會員等級、訂閱週期、自動續約 | 核心免費,進階功能付費 | 靠會員費獲利、分級付費牆的站 |
| Restrict Content Pro | 純粹的內容限制,設定輕量 | 全付費 | 只想頁面分層、不想多一套會員系統的站 |
| MemberPress | 付費會員加課程與數位商品販售 | 付費授權,功能依方案與擴充而異 | 做線上課程或數位商品販售的站 |
這張表要傳達的一個關鍵判斷是:你的會員是「免費分級」還是「付費分級」。如果你的會員不收錢,只是用角色把人分群(例如經銷商、員工、合作夥伴),Ultimate Member 的免費核心就綽綽有餘,重點擺在註冊流程與內容限制。如果你打算收會員費、做訂閱制,那付費等級與金流整合才是主戰場,這時候 Paid Memberships Pro 或 MemberPress 會更順手。
需要會員資料卡、會員目錄與自訂註冊流程時,可以先評估 Ultimate Member。若只想限制幾篇文章,則比較原生私密/密碼保護與較精簡的會員工具。是否適用應以實際流程、維護負擔和需要的擴充為準。
Ultimate Member 解的是第三層:前台的「誰能看見」
Ultimate Member 真正值得在會員專案裡搬出來用的,是它的 Access Control(存取控制)與Content Restriction(內容限制)這兩塊。Ultimate Member 官網文件把它定義為一套針對「誰能存取網站內容」的控制機制,可以做到三件事:限制整個頁面的存取、限制頁面裡某一段內容、以及設定未授權時的應對方式。
未授權時可先決定是否將內容排除並回傳 404;未採用 404 隱藏時,再選擇顯示限制訊息或重新導向。以下列出可設計的四種訪客體驗,並非設定畫面上四個同層級的選項:
- 引導登入:可導向登入頁,或在限制訊息中放入適合的登入入口;不是勾選一個選項就必然在原地展開全文。
- 導向指定網址:把沒權限的人自動轉到某個頁面,例如「升級會員」的促銷頁。
- 顯示自訂訊息:放一段文字,例如「此內容僅供 VIP 會員觀看」,配上行動呼籲。
- 回傳 404 並隱藏內容:UM 可將受限文章排除於查詢,未授權者直接開啟網址時取得 404。仍須另測外掛 API、快取與媒體檔案。
這四種處置方式的差別,本質上是你怎麼對待「沒權限的那個人」。你要教育他(顯示訊息)、轉化他(導向促銷)、還是讓他根本不知道這裡有東西(完全隱藏),會直接影響轉換率和使用者體驗。老實說,很多人裝完 Ultimate Member 只用了第四種「完全隱藏」,白白浪費了把訪客推進會員漏斗的機會。
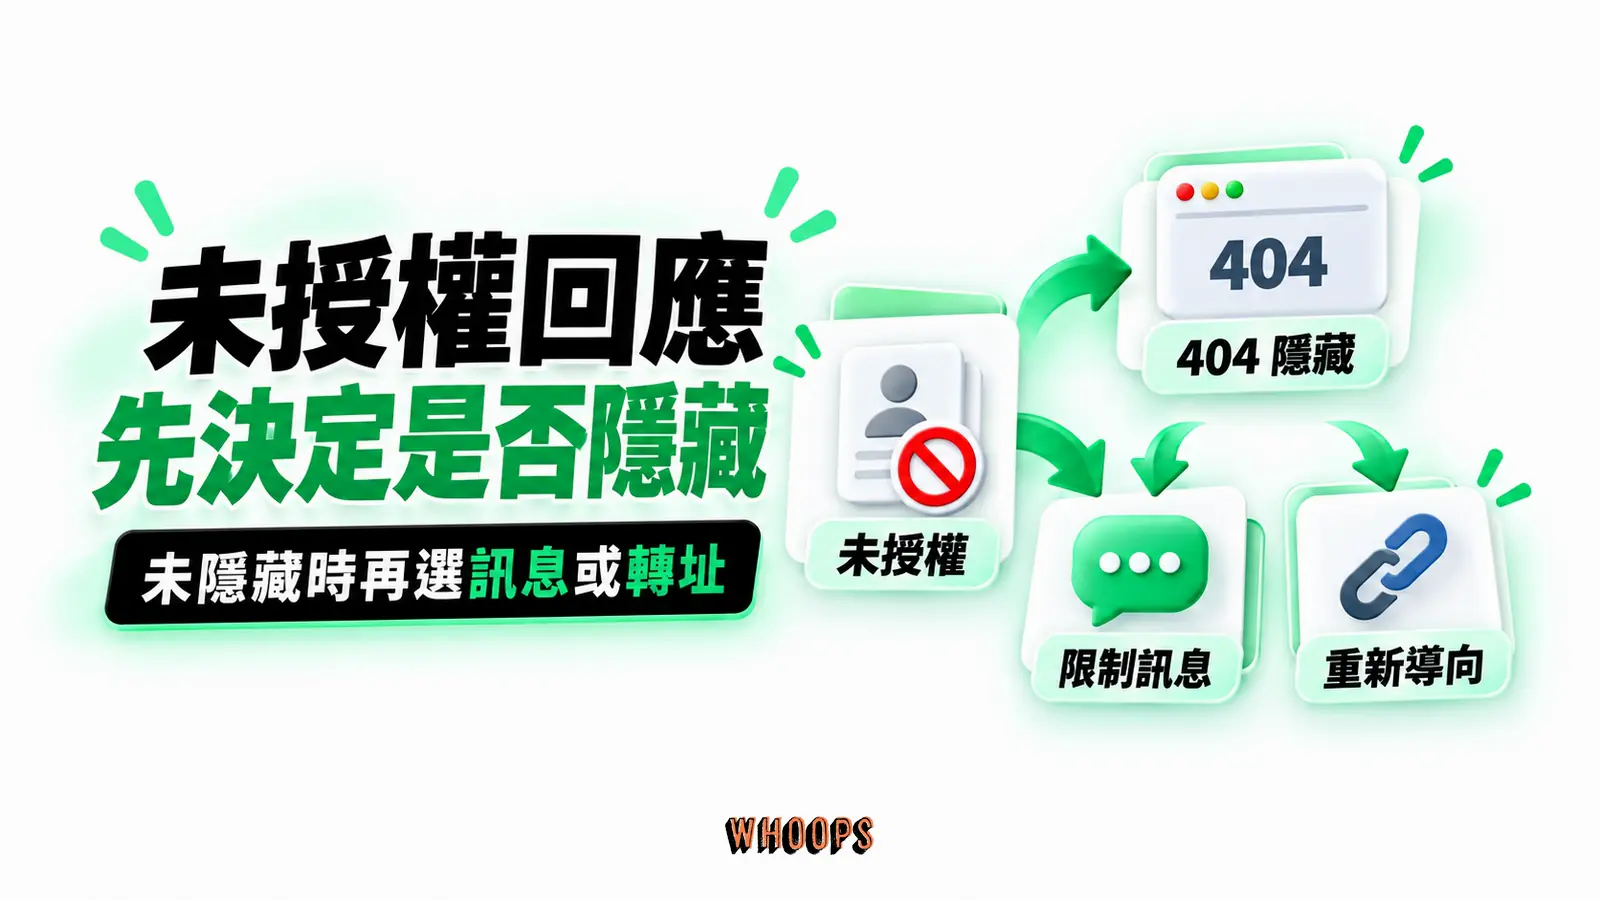
選哪一種,可以靠兩個問題快速判斷。第一,這個頁面對未授權的人有沒有行銷價值?有,就用「自訂訊息」或「導向促銷頁」,把擋下的瞬間變成轉換契機;沒有,就用「完全隱藏」或「登入表單」。第二,你希望被擋下的人下一步做什麼?希望他登入,就給登入表單;希望他付費升級,就導向促銷頁搭配一段有力的文案。把這兩個問題想清楚,四種處置方式的選擇幾乎是自動浮現的,不需要每次都重新猶豫。
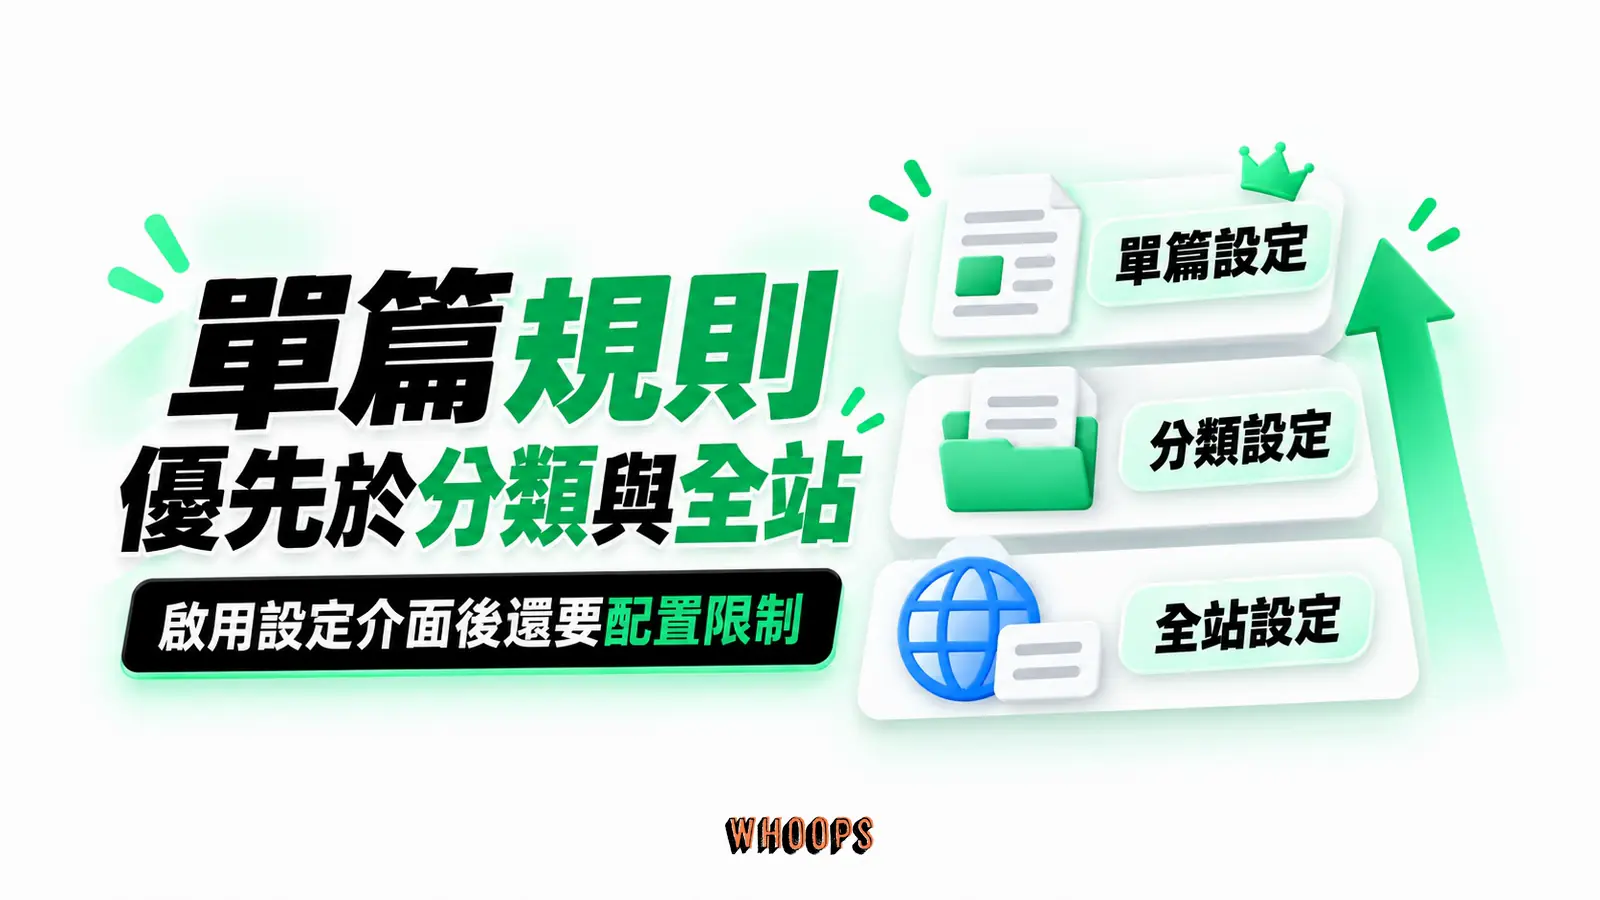
規則有全站、分類/標籤及單篇三個層級。先在 Access 設定啟用要管理的文章類型或分類法,再設定各項限制;單篇設定優先於分類設定,分類設定優先於全站設定。勾選商品文章類型只是啟用它的限制設定介面,不代表全部商品已經自動變成登入限定。
三個最真實的分層情境,你會在哪一個?
與其講抽象的功能,不如直接看三種實務上最常見的分層需求。你大概會在其中看到自己的影子。
情境一:B2B 經銷價格牆
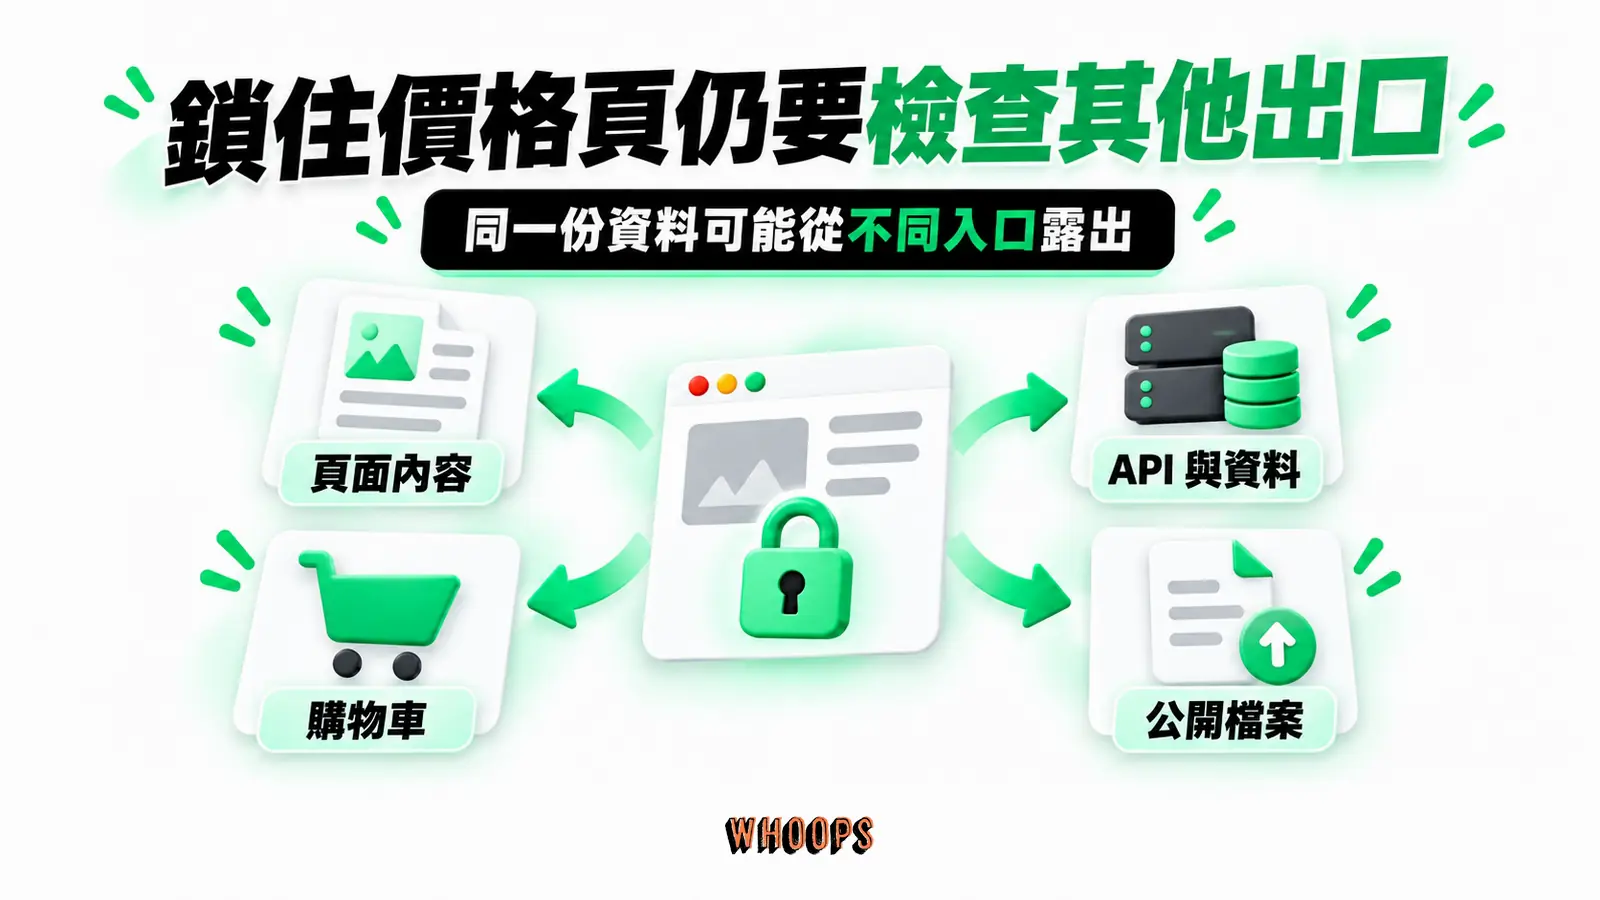
就是開頭那個線上課程電商的情境。零售客人在前台看到的是定價,登入的經銷商看到的才是批發價,而且批發價頁面對一般訪客完全不可見。做法是把「經銷商」設成一個 Ultimate Member 自訂角色,批發價頁面只開放這個角色存取,未授權者導向經銷商申請表單。如果批發價也出現在商品結構化資料、API、購物車或公開檔案中,只鎖頁面仍不足以保密,必須逐一測試。與 WooCommerce 整合時,價格和結帳授權還要另外處理。
情境二:付費內容分級
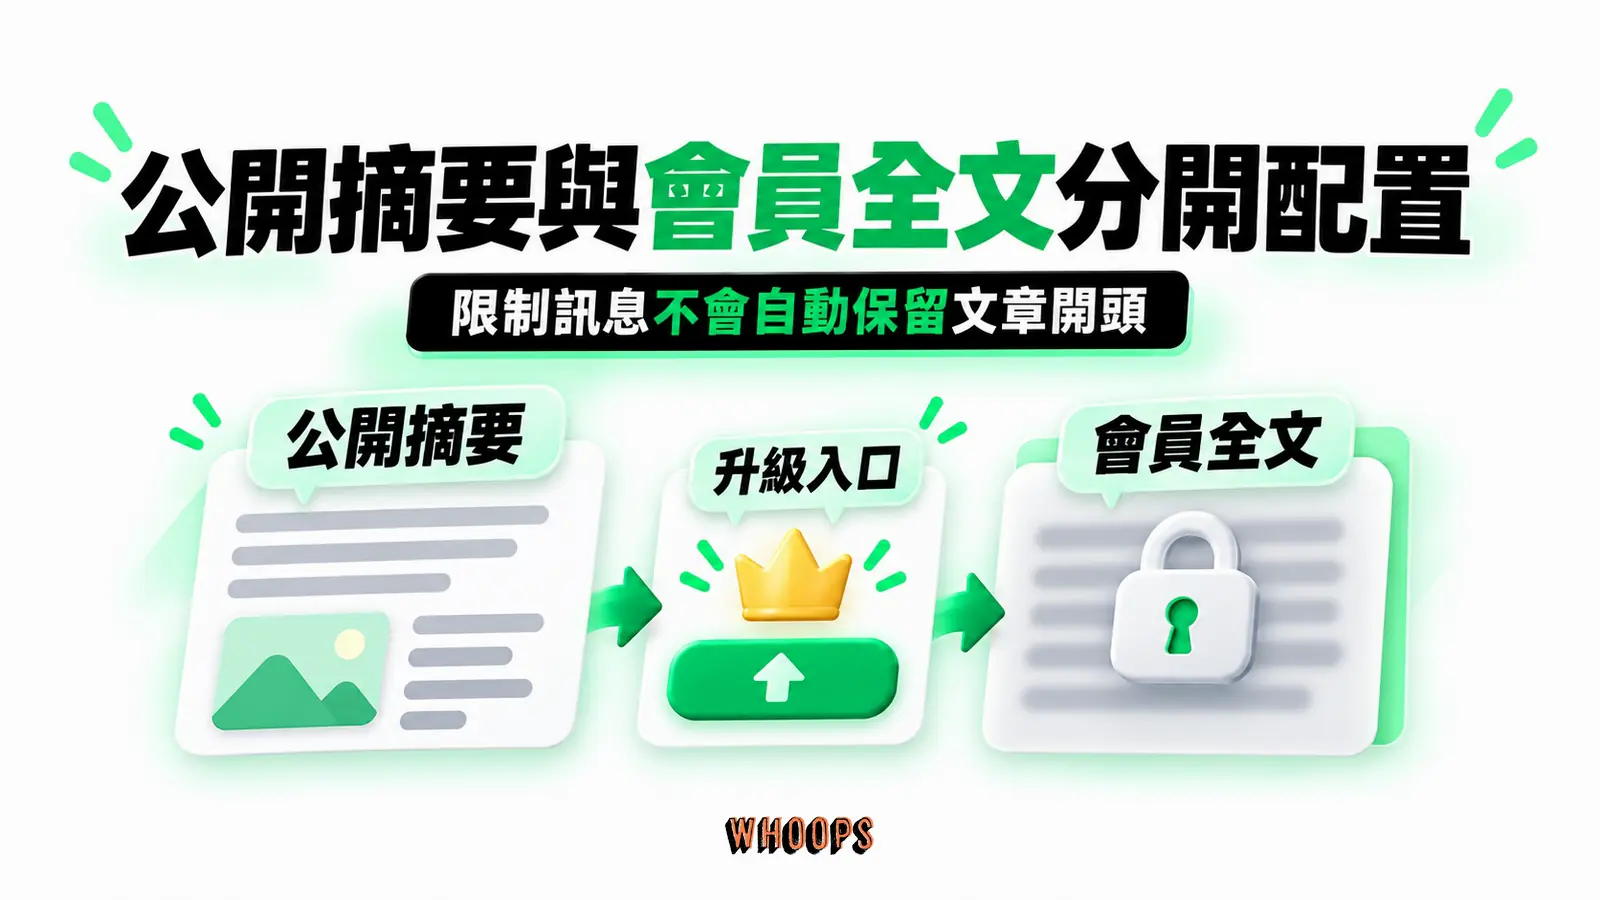
你做的是知識型網站或線上課程平台,內容分成「免費」「一般會員」「VIP 會員」三級。免費文章誰都看得到,一般會員文章要登入,VIP 文章要升級。這種情境下,「顯示自訂訊息」這個處置方式超好用:可在自訂限制訊息中另外撰寫公開摘要,再加上「升級為 VIP 即可閱讀完整內容」的提示,這需要自行配置,UM 不會保證保留原文章的開頭。如果你做的是教學網站,可以再搭配 WordPress LMS 外掛,把課程進度跟會員等級綁在一起。
情境三:員工或會員專屬入口
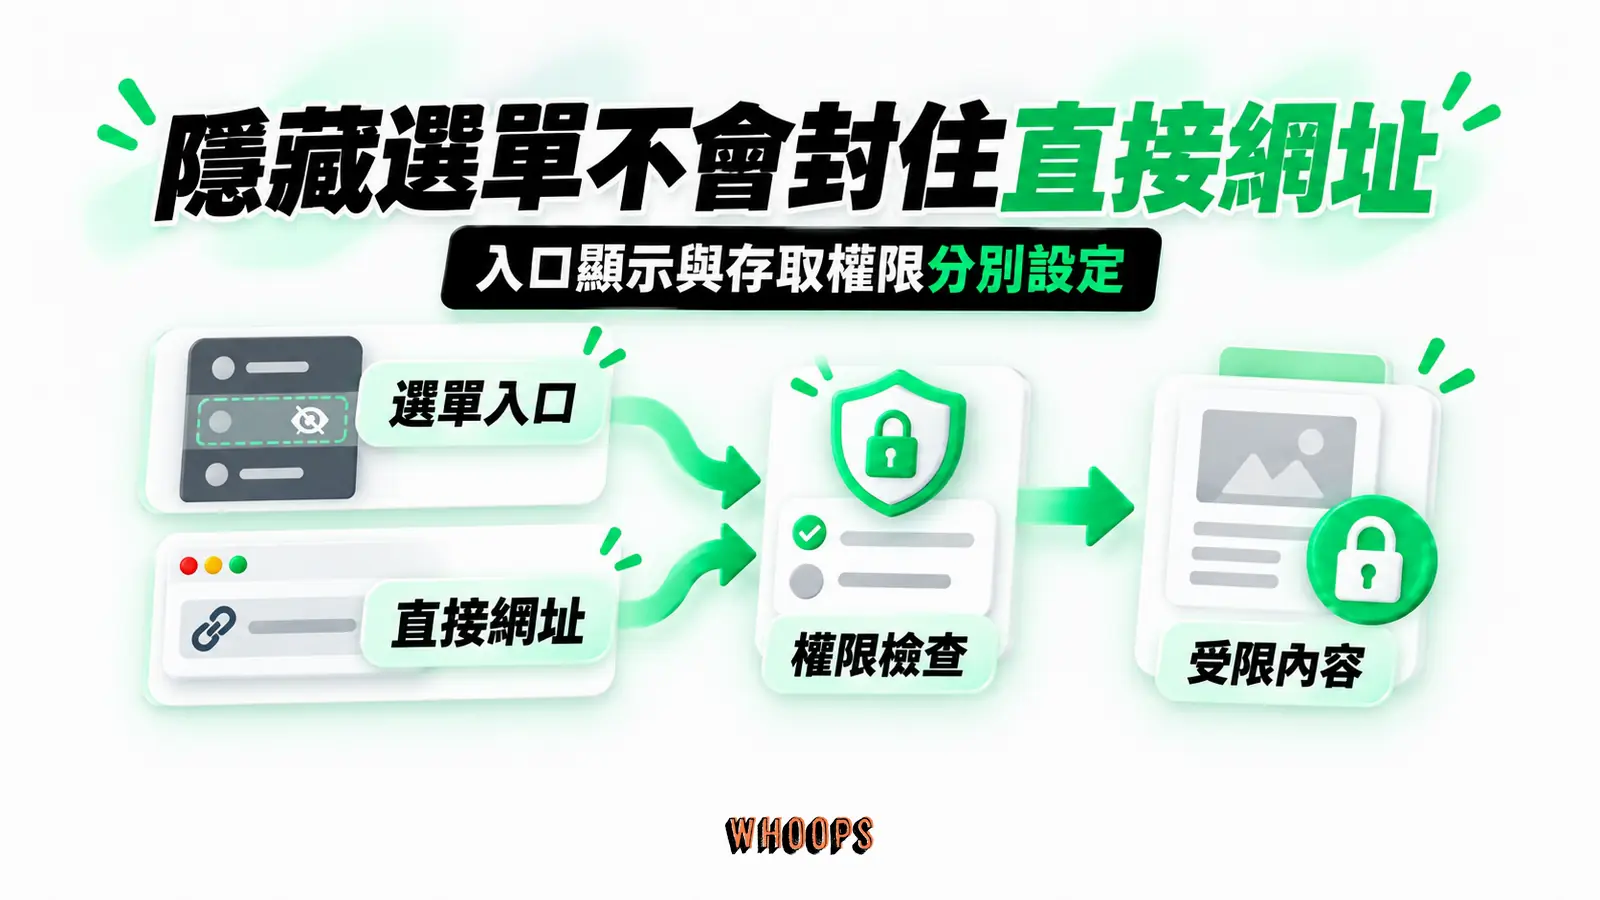
公司內部入口網站、或協會的會員專區。這一類的特徵是內容量不大,但全部都要鎖。可限制整站存取,或分別限制分類與其中內容;首頁區塊也要各自配置。選單隱藏只影響入口顯示,不能阻止訪客直接開啟網址。搭配 WordPress 條件選單,你還能讓選單項目本身也依登入狀態顯示或隱藏,做到「門面都不一樣」的效果。
這三個情境的共同點是:它們都在回答「誰、在什麼狀態下、能看到什麼」。Ultimate Member 給你的就是回答這個問題的工具箱。差別只在於你把哪一種處置方式、哪一層規則配上去。
從零架起第一道門:Ultimate Member 安裝與內容限制設定流程
概念講完了,接下來是實作。流程拆成七個動作,照著走就能架起第一道權限門。如果你還不熟悉怎麼裝外掛,可以先看 WordPress 安裝外掛的完整流程。
- 安裝並啟用 Ultimate Member。在後台外掛市集搜尋 Ultimate Member,安裝啟用。啟用後它會建立幾個必要的頁面:登入、註冊、會員、登出,這些頁面是會員流程的骨幹,不要刪。
- 設定註冊表單與欄位。Ultimate Member 內建一套拖拉的表單編輯器,你可以決定註冊時要問哪些欄位。建議是問越少越好,會員牆的轉換率跟註冊摩擦力成反比,能只問 email 跟密碼就先這樣開始。
- 規劃你的角色。除了內建的訂閱者,建立你需要的自訂角色,例如「經銷商」「VIP」。每個角色可以設定不同的註冊表單、不同的預設權限。
- 開啟 Content Restriction 設定。在 Ultimate Member 的設定裡找到 Access Control 相關選項,確認內容限制功能是啟用的。
- 到要限制的頁面或文章設定規則。打開編輯器,你會看到 Ultimate Member 加了一個「Content Restriction」的設定區塊。勾選「Restrict access to this content」,然後選擇誰能看:是「所有登入者」,還是「特定角色」。
- 選擇未授權時的處置方式。先決定是否用 404 隱藏內容;若不採用,再選限制訊息或導向。自訂訊息可說明資格與申請方式,但不要包含應保密的正文。
- 用不同身份測試。分別以未登入訪客、一般會員及目標角色帳號檢查結果。管理員常有額外權限或略過限制,不能只靠管理員視角驗證;也要確認直接開啟受限網址與附件時的行為。
這七步走完,你就有了一個真正會「看人開門」的頁面。如果你同時在整理整站的內容結構,分類排序跟這裡的權限規劃可以一起做,先想好哪些分類是公開的、哪些是會員限定,再回頭設規則會更省事。順帶一提,內容限制的全域規則跟單篇規則可以疊加使用:實務上會先把分類層級的全域規則當底,例如把「會員專屬」這個分類整批設成登入限定,再針對裡面少數幾篇需要更嚴格限制的文章,用單篇設定覆寫。這種做法比分一篇一篇設規則省時,也更容易在事後維護,分類歸類一改,底層規則就自動跟著走。
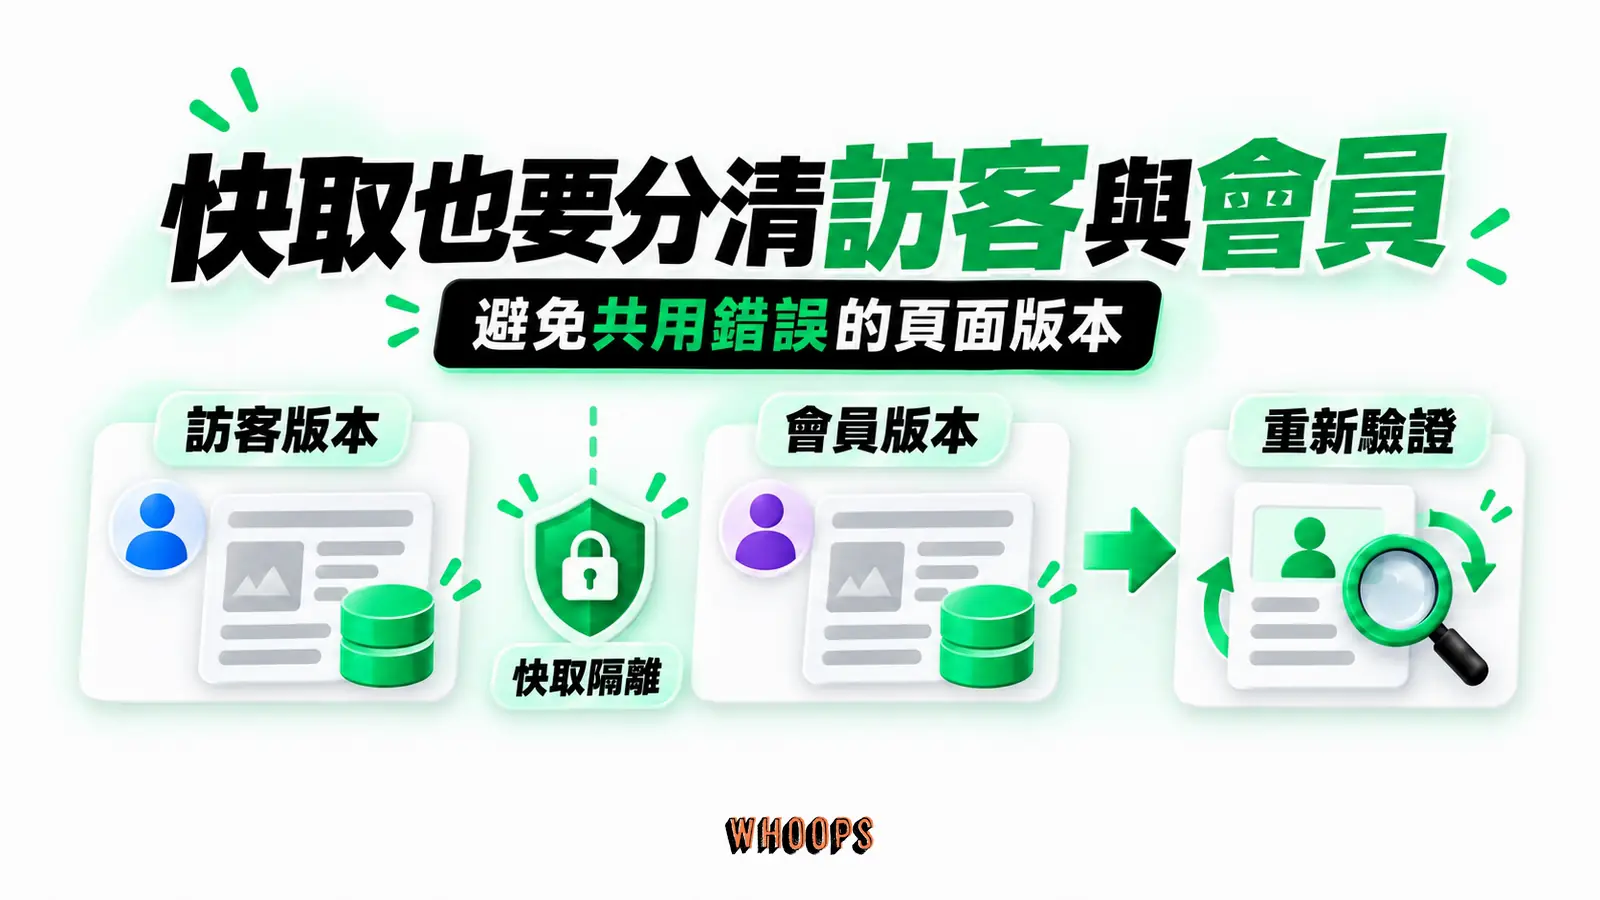
快取設定不當可能讓授權會員一直看到訪客版本,也可能把會員內容送給未授權者。受限內容應排除共用頁面快取,或確認快取確實依登入狀態與權限隔離;同時檢查主機、CDN 和外掛快取。清除快取後,用不同帳號重新驗證,相關設定可參考 WordPress 快取外掛。
角色 × 登入狀態:看懂你的權限組合矩陣
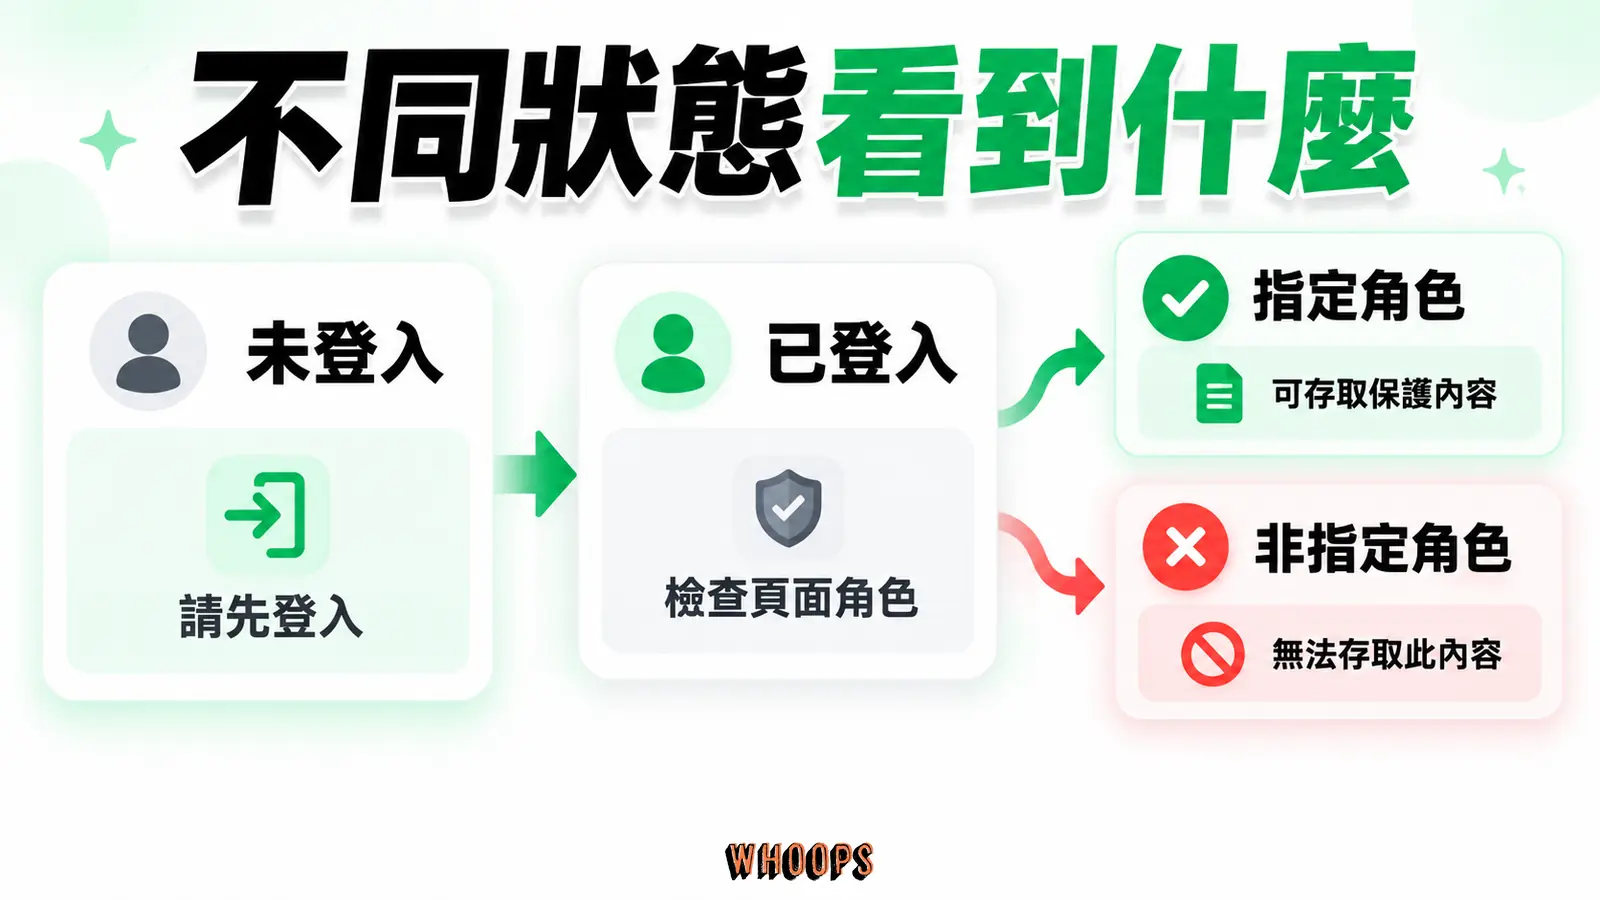
內容限制的設定雖然是勾選題,但勾錯一個選項,整個分層邏輯就會亂掉。下面把最常見的「角色」與「登入狀態」交叉,畫成一張矩陣給你對照。設定任何一道權限門之前,先想清楚你要的結果落在矩陣的哪一格。
左右捲動檢視完整表格
| 使用者狀態 | 公開內容 | 登入限定內容 | 特定角色內容(如經銷商) |
|---|---|---|---|
| 未登入訪客 | 看得見 | 看不見(顯示登入或訊息) | 看不見 |
| 已登入一般會員 | 看得見 | 看得見 | 看不見(需升級或換角色) |
| 已登入經銷商 | 看得見 | 看得見 | 看得見 |
| 系統管理員 | 看得見 | 看得見 | 看得見 |
這張表的重點在第二行:一個已經登入的一般會員,對「特定角色內容」依然沒有權限。很多人會誤以為「登入就等於有權限」,於是把所有付費內容設成「所有登入者」,結果只要註冊過的人全都能看,分級制度形同虛設。登入狀態管的是「你是不是會員」,角色管的是「你是哪一級會員」,這兩件事要分開設定,分層才做得起來。
另一個容易放過的組合是公開內容裡的局部限制。有時候你不想鎖整頁,只想藏某一段,例如文章主體公開,但結尾的下載連結只給會員。Ultimate Member 支援用短代碼(shortcode)包住某一段內容做局部限制,被包住的區塊會依規則顯示或隱藏,頁面其他部分照常公開。這在做「內容行銷夾帶會員轉換」時非常好用,公開段落吸引搜尋流量,受限段落把讀者推進會員漏斗。
讓會員進門更順:社群登入與 Ultimate Member 的整合
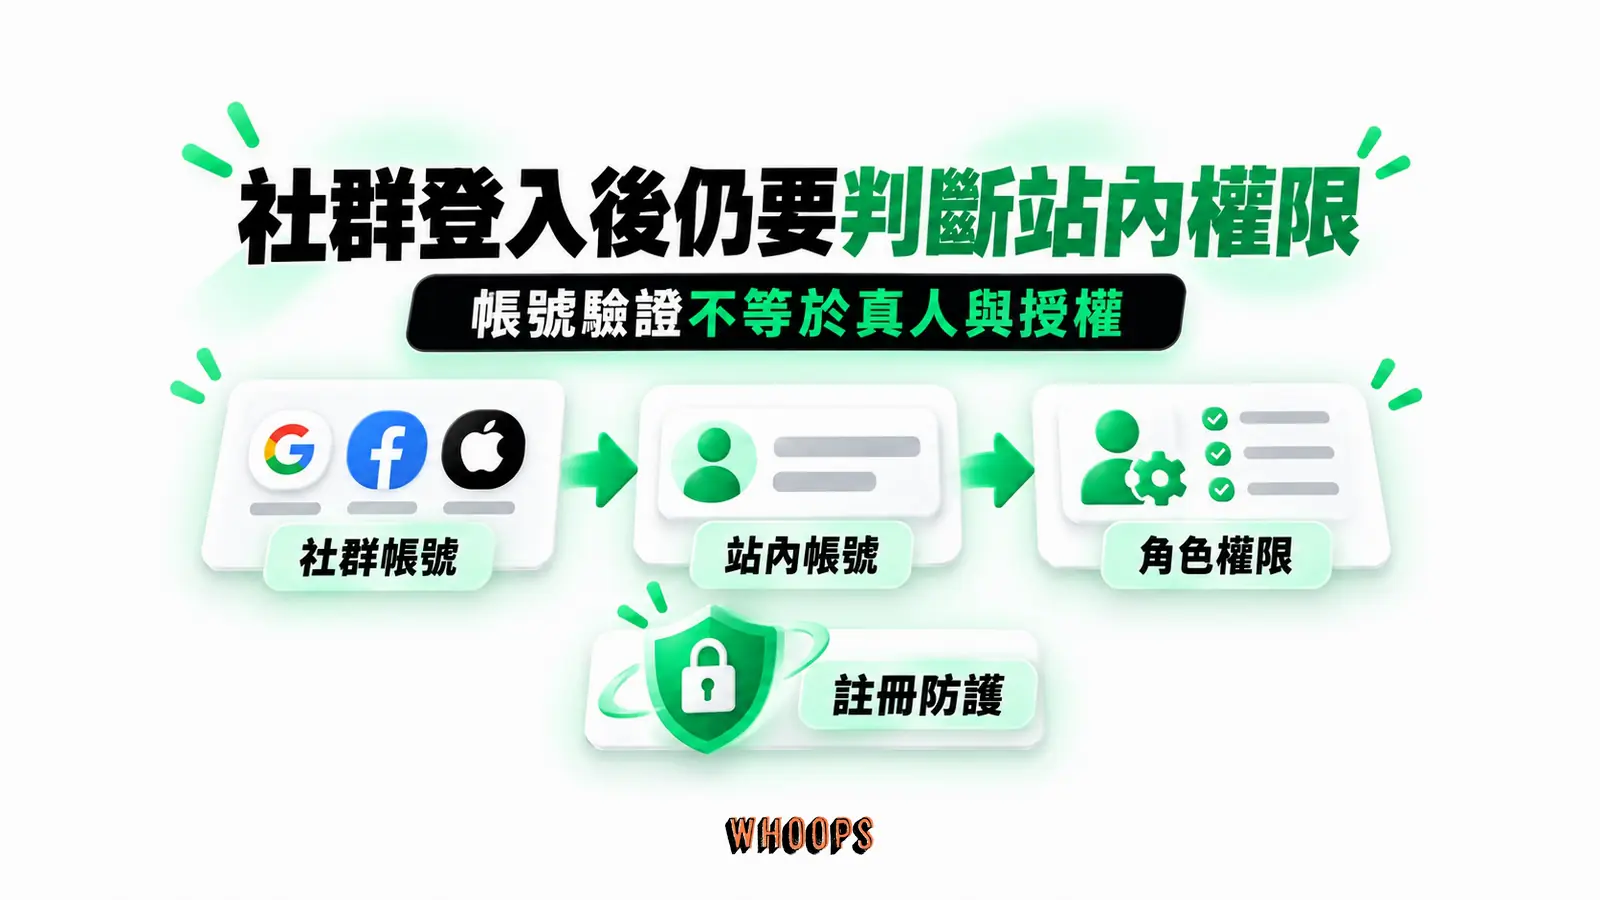
社群登入可減少使用者重複輸入資料,但流程依服務提供的欄位及 UM 設定而異。有些平台不提供 email,仍須補填或驗證;首次登入也要處理帳號綁定與個資告知,不能假設一定跳過所有註冊步驟。
Ultimate Member 免費核心不含官方 Social Login 擴充,而官方擴充目前列出的服務也不含 LINE。Super Socializer 的 WordPress.org 頁面標示自 2026 年 6 月 18 日因安全問題關閉下載,不列為新站方案;若要提供 LINE 登入,應選擇仍持續維護、明確支援現行 LINE Login 與 Ultimate Member 的第三方方案,並在測試站確認 WordPress 建帳、會員角色指派與既有帳號綁定流程(見 Ultimate Member 的 Social Login 文件與 Super Socializer 官方外掛頁)。
若目標會員習慣使用 LINE 登入,可以評估提供這個選項,並保留適合的替代登入方式。是否加入應根據使用者需求與整合維護成本決定。具體怎麼在 WordPress 接 LINE 登入,可以參考 WordPress LINE 登入這篇的整理。如果你同時在跑 WooCommerce 商店,也可以參考 WooCommerce 社群登入的做法,讓會員從逛商店到結帳都用同一個社群身份走完。
社群帳號驗證不能保證註冊者是真人,也不能取代垃圾註冊防護。應使用會員外掛支援的驗證、速率限制或人工審核流程。Akismet 反垃圾可處理有支援整合的垃圾內容,但裝上 Akismet 不表示所有 UM 註冊表單都已接上防護。
WooCommerce 會員站的眉角:批發價、角色價與商品能見度
若網站同時使用 WooCommerce,會員權限還要涵蓋商品、價格、購買資格與帳戶頁。先分清楚內容限制、顧客角色和付費會員方案,再確認所用擴充是否支援這些流程;單純安裝會員外掛不會自動完成商店權限設計。
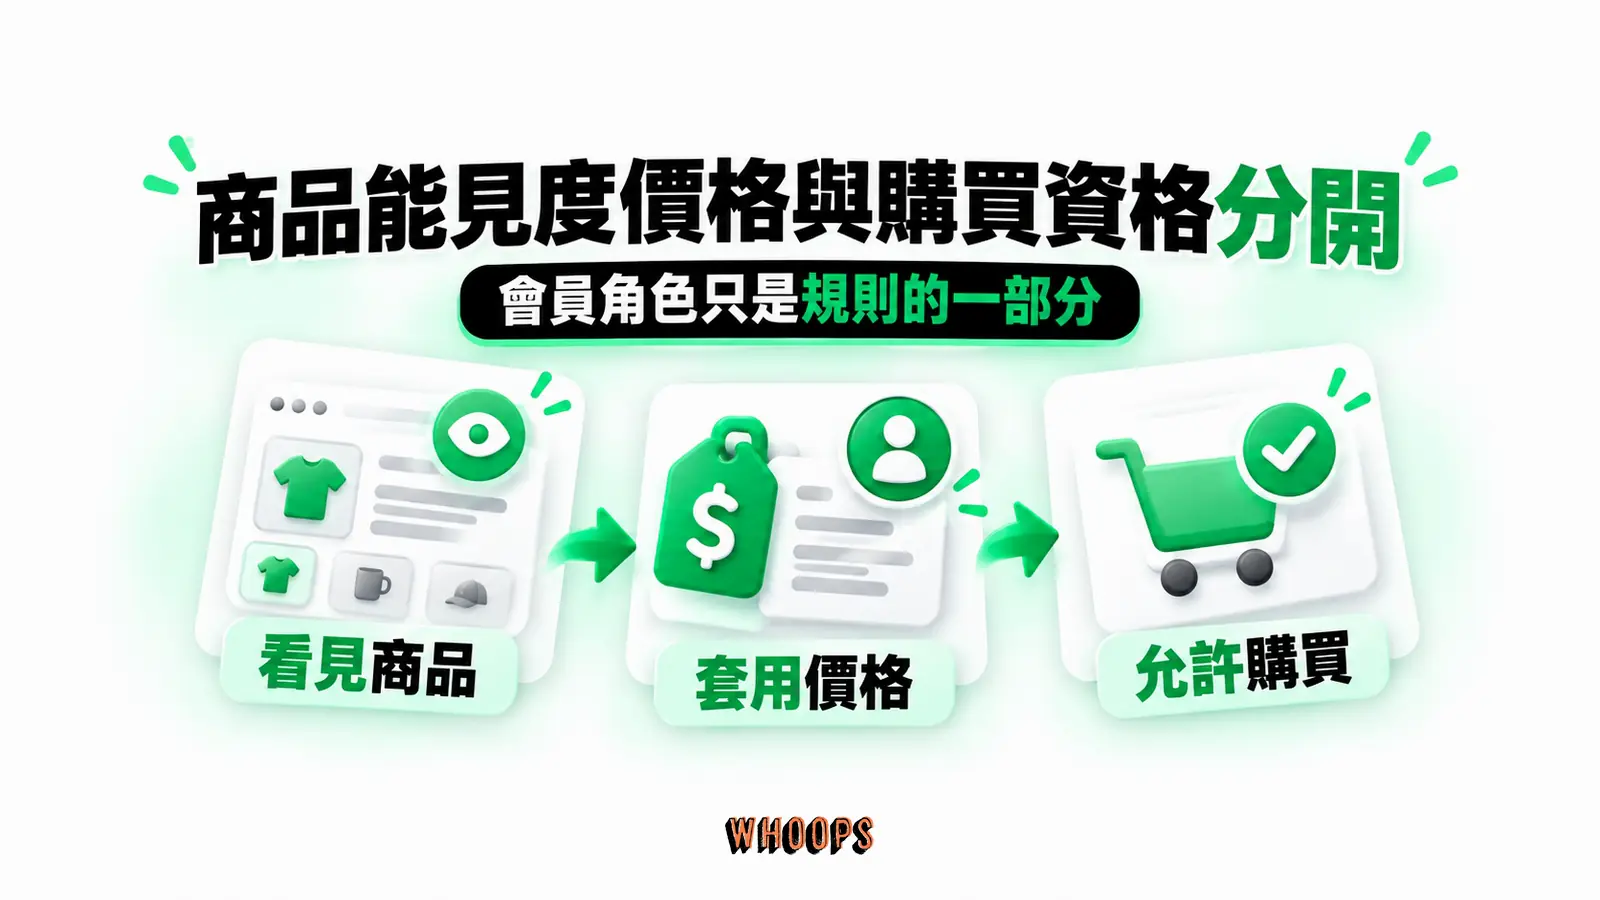
WooCommerce 會員站跟純內容會員站最大的不同,是權限要影響的不只是「看到什麼」,還有「付多少錢」。這衍生出三個獨立的問題:
- 商品能見度:某些商品只對特定角色出現,零售客戶看不到批發專屬品項。
- 角色專屬價格:同一個商品,經銷商看到的價格跟零售客不同。這通常要靠額外的定價外掛來實現,Ultimate Member 負責角色身份,定價外掛讀角色來決定價格。
- 結帳流程分流:不同角色走不同的結帳流程或付款方式,例如經銷商可以貨到付款或月結,零售只能線上刷卡。若你的訴求是沒登入連結帳頁都進不來,可再參考 結帳前強制登入 的設定做法,把門檻從前台能見度延伸到結帳流程。
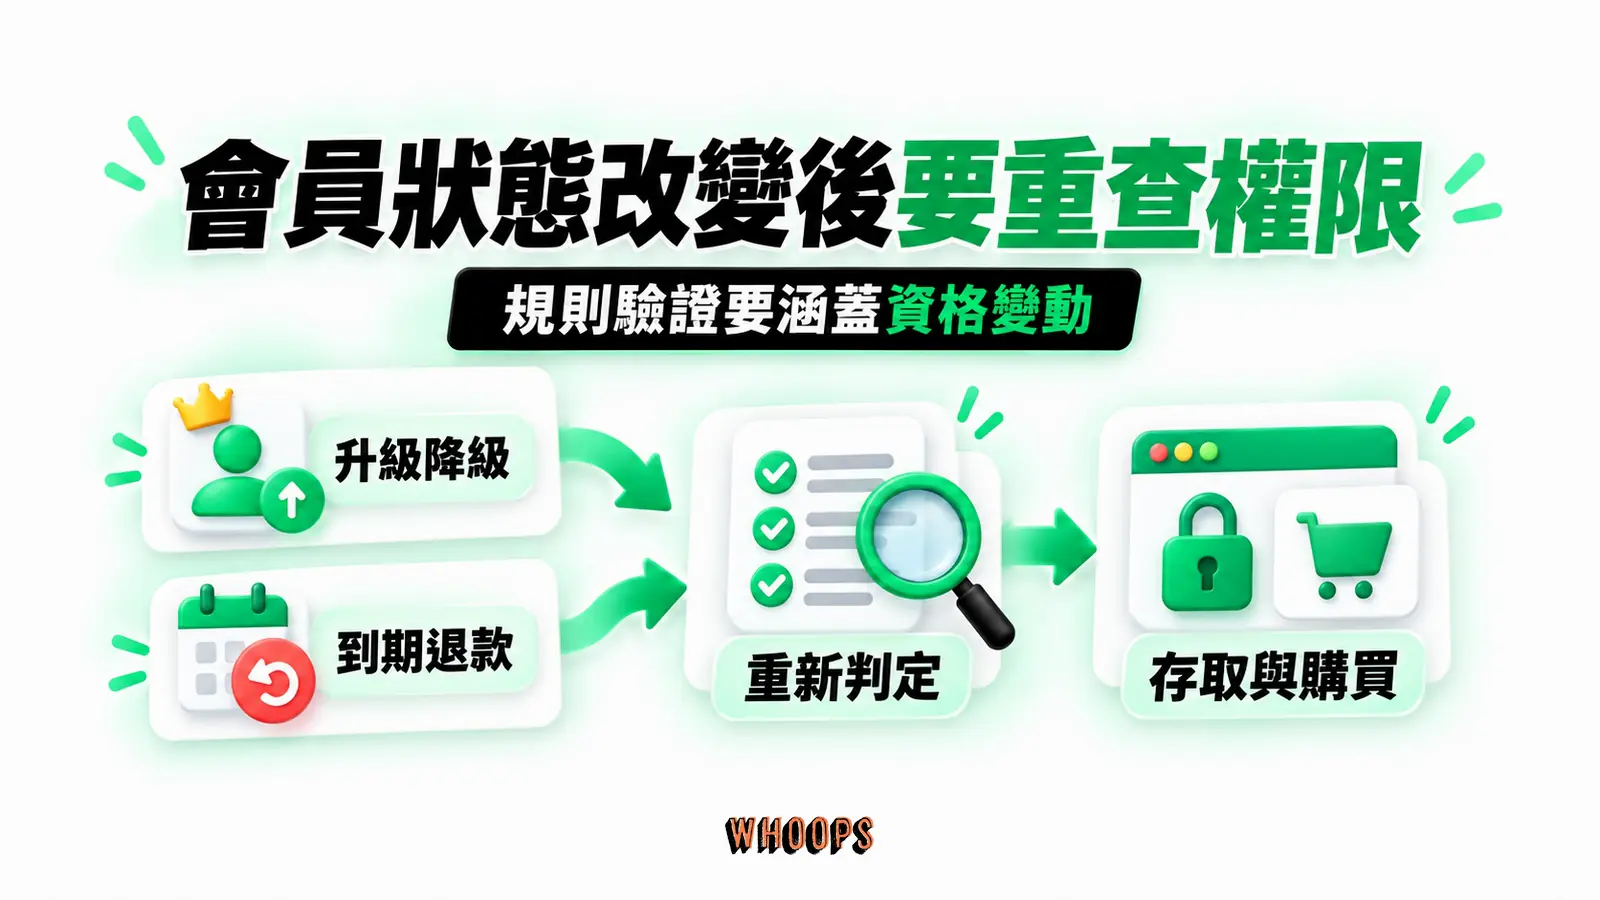
先定義角色與購買資格,再設定能見度及價格規則,較容易逐項驗證。多個角色、折扣與會員方案可能同時作用,應明確設定優先順序,並測試升級、降級、到期與退款後的權限。
如果你正在從零架商店,WooCommerce 商店設定跟 Astra 佈景主題的 WooCommerce 整合可以一起看,把商店骨架跟會員骨架在同一個階段搭好,比事後再拆開改省事得多。結帳與報價相關的進階需求,像是 結帳欄位編輯或 報價請求表單,也都是 B2B 會員站常用的拼圖。
SEO 的雷區:被鎖起來的頁面,Google 到底看不看得到?
這一段是最該講、卻最少有人講的部分。你把頁面鎖起來了,那 Google 呢?搜尋引擎會把你的會員專屬內容索引出去嗎?這件事處理不好,輕則會員內容外洩、重則整站被判違反搜尋規範。
Googlebot 不會像會員一樣登入網站。一般登入牆下,它只能取得未登入版本;若希望訂閱內容可被搜尋,需另依 Google 的付費牆文件設計可檢索內容與標記。這和必須保密的會員資料是不同用途。
若未授權版本只剩空白或無意義的訊息,搜尋引擎可理解的內容有限,也可能將其視為 soft 404;但不能單憑空白就斷言網址已從索引消失。需要搜尋流量的公開介紹頁,應提供有用的摘要及清楚的會員說明。
以誤導搜尋引擎為目的,向爬蟲和訪客提供不同內容,可能構成 cloaking;但依 Google 規範提供訂閱/付費牆內容並正確標記,並非一律違規。應閱讀 訂閱與付費牆內容官方文件。若不希望公開內容被索引,則參考 noindex 官方說明;noindex 本身不會阻止他人存取。
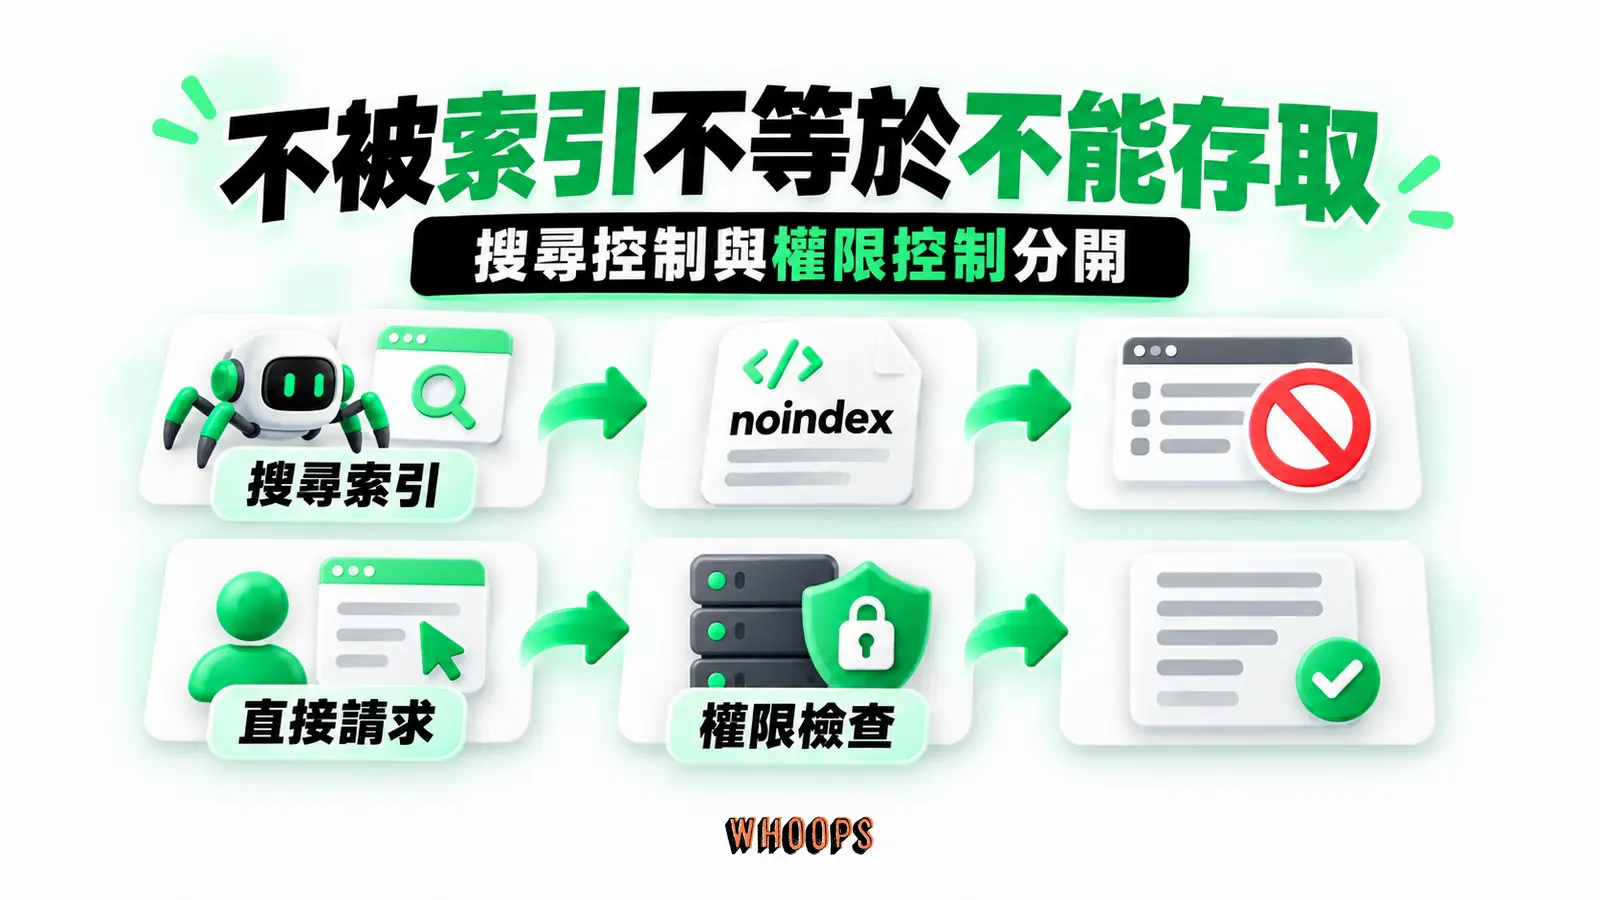
那到底該怎麼設,才能既保護會員內容、又不踩 SEO 的雷?這裡整理成一個判斷流程:
左右捲動檢視完整表格
| 頁面性質 | 建議做法 | SEO 結果 |
|---|---|---|
| 純粹只給會員的私房內容(不靠搜尋流量) | 驗證登入與授權,阻止未授權者取得內容;必要時另設 noindex | 存取控制負責保密;noindex 只處理索引,不能保證零外洩 |
| 靠搜尋流量、但要會員才能看全文 | 公開版放有意義的摘要 + 升級提示,全文鎖在登入牆後 | 摘要可供檢索,但不保證收錄或轉換;全文索引需另按付費牆規範設計 |
| 完全公開的內容 | 不做任何限制,正常索引 | 正常累積搜尋流量 |
| 機密資訊(報價、合約、下載) | 伺服器端逐次驗證權限,保護檔案與 API;noindex 僅作輔助 | 不索引,且不回傳敏感內容給爬蟲 |
公開摘要方案可以讓訪客與 Googlebot 讀到相同的摘要;若另採符合 Google 規範的訂閱內容方案,則要正確標記受限區塊並測試檢索結果。On-Page SEO的重點仍是提供有用、可理解的內容,不能藉此向爬蟲偽裝無關或誤導的資訊。
用未登入、一般會員與授權會員帳號分別測試,再用 Search Console 網址檢查工具查看 Google 可取得的內容。也要檢查原始 HTML、API、下載網址與快取,不能只靠無痕視窗判定安全。XML Sitemap可協助提交希望被探索的公開網址,但不保證索引;配合 Google Analytics觀察公開介紹頁到會員註冊的流程。
另一個跟 SEO 直接相關的是被鎖頁面的網址與導向。如果你把未授權訪客導向另一個網址,要注意那是哪一種導向。用錯導向類型會把原本頁面的排名權重轉走,這部分可以對照 301 與 302 導向的差異來選擇。同場加映:如果你在調整網址結構,SEO 網址優化跟 WordPress 永久連結也是要一起考慮的環節,會員專屬頁面的網址命名最好跟 SEO 策略同步,並在規劃會員系統時一起處理,事後再回頭改成本很高。想要更系統性地提升整站能見度,Rank Math SEO能幫你把標題、描述、結構化資料一次管好。
上線前的前置作業:備份、隱藏登入頁、擋垃圾註冊
權限設定動到的是整個站的存取邏輯,屬於高風險操作,出錯的代價是把人鎖在外面、或該鎖的沒鎖好。動任何設定之前,先做三件事。
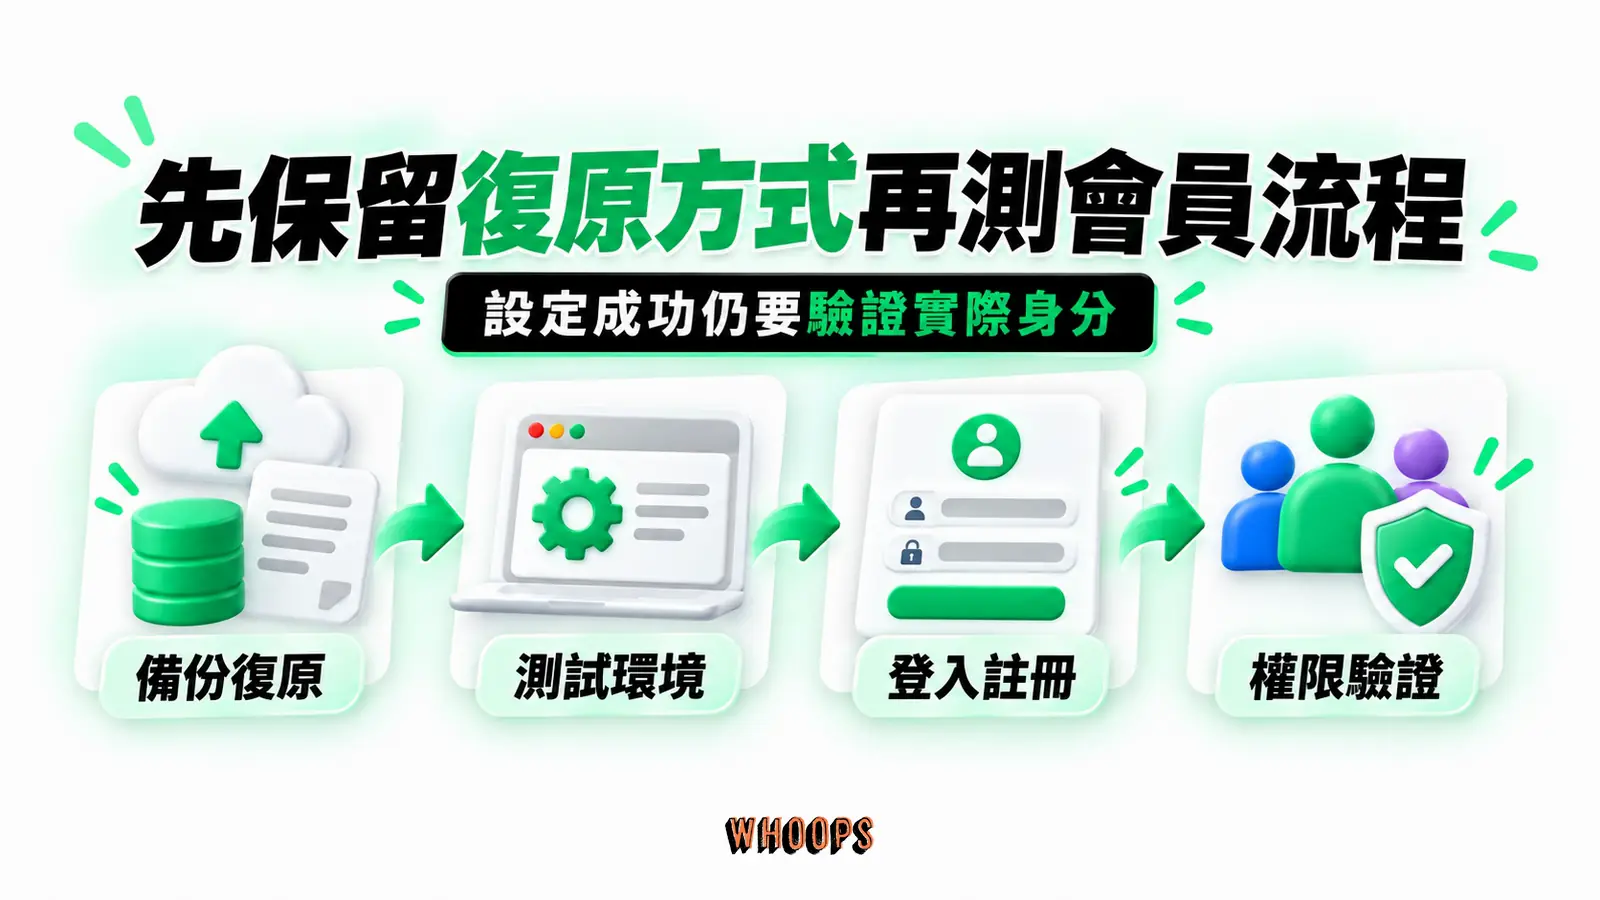
第一,備份。而且是那種現在就要做、不能拖延的備份。每次要調整角色或內容限制規則之前,都建議先用 UpdraftPlus 備份做一份完整快照存到雲端。權限設定出錯最常見的後果就是管理員自己進不去後台,沒有備份等於把自己鎖在門外還沒帶鑰匙。
第二,保護登入流程。先設定強密碼、適用的雙重驗證、速率限制與最小權限。隱藏 WordPress 登入網址可作為額外選項,但改網址不能取代這些防護;若有自訂 登入頁面,也要測試驗證與帳號復原流程。
第三,擋垃圾註冊。採用 UM 實際支援的驗證或審核整合,再測試註冊表單。Elementor 自訂表單與 WordPress 表單外掛各自的防垃圾設定不會自動套用到另一套會員表單。
先完成備份與復原準備,再於測試站配置登入、註冊與權限規則。是否改登入網址可另外評估,不是會員站必做的步驟。整站工具選擇可參考 必裝 WordPress 外掛,只保留有明確用途的外掛。
設定權限前也應盤點既有角色與能力。刪除測試角色前,先確認是否有使用者仍使用它、是否由其他外掛管理,以及替代角色是否符合最小權限;不要直接刪除或合併後才處理使用者。
排查清單:設定沒生效時,先檢查這五個地方
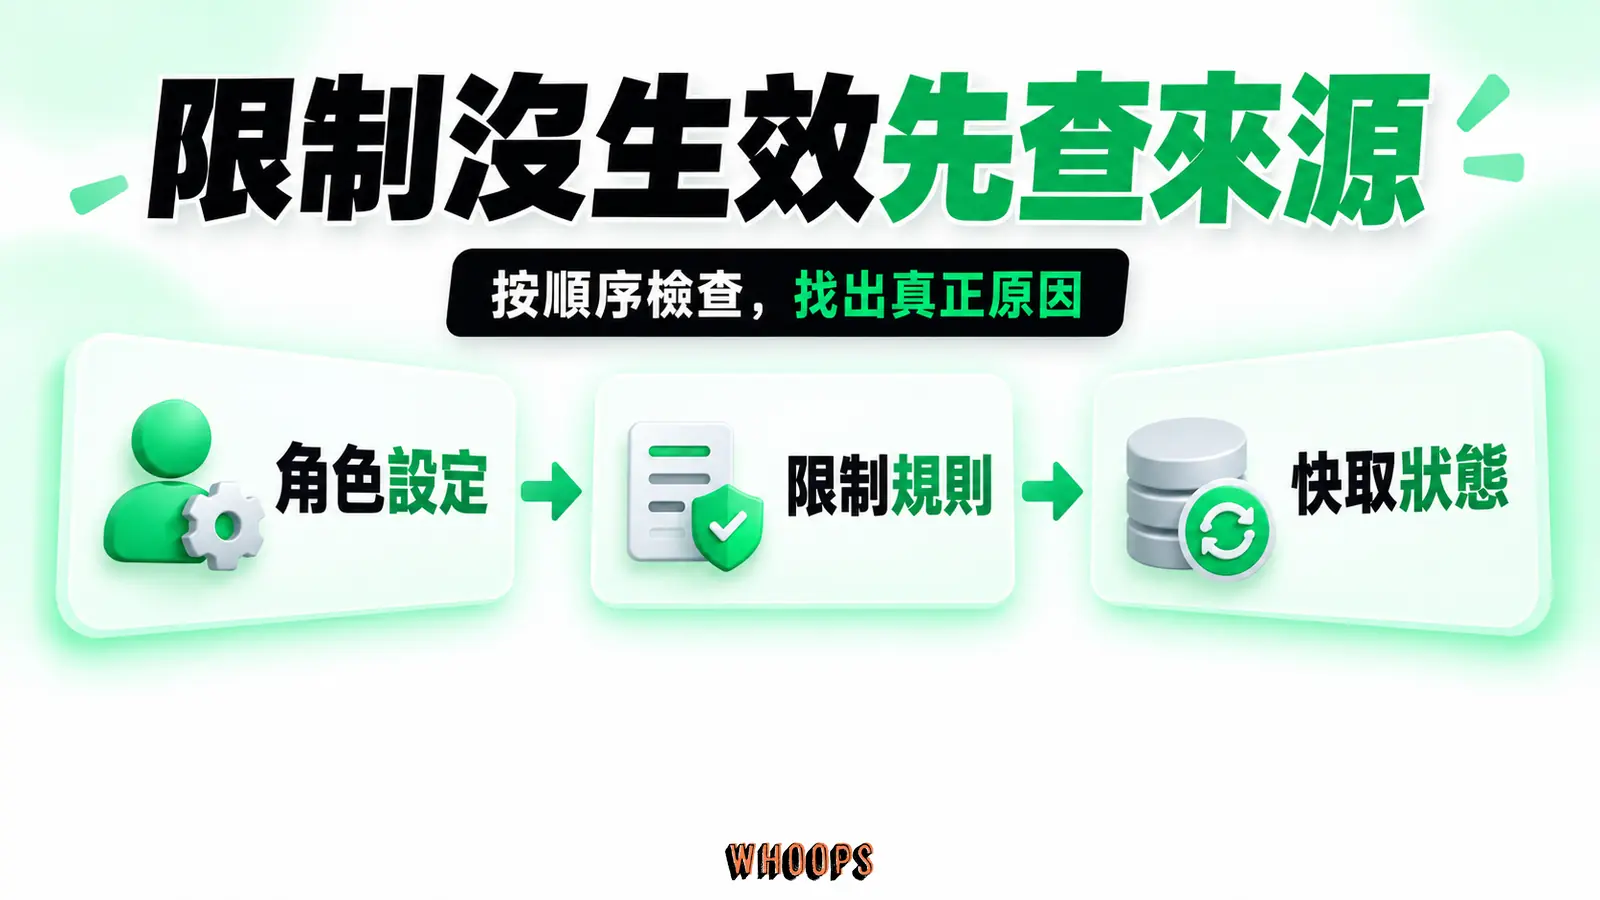
規則沒有如預期生效時,可依下列順序排查。保留設定、測試帳號角色與實際回應結果,才能區分設定、快取與外掛相容性的問題。
- 快取。清除外掛、主機與 CDN 快取,確認受限內容未被共用快取,並重新測試訪客和不同會員角色。
- 角色設定。Ultimate Member 延伸 WordPress 的角色機制,並非另有完全獨立的身分。檢查帳號實際的所有角色、註冊表單指派規則,以及多角色時的 Role Priority。
- 全域規則與單篇規則打架。如果全域規則說「所有登入者可見」,單篇規則說「限經銷商」,兩者的優先順序會決定最終結果。把兩層規則對照著看一次。
- 未授權處置方式的設定。你以為頁面被鎖了,其實只是「顯示自訂訊息」的訊息是空的,看起來像空白,誤以為沒生效。檢查訊息欄位有沒有內容。
- 衝突的外掛。某些安全或快取外掛會在更底層攔截頁面輸出,搶在 Ultimate Member 之前決定誰看得到什麼。把其他外掛暫時停用逐一測試,能定位是不是衝突。
若仍無法定位,請記錄版本、規則、測試角色與可重現步驟,在測試站排查後向 Ultimate Member 支援求助。不要公開會員資料、密碼或私密內容,也不能排除仍有設定問題。未授權提示的引導方式可參考 404 頁面設計。
把會員分層真正落地:六步行動方案
讀完整篇,你可能會覺得觀念很多、要設的東西也不少。最後給你一個可以直接照著走的六步行動方案,讓你今天就能動工。
- 盤點你要分層的內容。把站上所有頁面、文章、商品列出來,標註每一個該屬於「公開」「登入限定」還是「特定角色」。這張清單就是你後續所有規則的依據。
- 定義你的會員角色。先把角色想清楚再動手設定,不要邊設邊加角色。角色越多、管理越亂,能用三個角色解決的就不要開五個。
- 備份後安裝 Ultimate Member。用 UpdraftPlus 做完整備份,再安裝啟用外掛,建立註冊與登入頁。
- 設定註冊表單與登入方式。收集完成服務所需的資料,確認審核、防垃圾與帳號復原流程,再依會員需求評估社群登入。
- 逐頁設定內容限制。照著你第一步盤點的清單,一頁一頁設規則,每設完一頁就用無痕視窗測三種身份。
- 處理 SEO 層。機密內容先做好存取控制;公開摘要與訂閱內容則分別規劃索引。noindex 不是保密措施,符合規範的付費牆也不應一概視為 cloaking。
會員權限這件事,技術上不難,難在設計。難在你願不願意花時間想清楚「誰、在什麼狀態下、能看到什麼」。把所有東西一股腦設成「登入才能看」是最偷懶的做法,分層做細才有價值。當你把分層做細、把未授權的處置方式想成轉換的機會而不只是阻擋,會員系統就會從一道冷冰冰的牆,變成把對的內容遞給對的人的服務。
如果你正在規劃一個更完整的會員或電商站,牽涉到角色定價、結帳流程、行銷自動化這些更複雜的環節,自己摸難免會卡關。我們可以陪你把整個會員架構從角色設計、內容限制、到 SEO 安全性一次想清楚,把該鎖的鎖對、該放的放對,讓會員制真正變成你生意的長期資產,穩定運作、持續為你累積會員。