WordPress 登入頁面客製化:品牌化與安全防護
WordPress 登入頁面設計要兼顧品牌與安全:用 LoginPress 免費版自訂 Logo、背景與表單,安全上優先開啟雙因素驗證與登入失敗限流,隱藏 wp-login.php 網址只能減少掃描雜訊,另有三層防護與十項故障排除。
很多人應該都這樣:網站首頁改了三輪,配色、字體、動畫全部到位,上線前一天才忽然發現,會員真正看到的第一個畫面,那個登入頁,還是 WordPress 出廠的預設樣式,上面掛著一個你根本沒在用的 WordPress logo,下面一個乾巴巴的帳號密碼欄位。
不少會員網站的改版經驗裡,登入頁幾乎每次都被當成「順手做一下」的事,直到上線才發現它其實是會員體驗的第一個關卡。會員從這個畫面開始判斷你的網站專不專業、安不安全、值不值得把資料交出來。
換句話說,一個 WordPress 登入頁同時要應付三種人:想要進站的真人會員、留下第一印象的品牌訪客、還有日夜不休想把大門撞開的自動化攻擊程式。只談美化的文章解決了品牌那道門,只談安全的文章解決了防護那道門,結果真人會員在第三道門前面卡住、手機不好按、密碼記不住,沒有人管。這篇要做的,是把這三道門一次講清楚,是 WordPress 架站全攻略 在登入與安全段的展開:登入網址在哪、預設頁有哪些值得檢查的地方、怎麼改成你的品牌門面、怎麼擋住攻擊、會員網站要額外顧慮什麼、壞了怎麼修。
先用 60 秒把結論講完,後面每一段都對應到一個能立刻動手的動作。
先講結論:未修改登入路徑時,登入頁通常是
/wp-login.php,未登入者開啟/wp-admin也會被導向登入。品牌化是會員站的體驗選項;安全上應優先啟用雙因素驗證與登入限速,隱藏網址只能減少自動掃描雜訊。
登入頁是你的網站「第二個首頁」,不是後台的附屬品
多數人把登入頁想成後台的一部分,反正只有自己人或會員會看到,於是放著預設樣式不管。這個直覺在純部落格時代也許成立,在會員網站、電商、線上課程、預約系統滿街跑的現在,是個會讓你漏掉會員與信任的盲點。
換個方式想。WooCommerce 可設定訪客結帳,課程和預約網站是否必須登入也取決於服務設計。當流程需要登入時,登入頁可能成為使用者進站的重要入口。你花兩個月打磨首頁的 Hero Section,卻讓他們在一個沒有 Logo、沒有配色、還露出 WordPress 字樣的頁面前面猶豫。這就像把店面裝潢得美輪美奐,卻叫客人從一扇生鏽的鐵門進來。
這還只是品牌那道門。第二道門是真人體驗:手機上輸入框好不好按、忘記密碼流程順不順、登入之後被導去哪裡。依 W3Techs 的統計(2026 年 6 月),WordPress 在全球網站的使用率超過四成,常見端點自然容易成為自動化掃描目標。實際攻擊量要看安全日誌,不能假設每個網站每天都遭遇相同規模。
把這三道門記在腦裡,後面每一個選擇都會變得清楚:任何調整都要同時問,它對真人、對品牌、對防護各有什麼影響。一個好的登入頁優化,是三個答案都及格;一個失衡的登入頁,往往只照顧了其中一邊,例如安全性做到滴水不漏,會員卻被自己的防護機制逼走。
先解決最迫切的問題:你的 WordPress 登入網址到底在哪
這是新手常見的問題。未使用安全外掛、反向代理或客製登入流程時,WordPress 通常有兩個預設入口。
你的網址/wp-login.php:預設登入頁;若網站已修改登入路徑或加上安全規則,這個網址可能被封鎖或轉址。你的網址/wp-admin:後台入口。你沒登入時,它會自動把你轉到/wp-login.php,登入完成再轉回後台。多數人記的是這個。
舉例來說,你的網址是 example.com,那麼 example.com/wp-login.php 與 example.com/wp-admin 都會把你帶到登入畫面。子目錄安裝的人(例如把 WordPress 裝在 /blog 之下)記得把路徑接在後面,變成 example.com/blog/wp-login.php;子網域安裝的人則直接用子網域開頭,例如 shop.example.com/wp-login.php。
需要登入後返回原頁時,可使用 WordPress 的 wp_login_url() 產生帶有 redirect_to 的登入網址,並讓參數正確編碼。目的地仍受安全轉址檢查與外掛規則影響,不應直接信任外部傳入的任意網址。action=register 與 action=lostpassword 分別對應註冊和重設密碼流程,但是否開放註冊仍由網站設定決定。
找不到網址時,先確認拼字,再檢查主機安全規則與是否安裝過修改登入路徑的外掛。這類外掛通常會封鎖或轉址原本的 /wp-login.php,不能假設舊網址仍會通;真的卡住時,可依外掛文件透過主機後台或 SFTP 暫停該外掛。
還有一種情形容易讓人慌:你在本機(localhost)或臨時網址上架站,正式上線換了正式網域之後,原本記得的登入網址忽然進不去。這可能是網址設定、cookie、快取、HTTPS 或登入外掛造成,需先觀察實際轉址與錯誤。解法在後面故障排除段會講,重點是別急著砍掉重練,先備份並逐項核對設定,通常不需要直接重建內容。
預設登入頁有哪些值得檢查的地方
WordPress 預設的登入頁,就是一個置中的卡片:上方一個 WordPress logo、中間帳號密碼兩個欄位、一個「記住我」勾選、一個「遺失密碼」連結。功能上完全沒問題,是否需要改造,取決於品牌、操作流程與安全需求。
對會員站來說,WordPress logo 與預設配色可能跟品牌不一致;手機操作、忘記密碼與語系也需要實際測試。預設登入頁會讓人容易辨識 WordPress,但網站技術通常還能從其他資源與回應看出來,換掉外觀並不是安全控制。
預設頁本身不是漏洞。統一錯誤訊息可降低帳號列舉風險,但登入頁外觀通常無法可靠隱藏 WordPress 版本或外掛清單。更新、最小權限、多因素驗證與登入限速才是主要防護。
輸錯密碼時,預設頁會出現左右搖晃動畫。若品牌或無障礙測試認為它不合適,可以用 CSS 或外掛關閉;但沒有測量依據時,不必把它描述成明顯效能負擔。
會員站可依需求換上品牌 Logo;修改登入網址則是降低掃描雜訊的選配。無論是否改網址,都應先完成多因素驗證、登入限速、更新與備份。
把登入頁改成你的品牌門面:從 Logo、配色到表單
登入頁面的客製化不一定要動到程式碼:品牌化通常從 Logo 與配色開始,但文案、錯誤訊息與登入後導向也該一併調整。依照你的技術程度,有三條路徑可選,挑一條最順手的就好。
左右捲動檢視完整表格
| 做法 | 適合誰 | 能改什麼 | 缺點 |
|---|---|---|---|
| 外掛直接套版(如 LoginPress) | 完全不寫程式的人 | Logo、背景圖、配色、表單圓角與自訂文字;社群登入依付費附加功能 | 多一個常駐外掛,進階功能要付費 |
| 前台登入表單 | 會員需要品牌化前台入口的網站 | 由會員外掛、登入元件或 shortcode 建立自訂頁面 | 需處理登入後導向、錯誤與安全整合;一般 Theme Builder 不會直接改造 wp-login.php |
| functions.php 自寫 | 懂一點 PHP、不想多裝外掛的人 | 完全控制 logo、CSS、登入後導向、錯誤訊息 | 應放在子佈景或專用外掛;修改前備份並測試,避免更新覆寫或程式錯誤 |
第一條路最省事。以 LoginPress 為例,它把登入頁視覺元素做成後台選項,實際可用功能依目前方案為準(見 LoginPress 的功能頁)。這類外掛的好處是容易預覽,代價是多一套要持續更新與檢查相容性的程式。LoginPress 的官方設定文件另列出會停用登入欄位 autocomplete 的「PCI Compliance」選項;若依賴瀏覽器或密碼管理器自動填入,啟用前應核對實際需求並用常用裝置測試,不能把停用自動填入當成通用的登入安全建議。
第二條路是另外建立前台登入頁。Astra 或 Elementor 可協助設計一般頁面版面,但不會單靠 Theme Builder 直接改造原生 wp-login.php;登入表單仍要由會員外掛、相容元件或自寫程式提供。如果還在選工具,可以參考 Astra 主題教學 與 Elementor 編輯器教學。
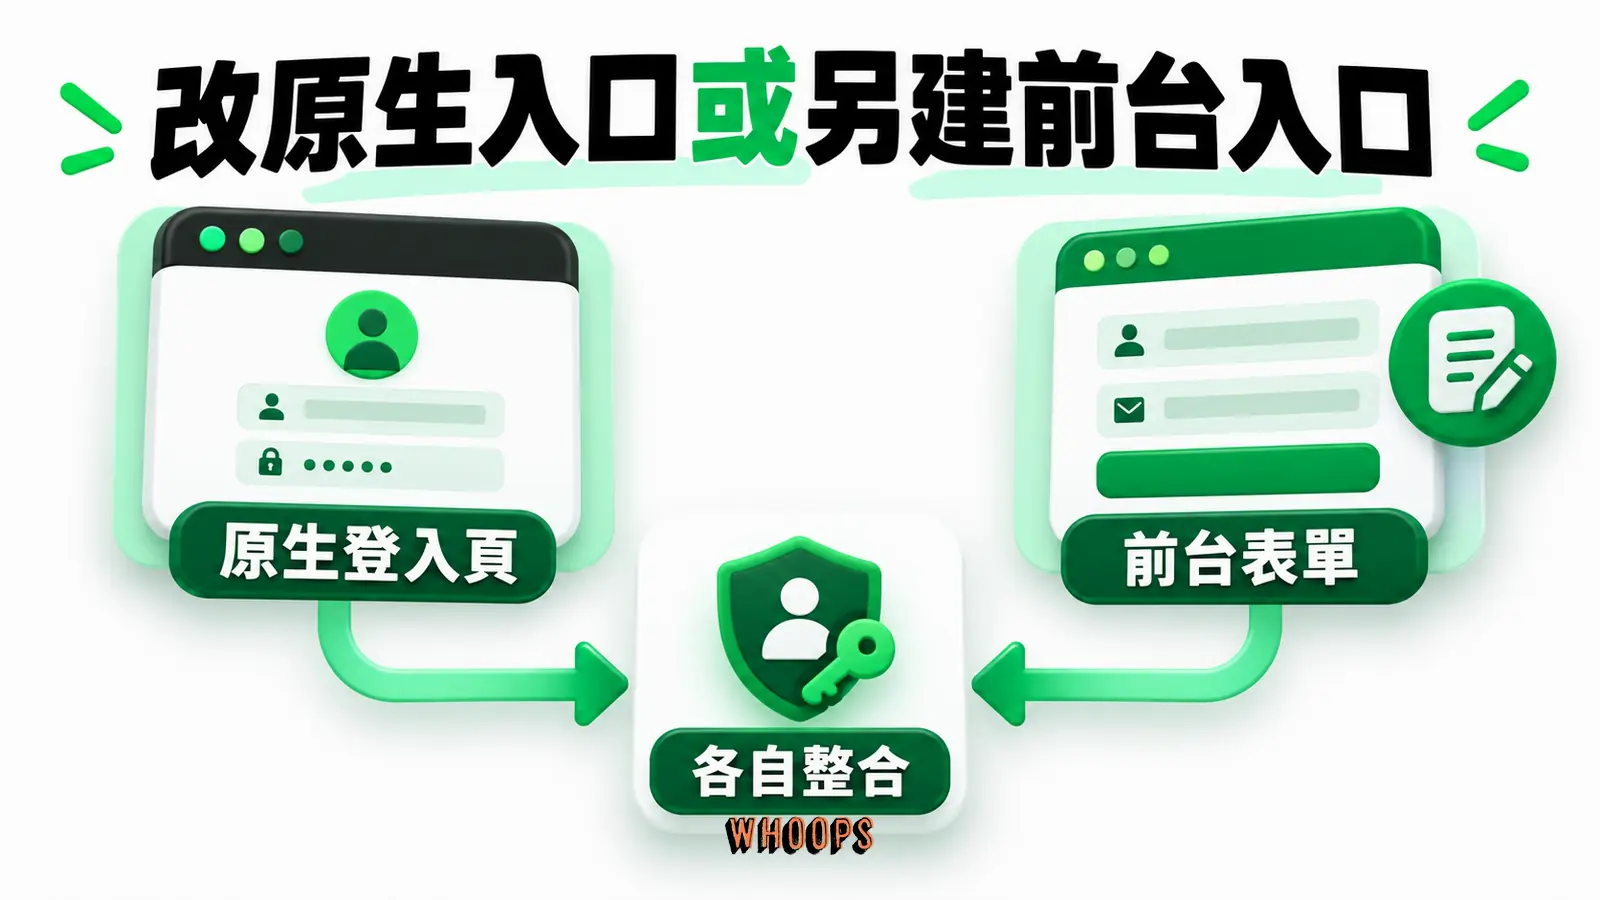
第三條路是寫程式。透過 login_enqueue_scripts 掛一段自訂 CSS、用 login_headerurl 把 logo 連到你的首頁、用 login_redirect 控制登入後去向,可放在子佈景的 functions.php 或專用外掛中,避免直接改父佈景被更新覆寫。轉址還要驗證目的地並尊重使用者權限。不懂 CSS 的人,先把我們的 CSS 入門指南看過一遍會輕鬆很多。Logo 與配色的視覺判斷,則可以併著網站 Logo 與配色設計一起想,別讓登入頁的品牌語彙跟主站脫節。
這裡要提醒一個常見失誤:很多人在做登入頁品牌化時,只改視覺、忘了改文案。部分登入錯誤會區分帳號不存在與密碼錯誤;可評估統一提示,並保持清楚的找回密碼入口。統一文案不能消除其他端點可能暴露的帳號資訊。想看更完整的視覺做法,可以接著讀我們的 WordPress 登入頁美化教學,那篇把 LoginPress 的每個欄位都拆開講了。
還有一件容易被忘記的事:登入頁要不要也裝上你的分析追蹤碼?這牽涉到你要不要量測「有多少人嘗試登入、多少人成功、多少人卡在忘記密碼」。如果你認真把會員漏斗當一回事,這些數字很值錢,能告訴你登入這一步到底流失了多少人。設定方式可以參考 WordPress 的 GTM 與 GA4 教學。不要把帳號、Email、密碼、重設密碼 token 或帶有敏感參數的網址送進 Analytics,並依適用規則管理分析同意。
後台登入頁 vs 前台登入頁:會員網站該用哪一個
這是一個大多數教學沒講、卻會影響整個會員體驗架構的決策。WordPress 預設給你的 /wp-login.php 是「後台登入頁」,它是 WordPress 的原生認證入口,會員也可以使用,登入後不一定要進後台。但會員網站的會員不需要進後台,他們要的是一個跟網站視覺一致的「前台登入頁」,登入之後留在前台看會員內容。
這兩種頁面是不同的東西,搞混會讓會員體驗走樣。用一個表把差異拉開來看:
左右捲動檢視完整表格
| 面向 | 後台登入頁(wp-login.php) | 前台登入頁(自製登入表單頁) |
|---|---|---|
| 視覺 | WordPress 預設樣式,可被客製但架構固定 | 完全融入網站設計,可與其他頁面無縫 |
| 登入後去向 | 預設進後台,需用參數或 hook 改 | 依元件設定導向,仍需驗證 |
| 適合誰 | 站長、編輯、管理員 | 一般會員、顧客、學員 |
| 實作成本 | 零,內建就有 | 要用 shortcode、外掛或自寫表單 |
| 安全顧慮 | 所有人都知道網址,易被掃 | 網址可自訂;須核對認證流程、2FA 與限流是否涵蓋 |
我的建議是兩者並存,但各司其職。站長與內容團隊繼續用 /wp-login.php 進後台(完成多因素驗證、限流與更新),一般會員則導去一個你設計過的前台登入頁,用 Ultimate Member、MemberPress、或可用方案包含的 Elementor Login Widget 來做。接著測試註冊、重設密碼、2FA 和逾時重新登入;前台表單也必須受到認證與權限控制,不能只封鎖 wp-login.php 就算完成。前台會員系統的完整搭建,看 WordPress 會員登入註冊系統教學。
這裡有個判斷要誠實講:不是每個站都需要前台登入頁。如果你經營的是純內容部落格,讀者只是偶爾留言,根本沒有「會員」這個角色,硬做一個前台登入頁是過度工程,只會增加維護負擔。前台登入頁真正的價值,出現在會員身分是產品核心的時候,例如付費課程、訂閱制服務、有會員專屬內容的社群。判斷標準很簡單:問自己「會員登入後,有沒有一個專屬的、他在那裡消費時間的前台空間?」有,就值得做前台登入頁;沒有,就把後台登入頁美化好就夠了。
登入頁會面對哪些自動化攻擊
WordPress 使用量高,登入端點與已知外掛弱點自然會成為自動化掃描目標。Wordfence 的資料可用來了解弱點與攻擊趨勢,但不能據此把登入頁和外掛漏洞斷定為固定前兩名入口。弱密碼、重複使用外洩密碼與缺少多因素驗證,仍是登入風險的重要來源。
登入頁面對的攻擊,主要有三種,認清楚才知道怎麼防。
第一種是暴力破解(brute force),腳本拿著字典檔,從 admin、password、123456 這類常見組合一組一組試。它可能集中於單一 IP,也可能分散到多個來源,不能只用單一 IP 次數辨識。第二種是撞庫(credential stuffing),攻擊者拿別的網站外洩的帳密資料庫來試,因為很多人到處都用同一組密碼,命中率比你想像的高。第三種是列舉使用者名稱(user enumeration),透過登入頁的錯誤訊息差異,判斷某個帳號存不存在,再針對存在的帳號集中攻擊。
第三種特別陰險,因為它利用的是 WordPress 預設的貼心。你打一個不存在的帳號,系統告訴你「無效的使用者名稱」;你打一個存在但密碼錯的帳號,系統告訴你「為這個使用者名稱提供的密碼不正確」。兩種訊息一比對,攻擊者就知道哪些帳號是真的。這也是前面說「錯誤訊息該改成統一文案」的原因,不論帳號對不對,都回「帳號或密碼錯誤」,不給任何區分線索。
這段只是讓你理解威脅的全貌,真正能照表操課的防護清單,在下一節。如果想先看完整的資安外掛比較,我們整理過 WordPress 安全外掛評比,以及最被廣泛使用的 Wordfence 安全設定教學。
開啟登入與封鎖事件記錄,再依外掛支援的通知種類安排警示。Wordfence 的通知範圍可由設定控制,不能假設每個登入失敗或新裝置都會自動寄信。將成功登入、失敗、帳號與來源時間交叉比對,並限制記錄的存取與保存期限;單一數量尖峰只是調查線索。
三層防護清單:把登入頁的攻擊面降到最低
登入頁防護應採分層方式,沒有單一招式能擋下所有攻擊(見 WordPress.org 的 Hardening WordPress 指南)。以下清單依這個原則展開。
第一層:把門藏起來
第一層可以考慮修改預設登入路徑,例如使用 WPS Hide Login。這不是存取控制,也沒有可靠的固定攔截比例,只能減少打向預設網址的掃描雜訊;完整做法看 WordPress 隱藏登入網址教學。
改登入網址後,要把新網址存進密碼管理器,並記錄外掛停用與復原方式。忘記網址只是風險之一,外掛衝突、快取與安全規則也可能讓管理員無法登入,所以變更前應先備份。
第二層:讓門變得很難撞開
第二層是提高每一次登入嘗試的成本。四個動作,照重要性排:
- 啟用雙因素驗證(2FA)。可降低密碼外洩的風險,還需保護備用碼和帳號復原流程。Wordfence 或相容 2FA 外掛可提供此功能;使用 Jetpack 安全認證則須另核對 WordPress.com 帳號與登入流程設定。
- 限制登入失敗次數。同一個 IP 在短時間內失敗超過幾次就封鎖,能降低重複嘗試,但分散式攻擊可能繞過單一 IP 限制。Limit Login Attempts Reloaded 之類的外掛是基本款。
- 使用長且唯一的密碼。用密碼管理器產生並保存,不要重複使用;只有懷疑外洩或共用狀況改變時才需要更換,不必為了固定週期強迫所有人重設。
- 統一錯誤訊息。前面講過,把「無效使用者」與「密碼錯誤」統一成同一句,減少登入頁提供的帳號線索,並檢查其他可能列舉使用者的端點。
第三層:在門前面再加一道城牆
第三層是 Web 應用防火牆(WAF)。Wordfence 的主機端 WAF 與 Cloudflare、Sucuri 的雲端 WAF 部署位置不同,可用規則與方案也不同。WAF 能過濾符合規則的請求,但需測試登入、表單與付款回呼,並持續修補網站元件。
這些措施可降低風險,仍需持續檢查事件與功能是否正常。會員網站還要額外管好誰有什麼權限,這部分併著 WordPress 使用者權限指南 一起看,避免給了不該給的後台存取。
會員網站的登入頁,是轉換率的地雷區
會員網站的登入頁多了一個別人沒有的壓力:它直接卡在轉換漏斗上。需要會員身分的流程會經過登入;WooCommerce 也能開放訪客結帳,應依商品與服務需求決定是否強制登入。多餘步驟可能增加流失,實際影響需量測。安全與便利在這裡是真正的拉鋸,不像後台只追求安全至上。
摩擦通常出現在四個地方。第一是強制登入的時機。有些站恨不得一進站就要你登入,結果連商品都還沒看到就被擋在外面,跳出率很高。比較健康的做法是讓訪客逛到要提交訂單或要存取會員內容那一刻才要求登入。如果你是用 WooCommerce 或會員外掛,這個時點可以精準控制。
第二是密碼本身可能造成摩擦。可支援密碼管理器、passkey 或維護中的社群登入方案,減少輸入步驟,但不會讓摩擦完全歸零。WooCommerce 的串接可看 WooCommerce 社群登入設定。第三方登入也會帶來平台依賴、帳號合併與復原流程,必須保留安全的備援入口。
第三是登入後導去哪裡。新人會員登入成功,被丟進 WordPress 後台是場災難,那個介面是給站長看的,不是給會員看的。比較好的落地點是會員專屬的首頁、他剛才在看的商品,或他的訂單清單。這個邏輯能在 login_redirect 或會員外掛裡設定。
第四是選單要不要跟著登入狀態變。會員登入後,導覽列應該顯示「我的帳號」「登出」,別讓它還停留在「登入」「註冊」。這個細節做不好,會員會以為自己沒登入成功,重複操作然後挫折離開。如果你需要的是選單層級的整合,WordPress 選單教學與動態登入選單的做法能幫上忙。
量測登入漏斗時,應把「嘗試登入」和後端已確認的「登入成功」分開。GA4 建議的 login 事件用來記錄成功登入,不是單純按按鈕或抵達某頁。比較同一期間、同一使用者範圍的漏斗,排除重複嘗試、既有登入狀態及追蹤被阻擋等因素;事件總數相減不能直接當成流失人數。
把會員網站常見的登入摩擦點與對應做法整理成下表,方便你逐項檢查自己的站。
左右捲動檢視完整表格
| 摩擦點 | 會員的感受 | 對應做法 |
|---|---|---|
| 一進站就被要求登入 | 「我連你在賣什麼都還不知道」 | 延後到結帳或存取會員內容時才要求 |
| 只能用帳號密碼 | 「又要記一組密碼」 | 加社群登入、忘記密碼流程要順 |
| 登入後進後台 | 「這畫面是什麼,我按錯了嗎」 | 導向會員專屬前台頁面 |
| 選單不隨狀態變 | 「我到底登入成功沒」 | 依登入狀態動態切換選單項目 |
| 登入頁完全不友善手機 | 「輸入框好小,一直按錯」 | 響應式設計、放大觸控範圍 |
登入頁常見的十個故障,與各自的修法
登入故障可能涉及 cookie、網址、外掛、資料庫、HTTPS 或主機設定。下表提供排查方向;修改前先備份,依實際狀態碼、轉址與記錄定位原因,避免一次改動多個設定。
左右捲動檢視完整表格
| 症狀 | 常見原因 | 修法 |
|---|---|---|
| 登入後白畫面 | 某個外掛 PHP 錯誤或記憶體耗盡 | 透過 FTP 停用最近安裝的外掛,先查受保護的 PHP 錯誤記錄;只有確認記憶體不足時才評估主機資源限制 |
| 「太多重新導向」迴圈 | wp_options 裡的 網址、HTTPS 或反向代理設定不符 | 核對 WordPress 核心位置與網站首頁 URL、HTTPS 和代理標頭;子目錄安裝的兩個 URL 可以合理不同,不要盲目改成相同 |
| 登入後立刻被登出(cookie 迴圈) | 網址與 cookie 網域不符,或 www 與非 www 混用 | 核對正式網域、HTTPS、cookie 與登入頁快取,確認正確設定後再清除該站 cookie |
| 改了登入網址後自己也進不去 | 忘記新網址,或外掛衝突 | FTP 把隱藏登入網址的外掛資料夾改名停用,登入後再重新設定 |
| 換了網域之後無法登入 | 資料庫還記得舊網域 | 備份後核對 siteurl、home 與 URL 常數;若依官方程序暫用 RELOCATE,完成後必須移除 |
| 「建立資料庫連線發生錯誤」 | 資料庫主機掛了或帳密不符 | 檢查 wp-config.php 的 DB_HOST、DB_USER、DB_PASSWORD,必要時連絡主機商 |
| 登入頁 404 | 網址拼字、隱藏登入外掛、伺服器路由或安全規則 | 先查目前登入路徑與回應;依 Apache、Nginx 或主機設定處理,不能一律靠重建 .htaccess |
| SSL 啟用後登入頁樣式跑掉 | 頁面裡有 http 的資源被瀏覽器擋下(混合內容) | 查看被擋資源 URL,確認它支援 HTTPS 後修改來源;同時核對憑證與代理設定 |
| 忘記密碼信收不到 | 主機的郵件寄送被封鎖,或寄件者信箱被當垃圾 | 檢查寄信記錄、收件位址與垃圾郵件;需要時設定經驗證的 SMTP 或郵件 API,再測試投遞 |
| 輸入正確卻一直說密碼錯 | 瀏覽器自動填入舊密碼,或快取外掛卡到登入流程 | 清該網站的 cookie 與快取,暫時停用快取外掛測試 |
養成一個習慣:在做任何會影響登入的變更之前(改網址、換網域、動 wp-config.php、裝新外掛),先備份。真的搞壞了,經測試的備份可提供回復途徑,時間取決於站點大小、工具與主機。備份與還原的完整做法看 WordPress 備份與還原指南。
再補兩個能救你很多次的習慣。一是將含憑證的 wp-config.php 備份加密保存,另記錄一份可用的外掛清單,主機連不上時你還知道現在裝了什麼。二是記下主機商的緊急聯絡方式與 SFTP 存取方式,白屏的時候你沒有時間翻信箱找。主機的選擇本身就會影響這些狀況發生的頻率,挑選時可以參考 WordPress 主機的相關評比。
登入頁的行動裝置體驗,會影響會員是否順利進站
依 Statista 的統計(2026 年 4 月),全球網頁流量過半來自行動裝置,但這份統計不能證明每個會員站的登入流量也過半。應先看自己的裝置資料,再檢查手機輸入框、按鈕與鍵盤是否阻礙登入。
手機上要檢查觸控範圍、可讀字體、鍵盤遮擋與焦點狀態,而不是只滿足單一尺寸就算合格。若欄位接受「使用者名稱或 Email」,使用 type="text" 搭配 autocomplete="username";只有限定 Email 時才用 type="email",避免瀏覽器拒絕一般帳號。登入密碼欄使用 type="password" 與 autocomplete="current-password",再於不同瀏覽器測試自動填入、貼上、顯示密碼及鍵盤操作。
手機和部分桌面裝置的密碼管理器,都能在使用者驗證後填入已儲存的憑證。是否採用 Face ID、指紋或裝置密碼,取決於裝置與管理器設定;正確 autocomplete 有助辨識表單,但不等於網站已實作 passkey,也不保證每個平台都以相同方式填入。
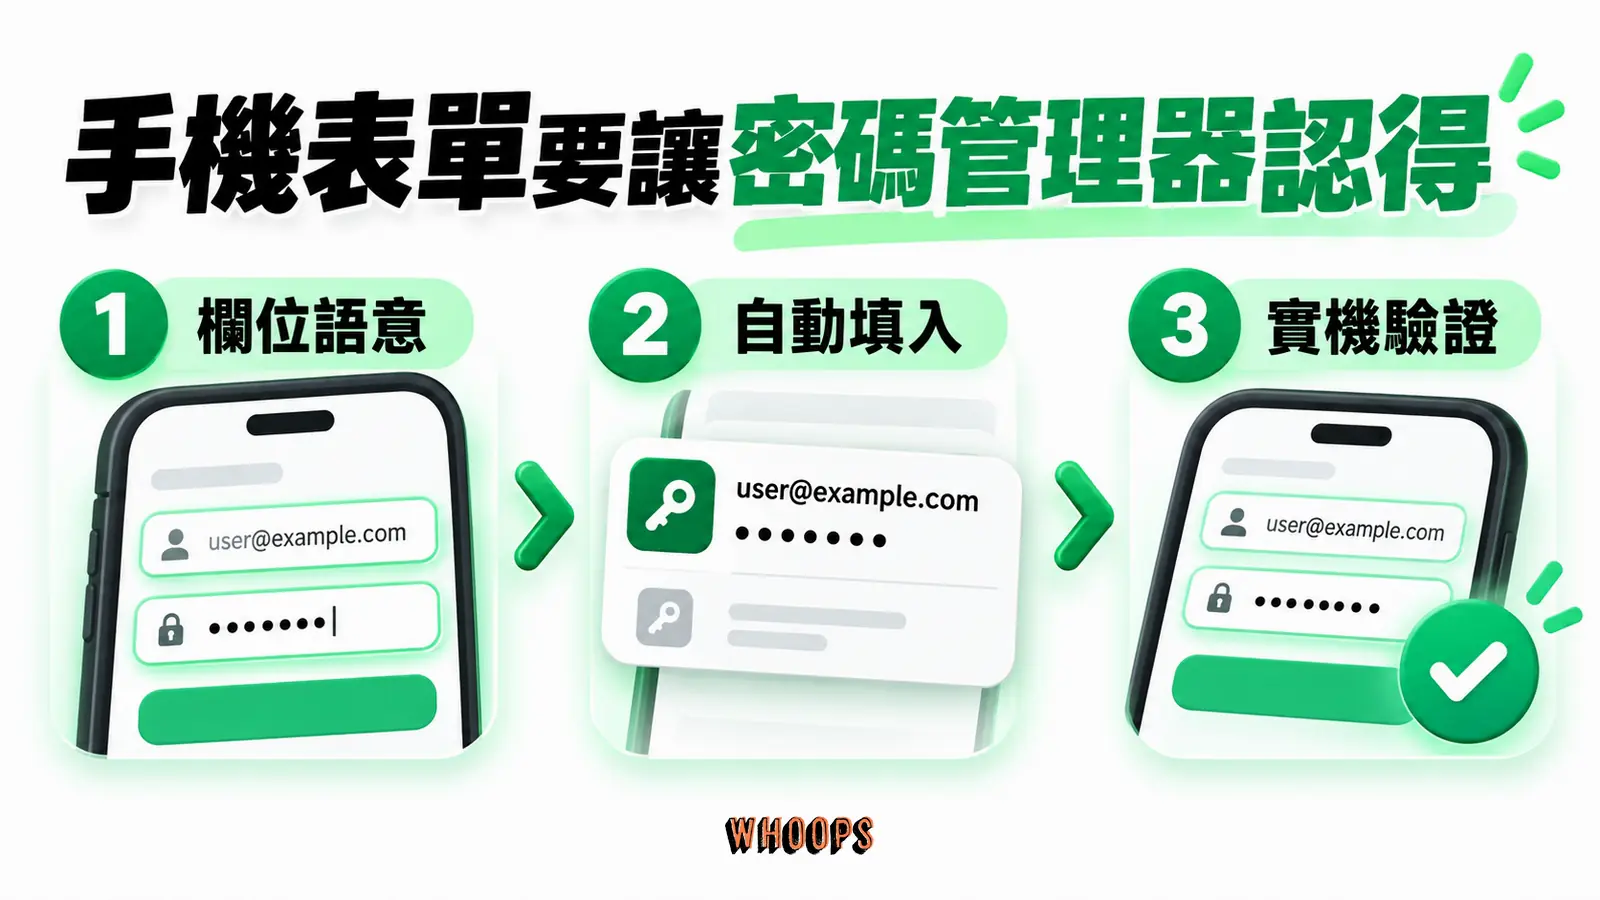
另一個常被漏掉的維度是速度。Google 的 web.dev 說明載入速度會影響使用者體驗,但影響幅度會依網站與情境不同,不能套用固定秒數推論離站。量測登入頁的背景圖、追蹤碼與腳本,移除非必要資源,並在實際網路條件下測試會更可靠。
SSL 也跟登入頁脫不了關係。沒有 https 的登入頁等於把會員的帳號密碼在網路上明文傳送,任何中間節點都看得到。這在現代是基本配置,不是選配,主機多半都能一鍵開啟免費憑證,完整的觀念與設定看 SSL 憑證指南。
把行動登入體驗做到位的回報,往往不是立刻能看到的數字,而是隱形的留存。會員不會因為你的登入頁很順就寫信感謝你,但他會因為每次要登入都卡一下、最後乾脆不登入,而悄悄停止使用你的服務。這就是為什麼我會把登入頁放進會員體驗的優先級裡,把它當作會員旅程的一部分,而非單純技術設定清單上的一條勾選項目。
把登入頁當資產來經營:六步行動清單
讀到這裡,你應該已經理解登入頁不是一個「設一次就忘掉」的元件,而是同時要顧品牌、顧體驗、顧安全的三門樞紐。把上面所有觀念收斂成一個能照著做的行動清單,這就是你的下一步。
- 找到並記下你的登入網址。把目前實際可用的登入網址存到書籤,並把目前的後台網址、主機 FTP 路徑、外掛清單寫進一份本機備忘錄。
- 做品牌化。會員站可把 Logo 與配色對齊主站;原生登入頁可用專用外掛或 hook,前台登入頁則由會員外掛或相容元件建立。
- 上三層防護。優先啟用 2FA、登入限速與必要的 WAF 規則,並統一錯誤訊息;自訂登入網址作為減少掃描雜訊的選配。
- 如果是會員網站,修掉摩擦。延後強制登入時機、加社群登入、把登入後導向會員前台、讓選單跟著登入狀態切換。
- 行動與速度體檢。用你自己在手機上完整走一次登入流程,修正輸入框大小與按鈕位置,並量測頁面載入時間,把非必要腳本延後。
- 設一個月一次的回看節奏。登入頁不是設一次就定型的東西,會員外掛更新、WordPress 改版、新的攻擊手法都會讓原本堪用的設定過時。安排例行驗證,並在會員或安全外掛更新後重新測試;高風險警告則應即時處理。
這六步做完,你的登入頁就從「WordPress 預設的後門」升級成一個真正服務真人、強化品牌、並具備分層防護的入口。它不會出現在流量報表裡最顯眼的位置,卻默默決定了你的會員能不能順利進來、會不會願意留下。把這六步想成給登入頁這扇門換上更好的鉸鏈、更穩的鎖、更清楚的門牌,設定完成後仍需持續驗證與維護。
WordPress 是一個會陪你很久的系統,登入頁則是你跟會員之間每天都要過一次的那扇門。安排時間整理操作與防護流程,再用實際測試和資料觀察改善效果。現在就挑出你網站上的那個登入頁,用一般會員的心態,從手機上完整走一遍,把卡住的地方記下來,那就是你今天最該修的第一個東西。如果你剛開始架站、連網站都還沒成形,先把地基打好,登入頁的優化等網站骨架穩了再回頭做也來得及。
常見問題
WordPress 登入頁面可以用外掛自訂嗎?
修改 WordPress 登入頁會影響後台登入嗎?
WordPress 預設登入網址 wp-login.php 要隱藏嗎?
會員網站的登入頁設計要注意什麼?
LoginPress 的 PCI Compliance 選項會影響密碼管理器嗎?
操作步驟
- 環境檢查:確認管理員登入與回復管道可用,保存檔案和資料庫備份,準備品牌素材;敏感備份加密保存。
- 安裝 LoginPress:後台「外掛 → 安裝外掛」搜尋 LoginPress(作者 LoginPress Team),點安裝並啟用
- 確認登入識別方式:在 LoginPress 設定查看 Login Order 可接受使用者名稱、Email 或兩者;不要把它誤解為登入步驟順序。另測試登入表單的密碼管理器自動填入,特別是變更 autocomplete 相關選項後。
- 自訂面板逐項調整:進 LoginPress > 自訂,依序改商標、背景、表單外觀、按鈕、錯誤訊息與頁尾,並切換桌面/手機預覽做響應式微調
- 補上安全設定:優先為管理員啟用雙因素驗證並安全保存備用碼,設定與測試登入限速。自訂登入網址為選配,使用時記錄復原方式並排除登入頁快取。
- 上線前驗證:用無痕視窗、不同瀏覽器與不同裝置各登入一次,排除快取與 Cookie 的假象,確認改動在乾淨環境下生效