Wordfence 安全教學:防火牆、掃描、雙因素認證
Wordfence 設定應核對 WAF 模式、掃描範圍與嚴重度、2FA/passkey 和 reCAPTCHA 流程。整理免費版限制、告警判讀及入侵後調查,配合更新與可還原備份,避免把工具當成安全保證。
本頁目錄
- 為什麼小型 WordPress 網站也需要防護
- 先建立你的威脅模型:網站到底是怎麼被打進來的
- Wordfence 能幫你做什麼、做不到什麼
- 安裝前先關好門窗:安全的地基
- 先盤點四個安全基礎
- 評估 Extended Protection 防火牆模式
- Extended Protection 與 Basic WordPress Protection
- 防火牆規則與速率限制
- 惡意程式碼掃描:讓 Free 版發揮最大效果
- 掃描到底在看什麼
- 看懂掃描結果
- 登入防護與雙因素認證:確認實際生效的流程
- 1. 暴力破解防護
- 2. 雙因素認證(2FA)
- 3. Google reCAPTCHA
- 檢查其他存取介面:XML-RPC 與 REST API
- 即時流量與封鎖名單:看見誰在敲你的門
- 封鎖名單的幾種用法
- 幾個常被輕忽的 Tools 工具
- 被入侵了怎麼辦:止血、清掃、復原
- 階段一:止血
- 階段二:清掃
- 階段三:復原與善後
- Wordfence Free vs Premium:錢到底該花在哪
- 三個常見的資安迷思
- 把安全變成日常:監控節奏與維護清單
- 每週
- 每月
- 每季
- 行動方案:今天就動手的三件事
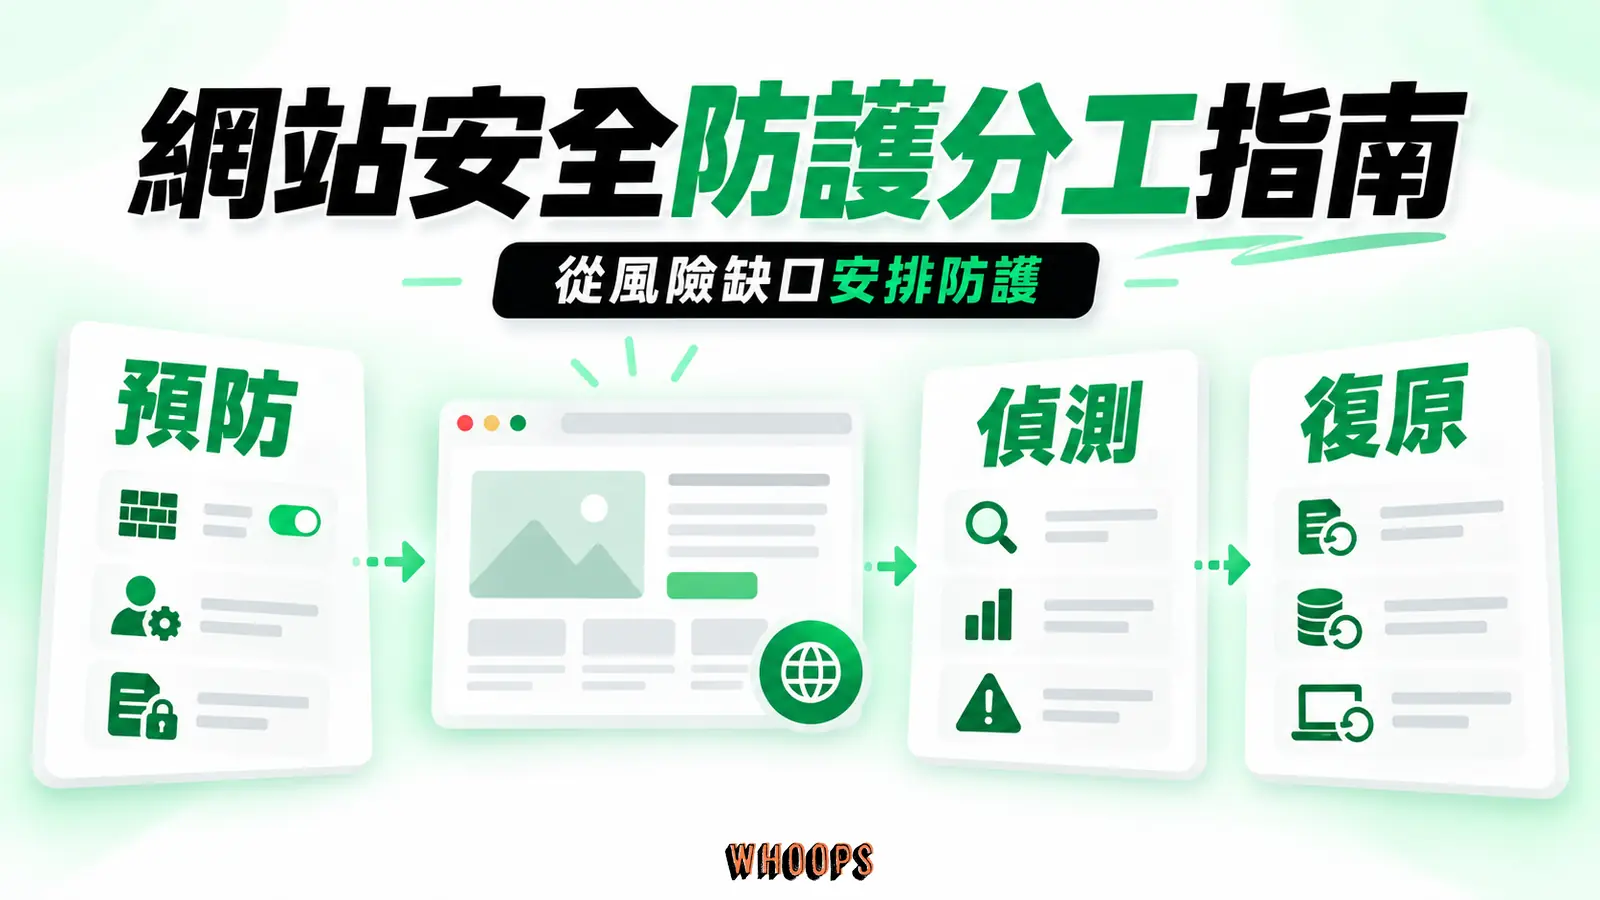
網站安全需要降低可被利用的漏洞、及早發現異常,並準備可執行的復原流程。登入日誌出現大量失敗請求、網站內容被改動或瀏覽器發出安全警告時,應保存證據並調查;不能期待裝上防火牆後,掃描程式就會主動跳過網站。
WordPress 的核心、主題與外掛都需要持續更新。攻擊者可能利用已知漏洞、外洩密碼或錯誤權限入侵網站,防火牆與掃描是其中一層防護,仍須配合備份、最小權限及登入保護。
Wordfence 提供防火牆、惡意程式碼掃描與雙因素認證,可協助降低部分攻擊風險及發現異常。它不能保證找出所有後門,仍須搭配更新、最小權限、備份與持續監控。
本文先盤點常見入侵途徑,再說明 Wordfence 的防火牆、掃描、登入保護與流量記錄。初次設定或重新檢查既有設定時,可按各節操作,並以實際網站流程驗證。
為什麼小型 WordPress 網站也需要防護
WordPress 核心與常用元件可成為自動化工具的探測目標,同一漏洞也可能影響多個使用相同版本的網站。但安裝量不能直接換算攻擊報酬、實際入侵數量或個別網站的風險;仍要看受影響版本、可利用條件與防護。
WordPress 的外掛來源與維護狀態需要分別查核。官方目錄有審核規範,但通過審核不保證永遠沒有漏洞;長期未更新也不等於已證實存在漏洞。帳號方面,常見使用者名稱可能被優先嘗試,應以唯一且足夠長的密碼、適當認證與登入限制防護,而不是把更換 admin 名稱當成主要保障。
網站不必被特定盯上,也可能出現在自動掃描腳本的名單。這類機會性攻擊會大量尋找過時外掛、弱密碼與暴露介面,因此小站也不能用流量低當成安全理由。
先建立你的威脅模型:網站到底是怎麼被打進來的
在動手裝安全外掛前,先盤點 WordPress 核心、佈景主題、外掛、帳號與備份狀態。外掛最後更新時間是風險線索之一,但不能單獨代表網站安全體質;還要查看已知漏洞、實際啟用版本、來源與是否仍受維護。
過時外掛可能成為入侵途徑,尤其當漏洞涉及未授權上傳或檔案操作。風險應依具體漏洞、受影響版本與修補情況判斷,不能只按外掛類型推論哪一類最容易遭入侵。
接著把 WordPress 常見的入侵路徑整理成這張表,你在設定 Wordfence 的時候,心裡要對著它想「這個設定是為了堵哪一條路」。
左右捲動檢視完整表格
| 入侵路徑 | 怎麼發生 | Wordfence 的角色 |
|---|---|---|
| 具有未修補漏洞的外掛與主題 | 攻擊者探測受影響版本與可利用條件 | WAF 規則可攔截部分攻擊;掃描協助找已知問題,不能代替修補 |
| 暴力破解登入 | 對 wp-login.php 不斷嘗試帳號密碼 | 限制登入次數、雙因素認證、封鎖 IP |
| 弱密碼或外洩憑證 | 攻擊者猜測常見密碼,或重用其他服務外洩的憑證;不能只由 admin 名稱推定破解時間 | 密碼政策、登入限制,以及按角色設定的 2FA 或適用的 passkey 登入 |
| 檔案上傳漏洞 | 受影響的上傳流程允許惡意內容進入環境 | 依規則攔截部分請求,仍需修正受影響程式與權限 |
| 被植入的網頁殼 | 攻擊者取得寫入或執行能力後留下後門 | 簽章及完整性檢查可提供調查線索,不能保證發現所有後門 |
| 釣魚與供應鏈 | 使用來路不明的破解版(nulled)外掛或主題 | 掃描可偵測部分已知惡意外掛簽章 |
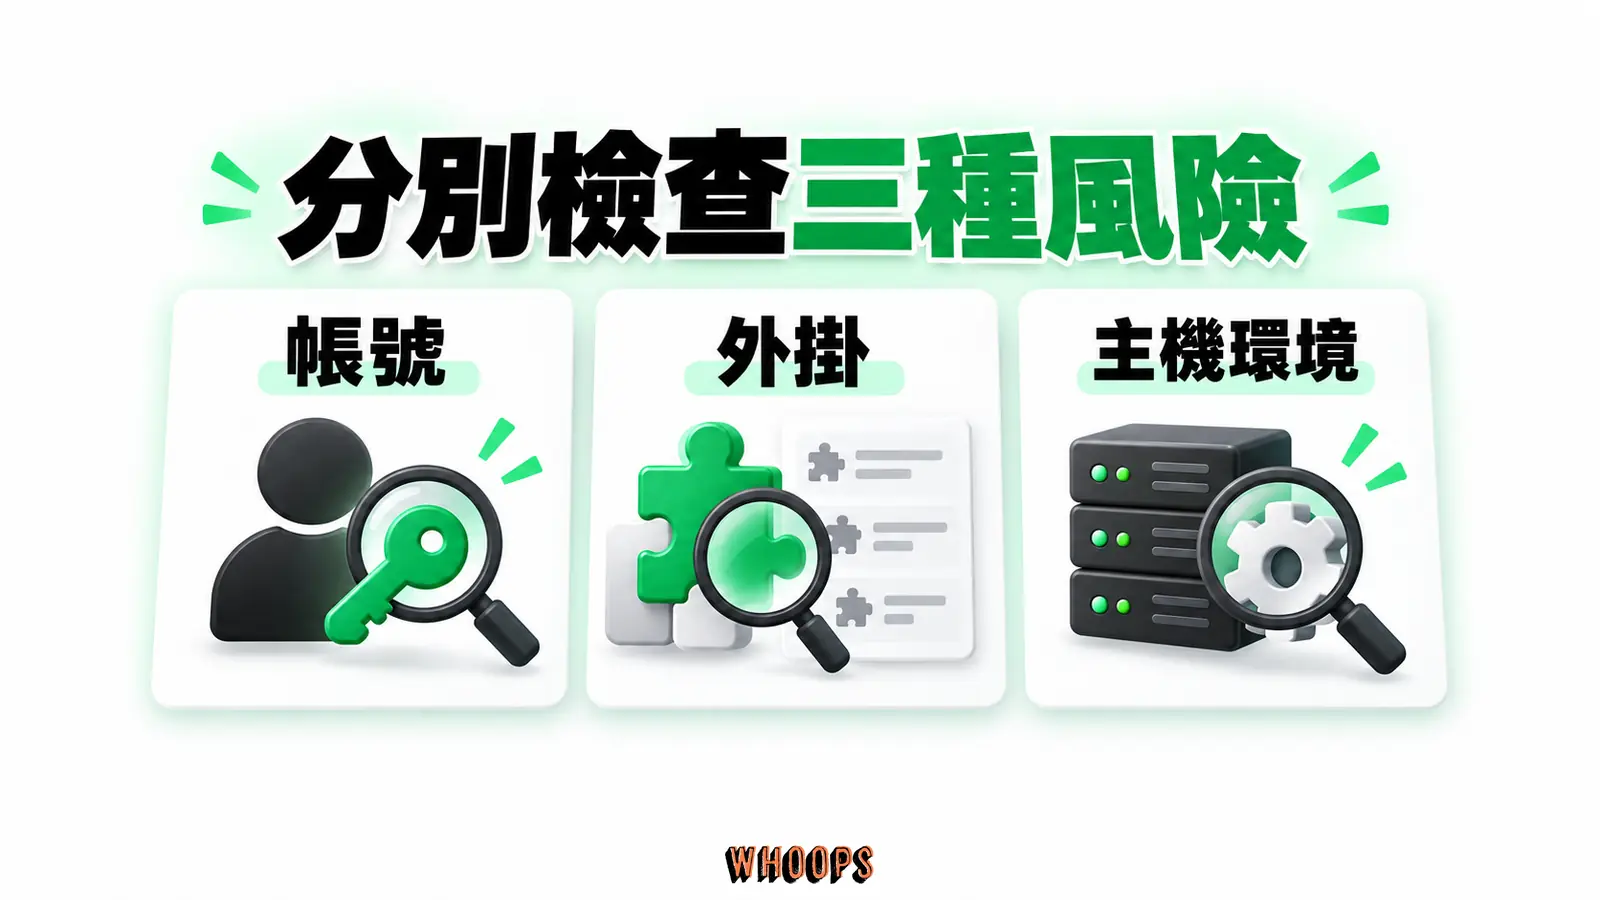
Wordfence 的 WAF 與掃描各有偵測範圍,能否攔截或找出問題取決於規則、簽章、設定與實際攻擊方式。帳號、外掛及主機環境仍要各自維護;沒有足夠資料可替所有網站保證降低多少風險,或保證入侵後一定找出後門。
Wordfence 能幫你做什麼、做不到什麼
Wordfence 是 WordPress 官方外掛目錄上最主流的安全外掛之一,它把防火牆、惡意程式碼掃描、登入防護三大功能包進一個外掛(Wordfence Security 外掛頁)。它做得好的幾件事包括:
- Web Application Firewall(WAF):依規則攔截部分惡意請求;Extended Protection 可在 WordPress 載入前執行,Basic 模式則隨一般外掛載入。
- 檔案完整性與簽章掃描:依啟用選項比對檔案與偵測已知或可疑程式。Standard 預設不包含主題及外掛與 WordPress.org 版本的檔案比對,要另核對相應選項。
- 登入安全:完整外掛提供登入失敗限制,Login Security 包含按角色設定的雙因素認證(2FA)、passkey 與 Google reCAPTCHA。
- 即時流量監控:依記錄模式查看安全事件或較完整的流量,不涵蓋所有未到達 Wordfence 的 CDN/主機請求。
但有些事它做不到,你必須靠別的機制補上:
- 它不能取代主機層的防護。如果主機本身不安全、或跟你共用主機的鄰居站被攻破,Wordfence 能做的有限。挑選主機時,建議從主機類型的差異開始理解安全與效能的取捨。
- 它不能取代備份。再強的防火牆都可能有失守的一天,沒有備份等於沒有退路。備份這件事會在後面談到,你也可以先讀WordPress 備份與還原把退路先準備好。
- 它不能取代外掛漏洞修補。適用且已啟用的 WAF 規則可攔截部分利用請求,但不保證每種攻擊都被攔下;仍需更新至已修補版本,或依風險停用並移除無法修補的元件。
把這個邊界想清楚,你才不會在出事的時候怪罪「我不是裝了 Wordfence 嗎」。它是一個很重要的工具,但它不是全部的安全策略。
安裝前先關好門窗:安全的地基
先盤點更新、帳號權限、HTTPS 與備份,能讓後續設定有明確依據;安全外掛可並行導入,不必把措施看成一條固定順序。任何一層失效時,其他措施能否補上仍須驗證,不能保證網站不受影響。
先盤點四個安全基礎
- 確認 HTTPS 保護登入與敏感資料。檢查登入、後台及表單是否透過 HTTPS 傳輸,並處理憑證或混合內容問題。HTTPS 保護傳輸,仍須搭配其他安全措施;設定流程可參考HTTP 換 HTTPS與SSL 憑證。
- 避免沿用 admin 帳號、使用強密碼。常見帳號名稱容易被自動化腳本優先嘗試;更換名稱僅能少暴露一項資訊,真正的防線仍是唯一且夠長的密碼、2FA 與登入速率限制。
- 降低登入頁的自動化噪音。更改登入網址可以減少部分掃描請求,但不是存取控制,也不能取代 2FA、速率限制與更新。作法可以參考隱藏登入網址。
- 確認備份可用且妥善保存。定期備份檔案與資料庫,保存與網站環境分離的副本,限制存取並測試還原。同機備份可能受到相同故障或入侵影響,不能只靠備份排程顯示成功就判定可復原。
完成這些準備後,仍要驗證登入、備份復原和網站相依功能。它們是維護起點,不是安全分級。若要整理 WordPress 元件,可搭配外掛安裝教學與必裝外掛清單,按用途保留需要且受維護的工具。
評估 Extended Protection 防火牆模式
先在 Wordfence 的 Firewall 頁確認目前防護層級、狀態與設定。Basic 和 Extended 的載入時機不同,是否能啟用 Extended 還要看主機環境;不要只憑裝過外掛就假定規則已按預期運作。
Extended Protection 與 Basic WordPress Protection
官方介面使用 Basic WordPress Protection 與 Extended Protection。Basic 隨一般外掛載入;Extended 透過 PHP 的 auto_prepend_file 提早執行,涵蓋直接存取其他 PHP 檔案的請求。它仍在主機上運作,不是 CDN 邊緣防火牆。
兩者的差別用比喻來說:Extended Protection是大樓管理員在大門口就檢查證件;Basic WordPress Protection則較晚才攔下請求。前者能在 WordPress 載入前執行防火牆規則,通常可更早阻擋惡意請求並減少後續處理成本,但仍會使用部分伺服器資源,也不能視為不可能被繞過。
從 Firewall 的 Protection Level 執行 Optimize,依官方精靈核對主機環境並先下載設定備份。可能修改的是 .htaccess、.user.ini 或 php.ini,不是外掛一律改寫 nginx 設定。部分環境需由主機商協助,套用後須確認防護層級與正常操作。
防火牆規則與速率限制
防火牆開啟之後,還有兩個設定值得調整。
- Rate limiting(速率限制):依請求類型及頻率選擇 throttle 或 block,前者在請求降到門檻以下時允許恢復,後者依設定時間封鎖。先確認訪客 IP 辨識、正常流量及 AJAX 行為;由快取或主機直接處理、未執行 Wordfence 的請求可能不受此限制。
- Blocking(封鎖):免費版可依 IP、網段、Hostname、User-Agent 或 Referer 建立自訂封鎖;國家封鎖與即時 IP 清單是 Premium 功能。自訂樣式封鎖不等於可任意編寫所有 WAF 條件。
免費版的新防火牆規則比 Premium 延遲 30 天取得,這會影響新規則可用的時間,但不表示付費版能阻止所有攻擊。持續更新元件並核對規則與防護狀態,方案取捨見後面的 Free 與 Premium 比較。
惡意程式碼掃描:讓 Free 版發揮最大效果
Wordfence 依所選掃描類型與選項,檢查核心、外掛、主題和其他範圍的檔案或已知問題。Standard 適合多數網站,但主題、外掛與官方存放庫版本的檔案比對需另核對選項;掃描無異常也不代表環境已證實乾淨。
掃描到底在看什麼
可依網站用途與資源選擇檢查項目,以下是常見面向;是否執行及涵蓋範圍需以實際選項與完成紀錄確認。
- 核心檔案完整性:比對 WordPress 官方存放庫裡的原始檔案雜湊值,如果你的 wp-login.php 或 wp-includes 裡的檔案被改過,它會標記出來。
- 外掛與主題:檢查已知漏洞的外掛版本,並掃描檔案內容是否含有惡意程式碼的特徵碼。
- 網頁殼(web shell)偵測:依已知或可疑程式特徵提示調查。單獨出現
eval或base64_decode不足以證明檔案惡意,需比對來源、用途與完整程式行為。 - 封鎖清單狀態:網站信譽檢查屬 Premium 功能,也可另外查看 Search Console 的安全性通知。
看懂掃描結果
掃描嚴重度分為 Critical、High、Medium、Low,用於安排調查順序;它不等於入侵已獲證實。Ignore 是處理動作,項目會移到 Ignored Results 分頁,不是第五種嚴重度。檔案可選忽略到下次變更,或持續忽略,使用前應確認原因及後續覆核方式。
左右捲動檢視完整表格
| 結果類型 | 代表的意義 | 建議動作 |
|---|---|---|
| Critical(嚴重) | 應立即檢查的高優先問題 | 查看具體發現與影響,保存資料後修補或調查,不直接按顏色刪檔 |
| High(高) | 應儘速檢查,但不一定構成立即威脅 | 查核細節及受影響範圍,再安排處理 |
| Medium(中) | 需要知悉與評估的問題 | 依版本、用途與實際風險決定是否及何時處理 |
| Low(低) | 一般可較低優先處理的發現 | 仍先理解內容;決定忽略時記錄原因,不把它當成已修復 |
Free 版每天自動執行快速掃描,每 72 小時執行完整掃描;Premium 預設每天快速掃描及每 24 小時完整掃描,並可調整排程。兩者都能手動掃描。Free 版的新規則與簽章延遲 30 天,增加掃描頻率無法補回未收到的簽章,仍需搭配元件更新與異常調查。
掃描中斷時,先看最後完成階段、錯誤與 Diagnostics 資訊,再檢查記憶體、執行時間及主機限制。可依官方建議調整資源或掃描類型,但減少檢查也會改變涵蓋範圍;應記錄取捨,不因中斷就直接關掉安全檢查或認定一定要升級主機。
登入防護與雙因素認證:確認實際生效的流程
登入頁是常見的自動化探測入口。完整 Wordfence 提供暴力破解防護,Login Security 設定則管理 2FA、passkey 與 reCAPTCHA 等認證流程。按角色、會員表單與誤鎖風險設定,並測試例外與備援方式。
1. 暴力破解防護
這個功能會追蹤每個 IP 在一段時間內的登入失敗次數,超過門檻就自動封鎖一段時間。預設值通常夠用,但你可以根據網站的狀況微調。例如你的網站有會員系統、經常有讀者忘記密碼,就不要把失敗次數設得太低,否則會誤鎖正常使用者。
IP 封鎖對分散式攻擊的效果有限,2FA 可降低只有密碼外洩時的風險。但 TOTP 仍可能遭即時釣魚,工作階段也可能被竊取,不能承諾沒有動態碼就絕對無法入侵。
2. 雙因素認證(2FA)
Wordfence 支援 TOTP 雙因素認證,可搭配 Google Authenticator、Authy 等驗證器。先核對 Enable 2FA 與角色的 Disabled、Optional 或 Required 設定;允許使用不代表已強制啟用。使用者在 Login Security 掃描 QR Code、保存救援碼並輸入驗證碼啟用,再以另一個瀏覽器測試登入。
妥善保存救援碼,並在仍可登入時確認備援方式。每組救援碼只能用一次,產生新碼會讓舊碼失效;若裝置與救援碼都無法使用,應由已驗證身分的管理員或主機商依官方復原流程協助,不要把重設認證當成免驗身分的捷徑。
3. Google reCAPTCHA
Wordfence 使用 reCAPTCHA v3 官方文件所述的分數機制,不要求所有人完成圖片挑選。低分也可能來自真人或整合問題:有效使用者登入被擋時,Wordfence 可寄出額外驗證連結;尚未有帳號的註冊者則有聯絡管理員的流程。預設 WordPress 表單及啟用 WooCommerce integration 後的相應表單受支援,自訂表單須另測。
這些登入設定不是每次都依序出現的三關。有效 passkey 登入可取代 2FA 步驟並略過 CAPTCHA;TOTP 碼與密碼在同一欄送出時也會略過 CAPTCHA 評分,允許清單還可能跳過額外認證,應檢查實際路徑及例外。留言與支援整合的表單另可用Akismet 垃圾留言防護,不能把它當成登入認證或所有表單的自動防護。
檢查其他存取介面:XML-RPC 與 REST API
很多站長花大力氣保護 /wp-admin,卻忽略 WordPress 還有其他可被掃描的介面。xmlrpc.php 仍可能被用來嘗試認證或濫用 pingback;REST API 的公開端點則可能暴露內容作者的公開 slug。這些資訊不等於密碼外洩,但可被攻擊者拿來縮小猜測範圍,因此仍要靠強密碼、2FA、速率限制與防火牆共同防護。
Wordfence 防火牆可依規則過濾部分針對 xmlrpc.php 的惡意請求,登入設定也可停用 XML-RPC 認證。若站點確定沒有 Jetpack、行動 App、遠端發佈或其他相依服務,可以在測試後停用;若不確定,先查明相依性並限制異常請求,避免破壞既有整合。
即時流量與封鎖名單:看見誰在敲你的門
Live Traffic 可記錄登入、封鎖等安全事件,也可切換 All Traffic 查看較完整的請求。官方建議且新安裝預設使用 Security Only,以減少資料庫寫入;除錯需要時再暫時增加記錄,並設定保存量與期間。
依網站風險定期檢查 Live Traffic 的封鎖理由、路徑、時間與異常變化,再與主機日誌及正常操作對照。流量尖峰或來源國家本身不能證明入侵;記錄範圍受設定及請求是否經過 Wordfence 影響,需搭配其他日誌判讀。
封鎖名單的幾種用法
Wordfence 提供幾種封鎖方式,層級不同、適用場景也不同。
- 封鎖單一 IP:針對某個一直來騷擾的來源,直接擋掉。最直接,但如果對方用動態 IP 或 VPN,效果有限。
- 封鎖 IP 網段:一次擋掉一整個網段,適合某個區域的攻擊特別密集的情況。但範圍設太大會誤封正常訪客,要謹慎。
- 封鎖整個國家:如果你的網站完全沒有某個地區的讀者、卻不斷收到來自那裡的攻擊,可以考慮直接封鎖該國。這是 Premium 版的功能,而且要用得克制,因為搜尋引擎爬蟲也可能被波及。
封鎖這件事最忌諱的是「爽快地封、然後忘記」。每一條封鎖規則都應該有它的理由,而且要定期回頭清理,否則封鎖名單會越積越長,到最後連你自己都搞不清楚哪些還有效、哪些早就該拿掉。把它當成你家的訪客黑名單,講究的是精準與定期更新,無差別地貼滿整面牆僅會害到自己。
幾個常被輕忽的 Tools 工具
Wordfence 選單裡有一個 Tools 頁面,裡面塞了幾個小工具,平日不起眼,出事時卻很好用。建議趁網站還健康的時候先熟悉它們的位置,免得到真正需要的時候才手忙腳亂地找。
- Diagnostics(診斷):提供環境與連線等資訊,協助查找掃描中斷原因。可請主機商或支援人員配合日誌判讀,逐項排查。
- 密碼與帳號檢查:現行 Tools 不應再找舊版 Password Audit 功能。可使用登入防護與掃描的相關選項,並定期人工盤點管理員及權限。
- WHOIS(註冊資料查詢):查看 IP 所屬網段、組織或網域註冊及聯絡資料。資料可協助找負責單位,但不證明實際操作者位置或惡意意圖;是否封鎖仍需依請求內容與其他紀錄判斷。
- Import/Export(設定匯入匯出):依介面產生並使用匯入權杖轉移設定,妥善保管權杖。匯入前備份原設定,再核對新站 IP、排除規則與主機差異;防護層級等部分設定不在匯出範圍內。
這些工具沒有一個是裝上去就自動幫你保平安的,它們的價值在於「你需要它的那一刻,它剛好在」。把它們當成工具箱裡的備用螺絲起子,平時用不到,但你知道它躺在哪一格抽屜。
被入侵了怎麼辦:止血、清掃、復原
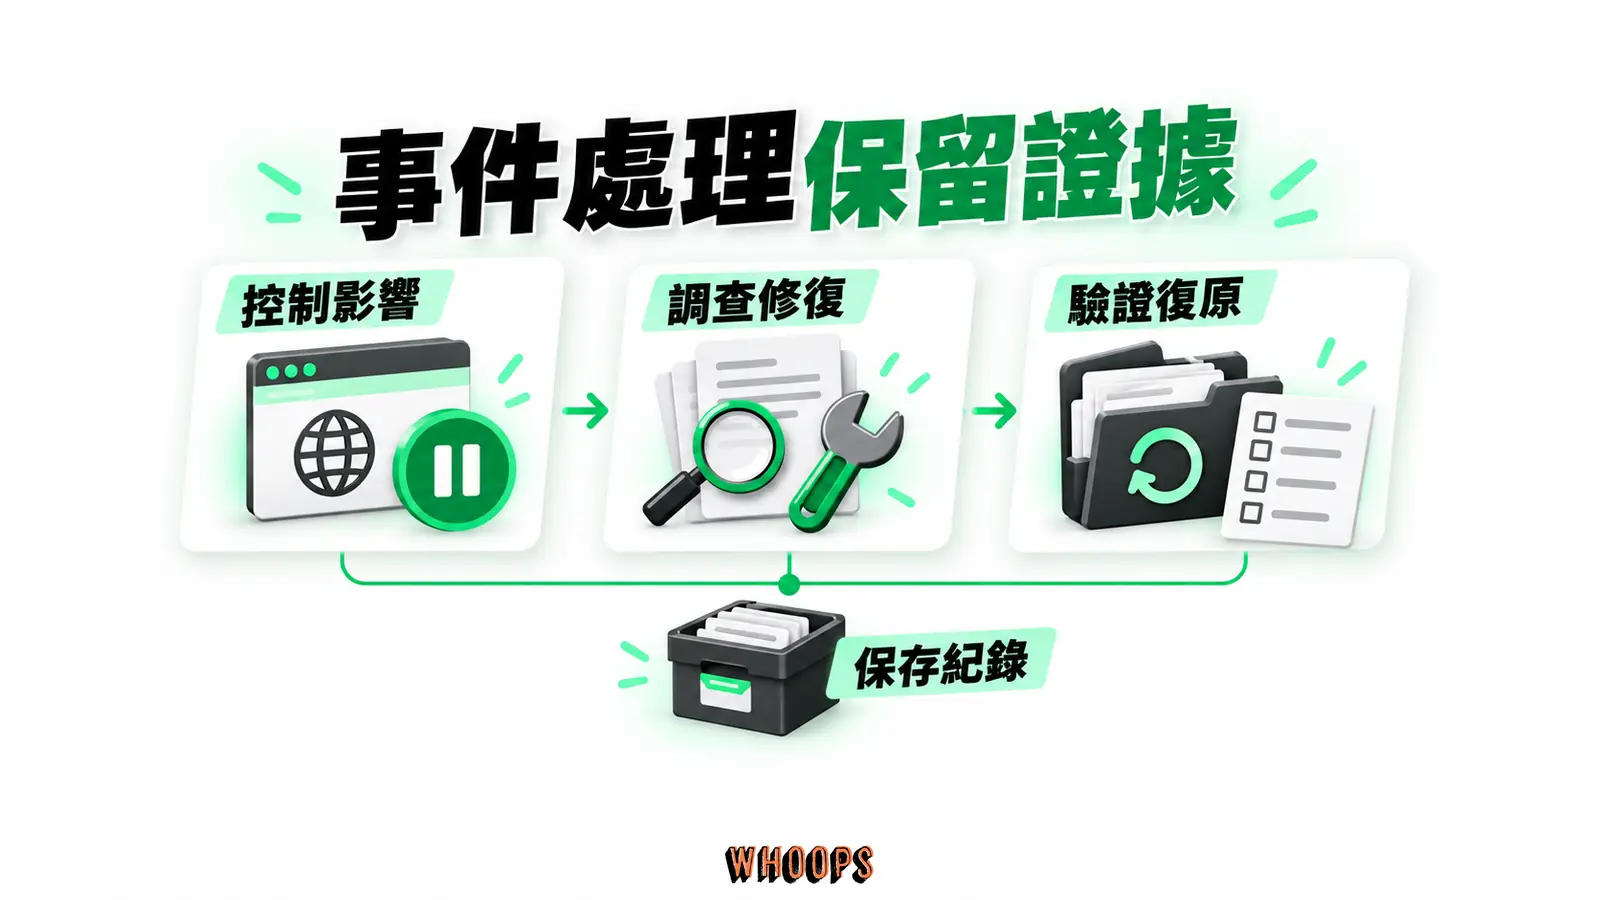
掃描警示需要先查核;若已確認網站內容被未授權修改或存在其他入侵證據,就依控制影響、調查清理、驗證復原的流程處理。不要把單一紅色警示直接當作感染證明。
階段一:止血
確認入侵後,先透過可信的主機控制台或主機商限制公開存取,保留日誌與受感染快照。一般維護模式不一定阻止攻擊者直接呼叫後門,任意修改根目錄權限也可能破壞復原。使用可信裝置輪替管理憑證、撤銷可疑工作階段;清理後再確認是否需再次輪替。
同時把備份先拉一份下來。是的,被入侵的網站也要備份,因為你需要它來比對哪些檔案被改過、攻擊發生在哪個時間點。如果你之前有定期備份的習慣,這時候就會感謝過去的自己。
階段二:清掃
處理掃描結果前,先確認檔案來源與用途。從可信來源重新部署 WordPress、外掛與主題,可取代受損程式;但只按「重新安裝」或更新不保證移除多出的後門。還須檢查 uploads、mu-plugins、設定檔、排程、帳號及資料庫,必要時請主機商或資安人員協助。
有些後門藏在不容易被自動掃描抓到的地方,例如佈景主題的 functions.php、或偽裝成圖片的 PHP 檔。可用檔案完整性比對、惡意程式掃描與修改時間協助調查;若有可信且乾淨的備份,重建環境後還原必要資料通常比逐檔猜測更可靠。沒有把握時,應交由主機商或資安人員處理。
清理後再度出現惡意內容,可能涉及未修補入口、殘留後門、外洩憑證、受感染裝置或主機環境等因素。應用日誌、檔案與帳號紀錄確認根因,不能只憑復發就判定是某個舊外掛;清理、修補和憑證管理需要一起驗證。
階段三:復原與善後
完成清理與必要修補後,驗證檔案、帳號、存取及正常流程,按事件影響輪替憑證並撤銷可疑工作階段。若 Search Console 有安全性問題通知,依通知完成修復後再申請審查;沒有標記時不必一律提出「解除黑名單」。也要檢查垃圾頁面與轉址。偽造版權通知則是另一種需查證的事件,可依假 DMCA 通知的查證步驟核實;搜尋表現的後續診斷可參考Google 排名掉了怎麼辦,修復不保證名次立刻恢復。
處理完一次入侵之後,值得做一件事:把這次的教訓寫成一張清單,貼在維護文件裡。哪個外掛是破口、哪個設定漏掉了、哪個帳號權限給太大了。資安最大的價值不在於你裝了多少工具,而在於你從每一次事件裡學到了什麼、下一次能不能更早發現。
Wordfence Free vs Premium:錢到底該花在哪
免費版是否夠用,要看資料敏感度、停機成本、維護能力與可接受的規則延遲。付費版的主要差異在即時規則、惡意程式碼簽章與進階控制,不能僅用網站規模判斷。
左右捲動檢視完整表格
| 功能 | Free 版 | Premium 版 |
|---|---|---|
| 防火牆規則更新 | 延遲三十天 | 即時更新 |
| 惡意程式碼簽章更新 | 延遲三十天 | 即時更新 |
| 雙因素認證 | 支援 | 支援 |
| 國家封鎖 | 不支援 | 支援 |
| 即時 IP 封鎖清單 | 不含即時清單 | 支援 |
| IP/網段與自訂樣式封鎖 | 支援 | 支援,另含國家封鎖與即時 IP 清單 |
| 支援 | 社群論壇 | 優先票券支援 |
涉及交易、會員資料或主要營運的網站,應評估事件可能造成的停機、資料外洩及復原成本,再決定是否需要即時規則等付費功能。付費版也不能取代更新、備份與事件處理;多站管理還要確認授權範圍及管理工具。
若網站沒有交易或敏感資料、可接受規則延遲,並且有人持續維護更新與備份,Free 版會是務實的起點。攻擊多半是自動化的,不能因流量小就假設不會被掃描;是否升級應看資料敏感度、停機成本、修復能力與風險容忍度。
三個常見的資安迷思
在離開付費與否的話題之前,這裡點破幾個在實務上反覆出現的迷思。這些觀念比任何一個外掛設定都重要,因為它們決定了你會不會在不知不覺中做出讓防護失效的決定。
左右捲動檢視完整表格
| 迷思 | 實際情況 |
|---|---|
| 「我的站很小,駭客不會理我」 | 自動化探測也會找到小網站;是否容易被利用,取決於漏洞、密碼、權限與維護狀態,不能只看流量。 |
| 「裝了安全外掛就等於安全」 | 外掛只是其中一層。更新、認證、權限、備份及事件處理都要維持,並依告警持續調整。 |
| 「沒接金流,被入侵也沒有損失」 | 仍可能被植入垃圾或釣魚內容、外洩資料、耗用資源或中斷服務,影響要依事件查核。 |
把這三個觀念放進心裡,你在做每一個安全決定時,都會更貼近現實。資安的起點從來不是工具,是正確的心態。
把安全變成日常:監控節奏與維護清單
裝完 Wordfence、設定好之後,真正的考驗才開始:你能不能把它變成一個持續運作的習慣。資安最怕的就是「三分鐘熱度」,裝的當下很積極,三個月後就再也沒登入過後台。建議給自己訂一個簡單的節奏。
每週
- 檢查新增的 Critical、High、Medium、Low 發現及被忽略項目,依具體問題安排處理,不只看警示顏色。
- 看一下被封鎖的攻擊有沒有異常飆高,這可能是新一波攻擊的訊號。
- 定期檢查外掛與主題更新;遇到已遭利用或高風險漏洞時,應依風險儘速修補,不必等到每週例行維護。
每月
- 確認排程掃描有成功完成,必要時手動執行並比較結果;掃描未發現問題不代表網站一定沒有後門。
- 檢視使用者清單,把不再需要的帳號停用或刪除,權限能收斂就收斂。
- 清理封鎖名單,移除已經沒有意義的舊規則。
- 確認備份檔可以正常還原,而不僅是「它好像有在跑」。備份沒有驗證過還原,等於僅做了一半。
每季
- 盤點各外掛的用途、相依性、維護及已知漏洞;不確定用途先查明,確認不再需要後再備份、停用測試與移除。
- 重新審視 Wordfence 的封鎖規則與速率限制數值,看看有沒有因為網站成長而需要放寬或收緊。
- 檢查網站的技術性 SEO與安全設定有沒有衝突,例如某些快取或防護規則是否誤擋了搜尋引擎爬蟲。
這些工作需要持續投入時間與維護資源,實際頻率應按網站風險、更新速度和事件調整。若要估算人力與服務費用,可搭配網站維護費用,把告警處理、更新與復原演練納入營運規劃。
行動方案:今天就動手的三件事
若要先安排一輪工作,可從以下三項開始,再依網站實際風險補上防火牆、掃描與監控驗證。
- 盤點外掛版本、維護狀態與已知漏洞,優先更新受影響項目並移除不再使用的外掛。原生清單不一定能按最後更新時間排序,半年未更新也不單獨等同存在漏洞。
- 驗證管理員認證方式。依角色啟用並測試 2FA 或適用的 passkey 流程,保存備援方式並檢查允許清單;仍需搭配強密碼、裝置安全與更新。
- 確認你的離站備份真的在運作。登入備份外掛、看一下最近一次成功備份的時間、確認備份檔是存在跟網站不同的地方。沒有備份的網站,是在走鋼索。
完成更新盤點、管理員 2FA 與離站備份後,仍應驗證防護是否生效、復原是否可行。這些措施是持續維護的起點,沒有足夠資料可據此比較你的網站是否比大多數站更安全。
常見問題
Wordfence 兩階段驗證手機遺失怎麼辦?
Wordfence 掃到惡意檔案該直接刪除嗎?
什麼時候該手動觸發完整掃描?
Wordfence 防火牆該用 Extended Protection 還是 Basic WordPress Protection?
Wordfence Free 版和付費版差在哪?
Ignored 是掃描嚴重度嗎?
登入一定要通過 2FA 和 reCAPTCHA 嗎?
操作步驟
- 備份網站及防火牆可能修改的設定檔,確認能從主機控制台復原。
- 按官方流程評估 Extended Protection,驗證模式與正常操作,再完成學習期設定。
- 依方案確認排程;免費版自動快速掃描每天執行、完整掃描每 72 小時,必要時可手動掃描。
- 平日使用 Security Only 記錄,除錯需要才調整,限制保存量與期間。
- 按角色啟用並測試 2FA 或適用的 passkey,保存備援方式;核對允許清單、會員表單、reCAPTCHA 及速率限制的實際流程。
- 定期檢查掃描結果、更新、告警、權限及離站備份復原。