Claude in Slack:Claude Tag 導入、計費與資安
Claude Tag 自 2026 年 8 月 3 日起接替舊版 Claude in Slack,僅限 Team 與 Enterprise 方案。從六項資格檢查、Owner 五步安裝、一般成員第一天五步、結果/背景/完成條件的任務指派公式,到支出上限、沙箱、Agent Proxy、資料刪除階層與官方使用案例庫,企業導入前的決策逐項整理;主文以 2026 年 9 月 10 日查證、成員與案例增量以 9 月 28 日覆核。
本頁目錄
- Claude Tag 是什麼:從個人助手變成接單的同事
- 兩個日期與供應現況
- 頻道裡的 Claude 怎麼做事
- 舊版與新版的五點差異
- 導入前的六項資格檢查
- 方案:只有 Team 與 Enterprise
- ZDR、Routines 與儲值三個內部前提
- 誰有權設定:Owner 加上 Slack 管理員
- Claude Tag 安裝五步:從配對到 Launch
- 第一步:配對 Slack 工作區
- 第二步:至少選兩個工具
- 第三步:連 GitHub
- 第四步:把 Claude 當新同事,建服務帳號
- 第五步:設支出上限,按 Launch
- Launch 後的三項驗證
- 成員上路:一般使用者的第一天五步
- 成員第一步:把 @Claude 邀進你要用的頻道
- 成員第二步:用一個問題確認它真的在線
- 成員第三步:讀它的自我介紹與回覆頁尾
- 成員第四步:交辦第一個任務,學會看進度
- 成員第五步:留下常設指示
- 把任務講清楚:結果、背景、完成條件
- 團隊用途:官方案例庫當需求清單用
- 計費與預算:吃組織餘額,不按人頭收費
- 什麼動作計費、什麼不計費
- 三層上限與 75%、95% 告警
- 試點預算:promo 額度、成本指引與速率限制
- 管理設定:誰能呼叫、在哪運作、怎麼收緊
- 三層範圍與 Access bundle
- 誰能呼叫 Claude
- 由輕到重的六種停用方式
- 私訊、guest 與外部共享頻道
- 頻道名稱樣式與頻道管理員
- Slack 管理員看到的樣子
- 治理控制總覽
- 資安治理:沙箱、憑證與出站管控
- 每個執行緒一個拋棄式沙箱
- Agent Proxy:金鑰不出現在模型眼前
- 出站白名單的三層與搜尋例外
- 憑證隔離的三步與知識邊界
- 歸責:稽核記錄裡的名字
- 資料生命週期:存了什麼、留多久、怎麼刪
- Anthropic 側會保存哪些內容
- beta 期間沒有自動保留期
- 刪除的四個層級與記憶的流動
- 認證與訓練預設
- 和 Claude Cowork、Claude Code 怎麼分
- 三種形態各管哪種工作
- 私訊是你自己的帳號在跑
- 下一步
把 Claude 裝進 Slack,2026 年的現行答案是 Claude Tag。它不是裝完就能免費聊天的外掛。Anthropic 把 Claude 變成 Slack 裡一個有自己帳號的團隊成員:頻道裡標記 @Claude 就能把工作交給它,費用計在組織的用量餘額上。2026 年 8 月 3 日起,它已就地取代舊版 Claude in Slack,同一個 @Claude app 直接切換。
Claude Tag 目前是 public beta。方案資格、介面路徑、金額與限制,以 2026 年 9 月 10 日查證的官方頁面為準,正式版上線前仍可能變動。
重點先看:Claude Tag 僅限 Team 與 Enterprise 方案,Free、Pro、Max 都不能用,啟用 ZDR 或 CMEK 的組織也不行。
安裝由 Claude 組織的 Owner 主導:配對工作區、選工具、連 GitHub、建服務帳號、設支出上限後 Launch。
裝進 Slack 不加每人席位費,頻道工作吃組織用量餘額,上限有三層,用到 75% 與 95% 會通知管理員。
每個執行緒跑在自己的拋棄式沙箱,內部零憑證,出站流量經代理層把關。
預設值偏開放,但誰能呼叫、私訊開關、guest 頻道、頻道樣式到全組織開關都有得收緊。
今天就能做的第一步:確認方案、ZDR、Routines、Owner、Slack 管理員、儲值六項資格,再開安裝。
Claude Tag 是什麼:從個人助手變成接單的同事
官方文件對定位只給了一句:頻道裡的任何人都可以把 Claude 標記進一個問題,把工作交給它。它在 Slack 的頻道、執行緒與私訊裡工作,被提及 @Claude 時保證接單,工作過程會在執行緒裡貼出待辦清單,貼回頻道的內容全頻道看得到,動用成員個人連接器的任務也不例外;細部工作過程則保存在只有交辦者本人能開的工作階段裡。Claude Tag 官方文件總覽把產品狀態標為 public beta,每一頁都註明功能與行為可能在正式版前調整,讀規格時以頁面上的 BetaNote 為準。
對 Claude 這條產品線還很陌生的話,可以先讀站上的 Claude 完整指南把產品關係理清楚,再回來做導入決策。
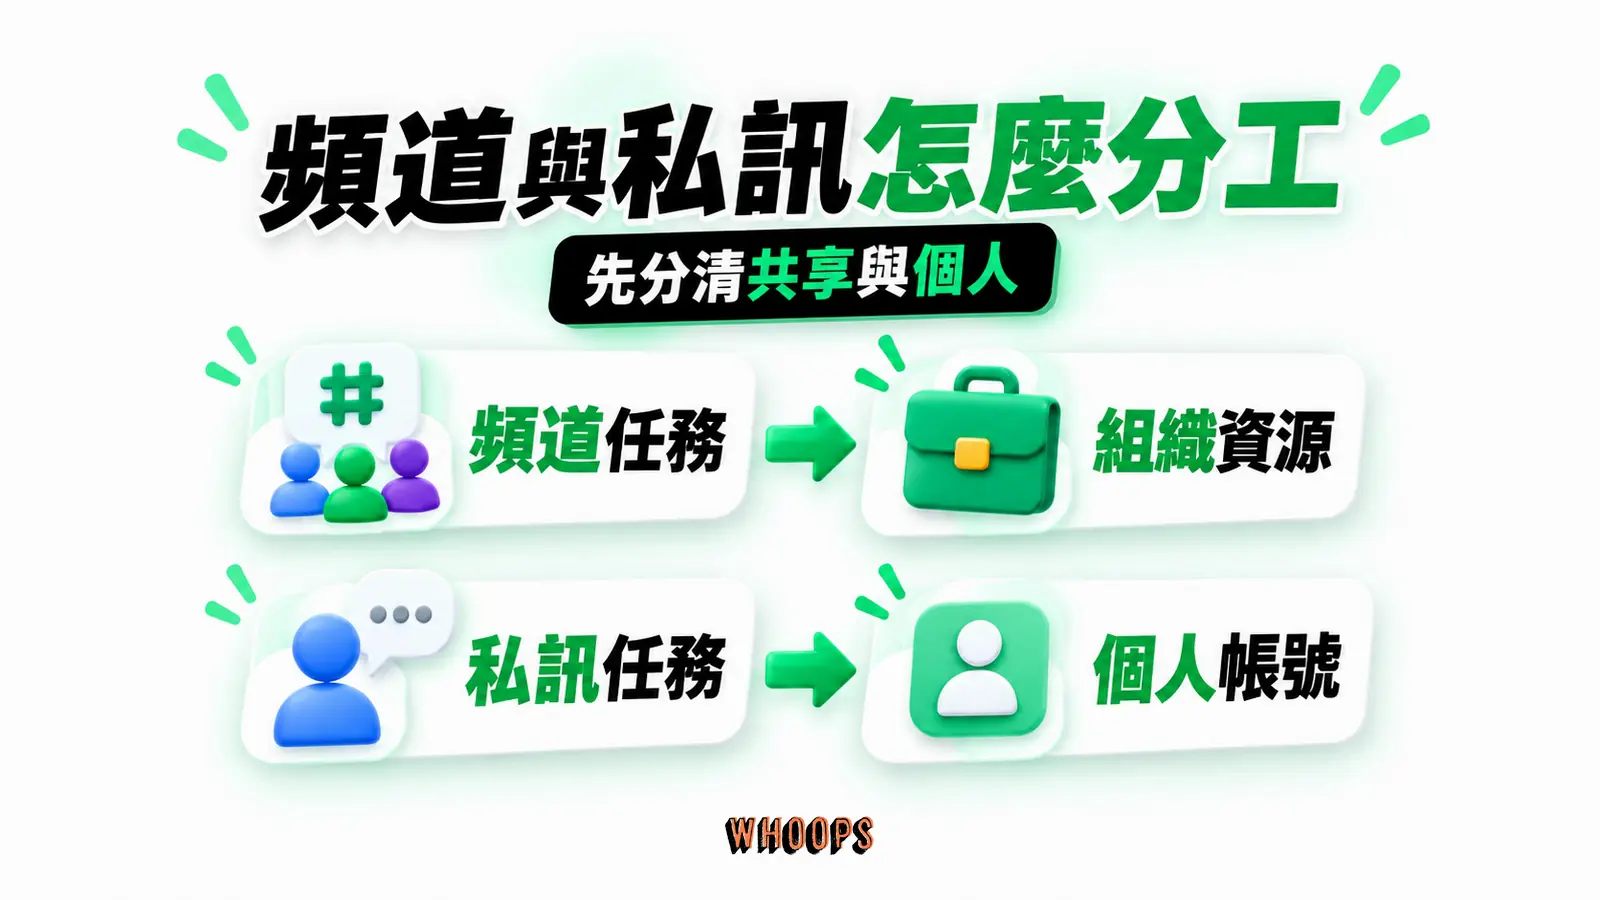
使用入口有三個,在任何頻道標記 @Claude、和 @Claude 私訊,以及點 Slack AI 助理標頭裡的 Claude 圖示打開側欄面板。頻道、私訊與面板的能力歸屬不同,頻道是團隊共享的那一套,私訊走個人帳號。
兩個日期與供應現況
Anthropic 在 2026 年 6 月 23 日的發表公告裡開放 beta 給 Claude Enterprise 與 Team 客戶,並描寫 Claude 以團隊成員身分加入 Slack,官方把它稱為 Claude Code 演化的起點。這種把 AI 代理放進團隊工作流程的原理與落地條件,站上的 AI Agent 指南有系統性整理。同一份公告披露,發表當時 Anthropic 產品團隊 65% 的程式碼由內部版 Claude Tag 產生。那是公告時點的 Anthropic 內部數字,當成新聞讀可以,拿來估算自己團隊的產出比例就過頭了。
第二個日期是 2026 年 8 月 3 日。當天起,舊版 Claude in Slack 切換到新的 Claude Tag 體驗,Claude 說明中心的 What is Claude Tag 對此的描述是就地取代:同一個 Slack app 與 @Claude handle 留在原處,不需要解除安裝,也沒有資料搬移。舊版正在棄用中,個別組織的確切切換日要向 Anthropic 客戶團隊確認。
產品頁同時載明 Coming soon to Microsoft Teams,並開放候補名單,尚無上線日。官方也表明目標是把這種工作形態擴大到其他工作場域。
地區方面,本次查證未見官方文件或 Marketplace 頁面列出地區限制。Marketplace 的語言欄只列 English,代表介面以英文為主,不等於功能限制。要做成採購結論前,仍建議向 Anthropic 確認合約與帳務條件。
頻道裡的 Claude 怎麼做事
頻道裡的 Claude 是共用的。一個 Claude 服務整個頻道的人,任何人都能接手它開出的執行緒;動用成員個人連接器的任務除外,別人插話只會被當成任務資訊,指揮不動它。它會記住頻道的脈絡,經授權也能從其他頻道學習,但不會從私有頻道回報內容。它可以主動出擊,跟進安靜下來的執行緒、主動更新進度。任務也允許非同步,自己排程跑上數小時到數天。
接單之後,它把要做的項目列成待辦清單,做一項貼一項,頻道裡的人隨時看得到進度,共用連線的任務也能中途插話改方向。產品頁的標語就是 Tag Claude in Slack,一個動作把工作交出去。
什麼工具都沒連,它也不是裝飾。每個工作階段仍能讀自己的執行緒與頻道歷史(含釘選訊息)、搜尋工作區內容、在沙箱裡寫與跑程式,例如把 CSV 整理成圖表、把長執行緒整理成文件。接上工具之後,它才能動那些工具裡的東西。
舊版與新版的五點差異
官方用五個面向交代新舊差異,其中管理責任的變化比功能列表更值得簽核的人細看。
左右捲動檢視完整表格
| 面向 | 舊版 Claude in Slack | Claude Tag |
|---|---|---|
| 身分 | 每個人連自己的 claude.ai 帳號 | 一個代理身分,配組織級服務憑證 |
| 工作階段 | 每次請求各起一個 | 每個執行緒一個共享的持久工作階段 |
| 記憶 | 沒有 | 工作區共享記憶,加上私有頻道記憶 |
| 常態工作 | 沒有 | 例行工作與頻道監看 |
| 誰設定 | 每個使用者各自設定 | 一個 Owner 一次設定 |
這次切換也把 Claude Code in Slack 這個舊形態一併取代,判別工作區裡跑的是哪一代,看 pull request 的作者欄就準。
導入前的六項資格檢查
安裝精靈開始前,官方的前置檢查表列了六個條件。任何一項沒過,流程就會卡住,先逐項確認再動工。Routines 未開的症狀是每個提及只回無法提供服務,Team 未儲值則頻道整個安靜,照症狀回推比較快。
- 方案是 Team 或 Enterprise。
- Claude 組織沒有啟用 ZDR(Zero Data Retention)或 CMEK(客戶自管加密金鑰)。
- 組織已啟用 Routines。
- 你在 Claude 組織的角色是 Primary Owner 或 Owner。
- 找得到 Slack 工作區管理員一起操作。
- Team 方案的組織已儲值用量餘額。
六項裡有五項在管理側,查一查就有答案,只有 Slack 管理員配合需要約時間。
方案:只有 Team 與 Enterprise
官方文件寫得明確:Claude Tag 只在 Team 與 Enterprise 方案上提供,走 Anthropic 自家服務,不開放給 Free、Pro、Max 這些個別方案,也不適用第三方部署。claude.com 定價頁在 2026 年 9 月 10 日的方案表,把 @Claude 一欄標成 Free、Pro 與 Max 全 No(含 Max 5x 與 Max 20x)、Team 與 Enterprise 全 Yes,與文件一致。
同一頁顯示 Team 方案規模 2 至 150 人,標準席年繳每月 20 美元、月繳 25 美元,用量五倍的進階席年繳每月 100 美元、月繳 125 美元。Enterprise 每席 20 美元,用量按 API 費率計,隨模型與任務規模變動。頁尾註明價格與方案可能變動。
個人方案的參考價,同頁列 Pro 每月 17 美元(年繳)或 20 美元(月繳),Max 每月 100 美元起。這些方案裝不了 Claude Tag,列在這裡是為了對照:想讓 Claude 進公司的 Slack,買個人方案這條路走不通。個人方案適合什麼人、怎麼用,站上的 Claude 使用指南另有整理。
ZDR、Routines 與儲值三個內部前提
啟用 ZDR 的組織不能使用 Claude Tag,原因是產品需要保留頻道記憶與工作階段轉錄,這與零資料保留的承諾直接衝突。採用 CMEK(客戶自管加密金鑰)政策的組織,官方同樣列為不支援。已經配對、後來才採用 ZDR 的組織,既有資料不會被刪,但 Claude 停止回應,新的配對也會被拒。採購前的盡職調查清單裡,ZDR 是第一個要問的問題。
Routines 沒開的話,症狀很具體:每個提及與私訊只會得到無法提供服務的回覆。它是 Claude Code 設定頁下的一個組織級開關,管理員在 claude.ai/admin-settings/claude-code 開啟即可。
Team 方案在儲值前沒有用量餘額,官方直說 Claude 在頻道裡不會有回應。launch credit 也算已儲值,先查有沒有這筆再安排儲值。
誰有權設定:Owner 加上 Slack 管理員
設定權集中在 Claude 組織的 Owner。配對工作區與建立 Access bundle(存取組合)都是 Owner 限定的寫入操作,說明中心另明寫 Admin 角色不能做設定,只有 Primary Owner 或 Owner 可以。角色以組織為單位,不隨工作區變動,也與 Slack 工作區的 admin 是兩套系統,簽核時別混在一起。
Slack 側要有工作區管理員配合:跑 @Claude connect 需要管理員權限,裝 app 是否需要管理員則看工作區的 app 核准設定。配對碼會在短時間內過期,實務上約好雙方同時在線省一道來回。
Claude Tag 安裝五步:從配對到 Launch
官方的 Set up Claude Tag 指南把安裝整理成五步,從 claude.ai/admin-settings/claude-tag 按 Start setup 展開主控台,中途離開再回來接著做,進度會保存。先把選配的準備做完能省等待,先連 Claude GitHub App、先建一個測試頻道,服務有 IP 白名單的話提早送出網路需求,官方提醒許多組織的核准要花幾天。按鈕與畫面名稱隨 public beta 滾動,以官方指南現況為準。
第一步:配對 Slack 工作區
入口在 Slack Marketplace 的 Claude 頁,按 Add to Slack 把 app 裝進工作區。裝完先在任一頻道跑 /invite @Claude,再單獨貼出 @Claude connect,訊息裡不能摻其他文字。Claude 會回一則只有你看得到的訊息,附上一組配對碼,單次有效,15 分鐘失效。
把配對碼貼進 claude.ai/admin-settings/claude-tag 的設定頁,選擇回覆範圍,官方建議 Entire workspace,選 Specific channel 則輸入頻道 ID,按下 Pair workspace 完成配對。Launch 之前,任何提及都只會得到 Claude is disabled in this channel 的訊息。
Enterprise Grid 的組織管理員跑 @Claude connect 會拿到兩個碼:workspace_ 開頭只配該工作區,enterprise_ 開頭配 Grid 裡所有尚未自行配對的工作區。私訊跟著各使用者的主工作區走,要讓其他工作區的使用者也能私訊 Claude,需做 Grid 全域配對。
第二步:至少選兩個工具
安裝精靈要求至少選兩個工具,Search all tools 能搜全部清單,GitHub 另有專屬步驟。這步只做挑選、不建連線,帳號與 API key 到第四步才貼;一時備不齊金鑰,到第四步按 Skip 暫緩即可,Claude 仍能做 Slack 內的事:跟上頻道進度、把討論整理成文件、查網路。連了之後,它才能動那個工具裡的內容。順序上可以先連建議設成唯讀的那類工具,與官方給最小權限的原則一致。
第三步:連 GitHub
GitHub 走 Claude GitHub App 這條路,帳號加 API key 的組合用不上。只有 GitHub 組織的 owner 能安裝,而且只連 GitHub 組織,裝在個人帳號上不行。授予的 repo 會套用到 Claude 所在的每個頻道。不打算交程式工作給它的團隊,這步可以整段跳過。
第四步:把 Claude 當新同事,建服務帳號
官方的比喻是 Treat Claude like a new hire,對應三個動作。先在公司信箱管理台給 Claude 建一個 email,例如 claude@ 開頭的地址,任何地址都行,Claude Tag 不會儲存這個地址本身。再把它加進每個工具,給能涵蓋工作的最小權限角色,能唯讀就唯讀,工具原生支援服務帳號就建服務帳號。第三個動作是以 Claude 的身分登入,在每個工具各建立一組 API key,貼回設定頁。一個信箱全部工具共用。
這套做法的好處在事後可追查,你在每個工具的 log 裡看得到它做了什麼,也能只撤它的存取,不動任何人的權限。
第五步:設支出上限,按 Launch
Launch 這一步設月支出上限,選項有 500、1,000、2,500、5,000 美元、Unlimited,或 Custom 自訂金額,自訂上限 1,000,000 美元。畫面上的 Let members know 預設開啟,Launch 之後 Claude 會逐一私訊全工作區成員協助上手,這些私訊不計用量。按 Launch Claude Tag,安裝完成。
Launch 後的三項驗證
官方給的三項檢查值得照做。第一,/invite @Claude 之後在頻道貼 @Claude summarize what this channel decided this week and list any open questions,通過的標準是執行緒內出現回覆,頁尾附模型名稱與 Configure 連結。第二,貼 @Claude what can you access from this channel?,確認它列出已連工具,再對某個工具下一個唯讀小任務,到該工具的稽核 log 查看 Claude 帳號的請求有沒有出現。第三,請它列出某個 repo 開著的 PR 與正在等誰處理。三項都過,接線就算乾淨。
成員上路:一般使用者的第一天五步
前面五步是 Owner 的安裝視角,裝好之後,真正每天用的是頻道裡的每一個人。成員端沒有安裝程序,也不必預先設定:官方的成員上手指南開宗明義寫著,@Claude 已經在的頻道,你現在就能用它。第一天照下面五步走,不必等任何人教你,頻道層的設定頁等用到再說。
成員第一步:把 @Claude 邀進你要用的頻道
Claude 只在它被加入的頻道裡工作。在頻道訊息框輸入 /invite @Claude 送出,留意這個指令要在頻道頂層跑,從執行緒裡發出的 /invite 會被 Slack 拒絕。更省事的方法是直接在訊息裡標記 @Claude,Slack 會自己跳出提示問要不要把它加進來。打字時自動完成清單裡的 Claude 沒有掛 APP 徽章,代表工作區根本還沒裝 Claude app,這要找 Slack 管理員處理,成員端無解。
若 Slack 回覆你沒有權限邀請人進這個頻道,代表頻道或工作區限制了加人。打開 Channel details,進 Agents & apps(部分 Slack 版本叫 Integrations),按 Add 選 Claude;再不行,就請有權限的同事把它加進去。私訊則完全不需要這些動作,只要組織沒有關閉私訊、你的使用權限未被限制,每一則私訊都會送達 Claude,不必標記,代價是它跑在你自己的 claude.ai 帳號上,那個席位要含 Claude Code,Enterprise 的 Standard 或 Usage-Based Chat 席位則要同時有 Cowork。
成員第二步:用一個問題確認它真的在線
在它已加入的頻道貼 @Claude what can you access from this channel?,有回覆就代表它在這裡是活的,答案同時告訴你這個頻道連了哪些工具。這個問題成員端隨時可以問,不是管理員的專利。標記送出卻沒有回應,先確認頻道型態:跨公司的 Slack Connect 頻道不支援,含 guest 的頻道預設不回應,這兩種換到已加入並啟用 Claude、不含 guest 的內部頻道再試。都不是的話,可能是這個頻道的設定還沒完成、你的帳號被組織的存取限制排除,或 Team 組織的用量餘額見底,把頻道名稱一起附上,找 Claude 組織的管理員排查。
成員第三步:讀它的自我介紹與回覆頁尾
有人第一次把 Claude 邀進頻道時,它會自己貼一段簡短介紹:讀過頻道歷史,建議幾件它可以接手的事。三種情況不會貼:邀請它的是 bot、頻道是組織共享頻道、頻道已經有記憶。每一則回覆的頁尾會標明這次由哪個模型處理,旁邊的 Configure 連結進該頻道的設定頁;私訊與組織共享頻道的回覆沒有這個連結。模型不滿意,成員可以自己換,不必等管理員。
成員第四步:交辦第一個任務,學會看進度
官方建議的起手任務不是具體工作,而是讓它先觀察再提案:@Claude learn what you can about my role from this workspace, then tell me three tasks you could take off my plate this week。送出後執行緒底部出現 is thinking 字樣,代表它接單了;多步驟任務會展開一份待辦清單,做一項更新一項。接單後執行緒安靜下來,多數時候是它還在做事,長任務的第一則回覆可能要等上一分鐘以上。它進了執行緒之後,後續回覆不必再標記,它讀得到執行緒裡的每一則;任務跑在雲端,你關掉 Slack 它照樣繼續。
收到結果先讀再用,讀的深度跟賭注成正比:內部摘要掃過即可,要寄給客戶或動到系統的產出逐字看。對結果有疑慮,在同一個執行緒要它把推導過程攤出來,這比要它重做一遍有用。
成員第五步:留下常設指示
第一天結束前,把它在這個頻道該守的規矩說一次:@Claude remember for this channel: keep replies short, and always include a link to the source. 指示會存進頻道記憶,對這個頻道裡所有人的執行緒生效,之後用 what do you remember about this channel? 驗證有沒有記住。頻道記憶任何人都能寫,這是成員端影響它行為最直接的開關。
把任務講清楚:結果、背景、完成條件
會標記 @Claude 與能把工作交代清楚,中間還有一段距離。官方的 Good habits 文件第一條原則寫得很硬:任務要有可驗證的結束狀態。每個任務跑在自己的執行緒裡,有人能確認做完,執行緒才關得掉;沒有結束狀態的任務,換來一份開放式報告,執行緒掛在那裡等你決定怎麼辦。把官方的整套建議濃縮成可以直接套用的指派公式,就是結果、背景、完成條件三段。
結果放第一句。官方的講法是寫出結果,不是寫出活動:把這週的專案狀態整理好貼上來,貼完標記我,有可以驗證的終點;看一下這個則沒有,只會邀來一份開放式的心得報告。可驗證的結果寫進任務的第一句,後面的內容都圍繞它展開。寫提示詞的一般功底是另一門課,站上的Prompt 怎麼寫才準有系統性整理,這裡只談頻道裡交辦的專屬形態。
背景給連結,不給複述。Claude 讀得到你標記它的執行緒,能用關鍵字搜工作區的公開頻道(含 guest 的頻道除外,管理員也能把搜尋範圍縮到只搜 Claude 已加入的頻道),頻道連了什麼工具它就讀得到什麼工具。背景已經在某個執行緒、頻道或連線工具裡,貼連結、用一句話講結果就好,不必把來龍去脈重打一遍。前提是它開得了那個來源:外部網站要管理員為該頻道允許,放在個人帳號後面的檔案則取決於個人連接器授權,開不了它會直說,這時把關鍵背景直接貼進訊息。反過來,做錯了代價高的任務,細節要給足,而且官方建議把細節寫成約束:必須遵守的規則、什麼才算驗證通過、什麼絕對不能動。
完成條件決定誰來收尾。沒有寫出結束條件,Claude 無法宣布任務完成,你也停不下來盯。官方列了三種可驗證的完成條件,第四種情況是寫不出可驗證條件,對應的處理不是交辦,是改寫。
左右捲動檢視完整表格
| 結束條件 | 誰收尾 | 例子 |
|---|---|---|
| 客觀檢查通過 | Claude 自己收 | CI 綠了就算完成 |
| 你核可它備好的結果 | 你,一個動作 | 草擬狀態備忘貼上來,等你核可 |
| 你在選項之間做選擇 | 你,一個字 | 研究兩條路線,建議一條 |
| 沒有可驗證的條件 | 沒有人 | 改寫成問題,別當任務交 |
兩個細節讓這張表真的能用。條件必須是 Claude 觀察得到的:CI 綠了,前提是這個頻道連得到 CI,證據放在沒接上的系統裡,就把條件換成你自己收尾的那一種。條件包含的事項要寫齊:盯這個 pull request 到合併為止,如果字面上只等合併,審核一到位它就可能按下去了,還沒處理的審查意見晾在一邊;審查意見要解完、你的最終放行要算進去,三件事全寫進任務。
自己收尾的任務,要求它附證據:來源連結、圖表、測試輸出、diff。你讀的是證據,不是它做事的過程記錄,這是審查速度跟得上交付速度的唯一辦法。長任務再把交付物的落點寫進完成條件:檔案貼回執行緒、branch 推上去,或邊做邊開 draft PR,只存在沙箱裡的檔案會跟著沙箱釋放而消失。要動對外或不可逆的東西時,把哪些決定必須回來問你寫清楚;沒寫,它就自己判斷,結局不是改了你想先看的東西,就是事事停下來問到你煩。
還有一條容易被忽略的界線:寫在任務裡的約束是引導,不是保險箱。你打給它的任何文字都進入工作脈絡,可能被遺忘、被覆蓋。真正不能碰的動作,要在對話外面設閘:儲存庫權限、branch protection、必要的檢查關卡。這與前文資安段的憑證隔離是同一個思路,把邊界放在制度裡,不要指望措辭。
整套公式套起來,輕任務一句話就夠:@Claude 接手上面執行緒連結裡的 bug,修好開一份 draft PR。背景在連結裡,完成條件是 draft PR 開出來等你審。重任務把約束攤開:@Claude 把 export 設定遷到新 schema。硬規則:行為不能變、不動 billing 模組、每個舊設定鍵都要以別名繼續有效。完成定義是整份測試套件通過,不是只有 export 的測試。兩則句型都出自官方文件的示範,可以直接改著用。
節奏上兩個習慣。一個任務開一個新執行緒,同一件事的後續留在原執行緒,那裡已經有完整上下文;想帶著目前討論換新執行緒,在公開頻道的執行緒裡跑 @Claude !fork 加一句新任務,它會開新執行緒、把原討論當背景,兩邊互相留下連結;私訊與私有頻道的執行緒不能 fork。執行緒可以無限開,你的審查時間不行,官方給的三個對策:一個專案一個頻道、審查集中一次批次處理、結案的執行緒打勾,讓摘要型例行工作跳過它們。
頻道層的長期修正另有位置。回覆頁尾的 Configure 連結開的是該頻道的設定頁,Channel instructions 欄位寫的常設指示,之後每個新執行緒都會讀,位階高於頻道記憶,管理員也可以把編輯權限收走。工具的正確用法或固定流程要跨頻道生效,走組織的 skills 機制,站上的Claude Skills 完整指南有整理。
團隊用途:官方案例庫當需求清單用
指派技巧之外,官方另維護一份使用案例庫,每個案例附可直接貼上的提示詞、需要的連線,以及排程化的設定方法。對導入中的團隊,它就是現成的需求清單:對著挑兩三個先跑,比憑空腦力激盪我們能拿它做什麼快得多。下表按連線需求整併。
左右捲動檢視完整表格
| 用途 | 適合誰 | 它做什麼 | 需要連線 |
|---|---|---|---|
| 跟上進度 | 任何人 | 摘要執行緒、頻道,或整理等你處理的事 | 無 |
| 個人頻道 | 任何人 | 自己的零碎問題、沒在追的頻道摘要、跟催自己答應過的事 | 無 |
| 分流請求 | 客服、營運、IT | 能答的先答、標記重複、其餘派給對的人並彙整主題 | 無 |
| 討論變文件與工單 | 任何人 | 把定案的討論整理成決策文件、狀態備忘、工單或可直接寄出的回覆 | 文件與草稿免連線;建進 Linear、Jira、Asana 需工單連線 |
| 專案追蹤與催簽核 | 專案負責人 | 常態狀態摘要,跟進卡住的簽核直到落地 | 無 |
| 文件庫找答案 | 任何人 | 回答政策與 runbook 問題,附來源 | Google Drive、Notion 或 Confluence |
| 按清單審文件 | 營運、稽核 | 對照清單或政策逐項檢查文件並回報 | 同上 |
| 回答資料問題 | 分析師 | 把白話問題變倉儲查詢與圖表,或只靠 Slack 歷史畫圖 | 倉儲查詢需 BigQuery、Snowflake 或 Redshift;只靠 Slack 歷史畫圖免連線 |
| 修 bug、顧儲存庫 | 工程 | 重現 bug、開 draft PR、追 CI 到綠、代顧 pull request | GitHub |
| 監看告警 | on-call、維運 | 定時查看儀表板,告警進來先調查一輪 | Datadog、Sentry 或 PagerDuty |
| 業務與行銷支援 | 業務、行銷 | 帳號與商機簡報、每週 pipeline 摘要、行銷政策問答與週報 | 業務需 Salesforce、HubSpot 或 Gong;行銷問答另需文件庫,指標週報依案例加倉儲 |
連線決定上限。什麼都沒連的頻道,它能做的已經涵蓋摘要、分流、把討論變文件、專案追蹤;接上文件庫,回答開始附來源;接上資料倉儲,白話問題變查詢與圖表;接 GitHub,一路修到開 PR;接監控工具,告警在你看到之前先被調查過。頻道缺哪條線,問一句 @Claude what can you access from this channel? 就知道,共用連線由管理員在 Anthropic 側設定,前文安裝第二步的工具清單就是那時候選的。成員自己接在 claude.ai 帳號上的個人連接器是另一條路:依頻道裡的個人連接器文件,Team 方案的組織預設開通,你在頻道發起的任務缺某個你自己的工具時,Claude 會先問你再動用你的連接器,動作以你的名義記錄,別人的請求用不到它,例行工作也不走它。
導入順序的建議很樸素:先在單一專案頻道跑零連線的案例,把指派公式的手感練起來;第二階段接文件庫,讓回答開始附來源;資料與程式碼的連線,等審查流程成熟再開。它自己能收尾的範圍也照官方建議逐步放寬:新頻道先全部人工複查,輸出穩定後再擴大授權。會議紀錄一類的落地情境,站上的AI 會議記錄工具比較可以對照參考。
想系統性上手,Claude Academy 的 Claude Tag 課程是免費的官方教材:入門課 11 堂加一份測驗,約兩個半小時,另有數篇十分鐘上下的實戰教學。Academy 平台的整體面貌與徽章制度,站上的Claude Academy 指南有完整整理。
計費與預算:吃組織餘額,不按人頭收費
什麼動作計費、什麼不計費
把 Claude 加進 Slack 不收每人席位費,方案本身的席位價照舊。頻道與執行緒裡的工作按用量計費,吃組織的用量餘額,餘額由 Owner 在組織帳務幣別儲值。支出上限是每個計費週期 Claude Tag 能動用餘額的上限,兩個數字分開管理。
讀取頻道、判斷要不要回、憑既有知識短答,這三段官方明列不計費。由這些展開的工作屬於頻道工作,計費。監看所屬頻道也不計費。私訊走另一條路:跑在發訊者自己的 claude.ai 帳號上,按那個席位平常的用量限制計,不動組織餘額。
換算成使用者行為會更好判斷:在頻道裡問一句常識問題,Claude 憑既有知識短答,這條不計費。請它讀整個月的討論、整理成報告,由此展開的工作就是頻道工作,計費。
三層上限與 75%、95% 告警
上限有三層:組織級硬上限、預設頻道上限(沒自訂的頻道繼承)、單頻道上限(任何頻道都能加設,頻道不需要有自己的範圍)。任何上限用到 75% 與 95% 都會通知管理員。超額的工作會被拒絕,官方強調是 declined 而非默默截斷。被擋到的使用者可以在 Slack 裡直接向管理員請求提高,通知會寫明擋住的是餘額還是上限。
上限以牌價計算,議價折數在發票時套用,不影響上限值。Enterprise 採發票制的組織不設上限的話,用量沒有上限直到設了為止,官方建議先設。試點可以把組織硬上限設高、單頻道上限設低,讓爆量只出現在單一頻道,告警也會指向明確的位置。
用量頁在 claude.ai/admin-settings/usage/claude-tag,列出逐頻道支出與上限對照。分析頁在 claude.ai/analytics/claude-tag,每日更新一次,顯示總額與月末預估、逐頻道支出與 CSV 匯出、私訊與頻道對比、四類工作拆分(被叫、主動、排程、監看)與 promo credit。管理介面的費用歸因看頻道、不看個人;Enterprise 組織另能透過 Analytics API 的成本報表,把可歸因到人的頻道費用再按 Slack 使用者細分,供部門費用揭露或內部攤提使用,歸因不到人的用量仍落在頻道層,帳務本身一律計組織餘額。要做部門攤提,就把頻道按團隊規劃、各給範圍,單頻道上限就是部門預算。
試點預算:promo 額度、成本指引與速率限制
launch promo 在查證時點仍在期限內,符合資格的組織自動獲得一次性用量額度,Enterprise 組織 25,000 美元,Team 組織 2,500 美元,只涵蓋計到組織帳上的頻道用量,私訊、Claude Code、Cowork、chat 與 API 都不在範圍。promo 說明頁載明,額度於 2026 年 10 月 1 日太平洋時間 23:59 到期,未用畢即失效。2026 年 9 月 2 日起,額度改成要等管理員把 Claude Tag 連上 GitHub 才發放;此前已取得額度的組織不受影響、無須補做。
額度先扣再計費,不逐席、不會顯示在發票行項。Team 升級 Enterprise,同一餘額上限會升到 25,000 美元(含已用部分),反向降級就降到 2,500 美元。Enterprise 試用組織不適用,經銷與 AWS Marketplace billing 的組織都適用。
單案成本官方沒有公開指引,建議的做法也樸素,試點的第一個計費週期設一個你承受得起的上限,然後盯逐頻道支出。
速率限制與支出上限是兩件事。Claude Tag 對執行緒啟動與訊息交付速度另有吞吐限制,撞到時它會在執行緒裡說明需要等幾秒,等完重送即可,被速率限制的請求不花錢。提高支出上限不會解除速率限制。
管理設定:誰能呼叫、在哪運作、怎麼收緊
治理的預設值偏開放,但每個開放點都有對應的控制。官方的 Restrict where Claude Tag operates 文件把控制項拆得很細。
三層範圍與 Access bundle
Claude 能用什麼憑證,由範圍(scope)決定,共三層:組織根的 Default Slack access、工作區層、單一頻道層。Access bundle 是管理員配好的憑證組合,往下繼承並疊加成聯集,窄範圍不會取代而是加上去。同一個 host 的憑證衝突時,最窄的範圍獲勝,頻道壓過工作區,工作區壓過組織根。換個角度看,工作區層套用到該工作區的每個頻道,私有頻道層是加碼,把敏感連線圈在小圈裡,每一層繼承上層的權限與記憶。
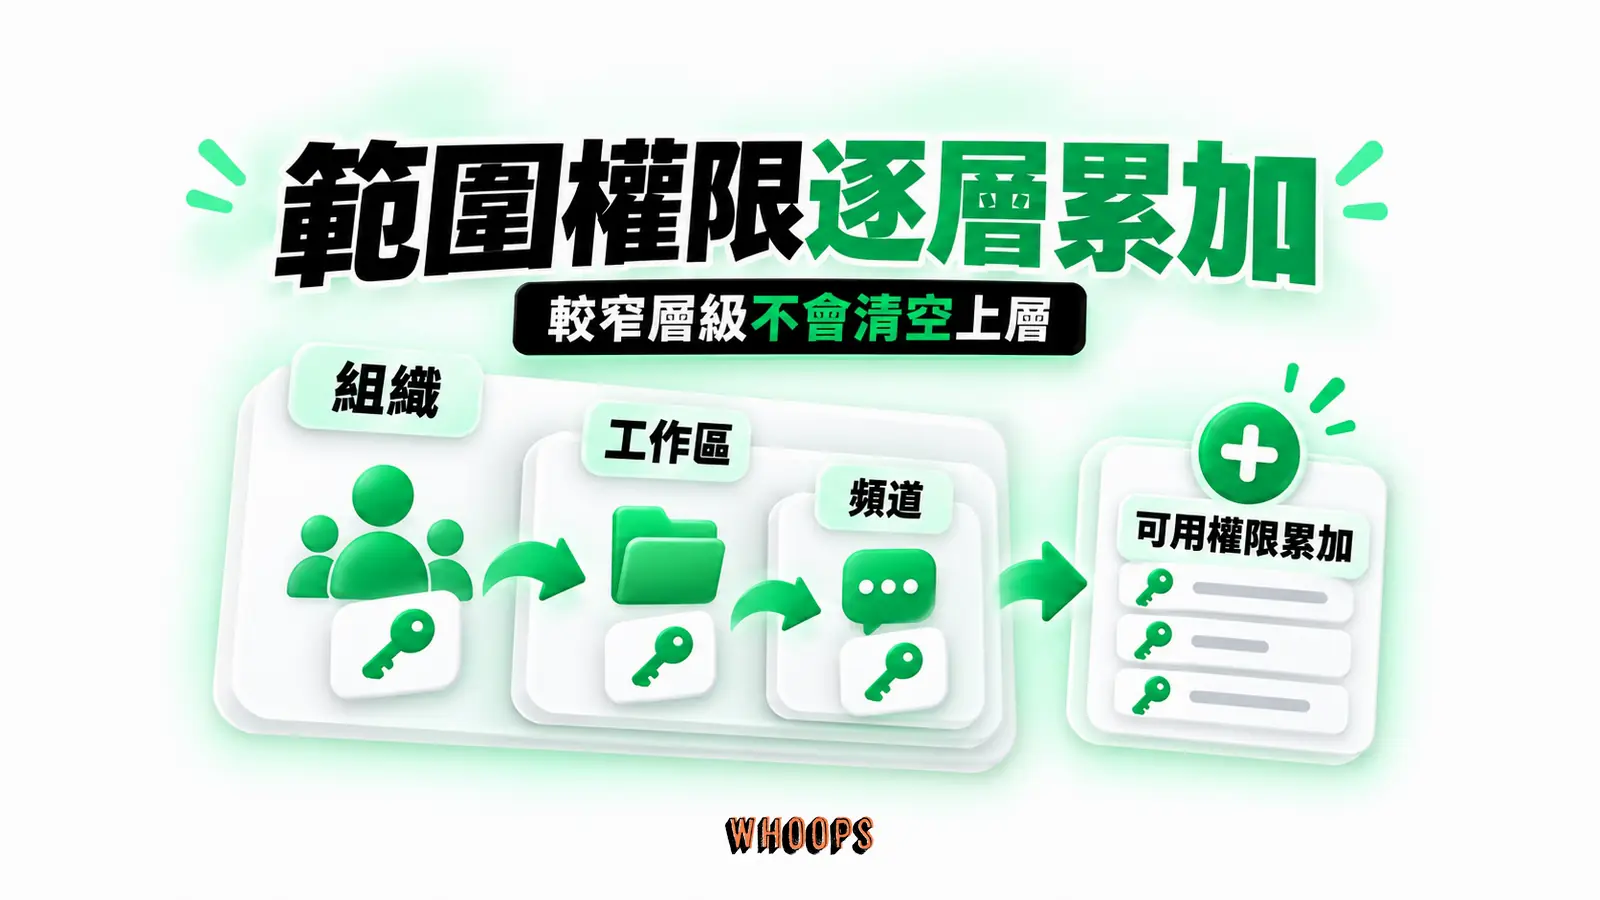
連線(connection)指 bundle 裡的一張服務憑證;個人連接器(connector)是個人 claude.ai 帳號自己接的工具,主要用於私訊,成員在頻道發起的任務經本人允許後也能使用。管理側要處理的是 bundle 與連線,個人連接器屬於使用者自己。
同範圍掛多張憑證的先後順序不可設定,官方建議別這樣綁,你無法預測哪一組憑證會被採用,資安審查也無法。勝出的憑證遇到 401 或 403 不會改用下一張,工作直接失敗。
官方對公開頻道有一條明確警告:Access bundle 掛上公開頻道,等於把它的存取給了任何加入那個頻道的人。需要提升權限的憑證,放在私有頻道的範圍。要驗證某個頻道實際拿到哪些存取,含繼承來的,到 Slack 分頁選該頻道看 Access summary。
誰能呼叫 Claude
預設開放與可收緊,是同一個設定頁的兩面。預設是連接工作區裡的任何人都能在頻道呼叫 Claude,有沒有 Claude 帳號都可以。這個預設可以收緊:Enterprise 能開 Restrict to roles with Claude Tag access,只讓角色帶 Claude Tag in Slack 能力的人使用,需要三頁設定,claude-tag 開 toggle、groups 建組、roles 建自訂角色。Team 沒有角色級控制,能開 Restrict to your organization,限組織內有 Claude 帳號的人。
三條規則決定限制怎麼生效:能力 toggle 沒開,限制不生效。內建角色(User、Owner、Primary Owner)一律授予,任一來源授予就保有存取。被限制的成員,提及與私訊只收到私人通知,Claude 不自動行動,無提及的自動回覆會跳過他們,他們在別人開的執行緒裡的回覆也不會進到 Claude。同一個 toggle 同時管頻道與私訊。
驗證限制有沒有生效很直接:拿一個被限制的帳號在頻道標記 @Claude,應該只收到私人通知,頻道裡不會有動作。
Grid 有一條治理警告:Grid 裡的工作區配到不同 Claude 組織時,整個 Grid 由其中一個組織的設定治理。Enterprise 若隸屬 parent enterprise 組織,另有 Restrict to your verified domains 開關,開啟後非驗證網域的 Slack 使用者無法把 Claude 帳號連進組織,副作用是同時阻止驗證網域內的人把帳號連到企業外的任何組織。
由輕到重的六種停用方式
停用的選項比想像多,重點是知道每一層刪不刪資料。
- 在執行緒裡對它說 stay quiet unless tagged。
- 跑 /remove @Claude,它不再讀寫該頻道。
- 該範圍的 Claude Tag version 設 Off,Owner 才能改,提及會得到 disabled 通知。
- 按 Remove this scope,刪該頻道的工作階段、記憶、例行工作與產出,Claude 以繼承權限繼續回答。
- 刪 Access bundle,憑證各處撤銷,記憶與轉錄保留,執行中的工作階段短時間內可能仍持舊憑證。
- 解除安裝 app,等於斷開配對的刪除。
一到三不刪任何資料,再邀請會接回原本的記憶。想把試點限定在少數頻道,做法是預設設 Off、選定頻道設 New,頻道自身設定壓過上層,之後被邀進別的頻道也保持沉默。Team 方案只有單一 Enable Claude Tag 開關,做不了這種限定,改用頻道名稱封鎖樣式。版本設定不管私訊、guest 頻道與共享頻道。
私訊、guest 與外部共享頻道
三種頻道形態各有預設,對有外部協作的組織特別重要。
私訊的開關是 Allow direct messages,預設開啟,Owner 限定,關掉後只剩頻道可用,與版本開關互不干涉。
含 Slack guest 的頻道預設停用(Restrict),可改成 Channel only,guest 在場時只用頻道層存取,或 Allow,完整存取且 guest 可見並互動。workspace 搜尋在任何含 guest 的頻道一律不可用,即使設了 Allow。
Slack Connect 的外部共享頻道一律不運作,也不可設定。Grid 跨工作區共享頻道另有專屬規則:全部工作區配同一 Claude 組織時,只在 Default Slack access 的存取與設定下回覆,配到不同組織時貼拒絕訊息,沒有單頻道覆寫,共享頻道裡每月至多貼一次說明。
頻道名稱樣式與頻道管理員
頻道名稱能用兩種樣式控制。Blocked patterns 命中的頻道不讀不回,被加入時會貼管理員已封鎖的通知。Auto-join patterns 讓公開頻道在建立或改名命中時自動加入,私有頻道仍需邀請。寫法是小寫加上 *(任意字串)與 ?(單一字元),例如 inc-* 或 *-confidential-*,每份清單至多 50 條樣式、每條至多 80 字元。把人資、法務這類頻道的命名加上共同前綴,一條樣式就能整批封鎖。blocked 壓過 auto-join,組織根的樣式套用所有工作區,工作區只能加、不能減。
Enterprise 能按頻道指派頻道管理員(channel manager),不必是 Owner。被指派的人能設該頻道預設模型、加 repo(限自己 GitHub 帳號具 admin 權限的)、在該頻道建立與輪替憑證,但只能動為該頻道建立的或自己建的 bundle。mutual TLS、AWS、GCP、IAP 這類 Claude 自身身分的憑證仍 Owner 限定。
機制是自動建一個只含 Claude Tag channel setup 權限的自訂角色,成員要在 Custom roles 存取層級才能被指派,其活動經 compliance API 稽核,記錄角色指派與憑證異動,永不包含秘密。Channel member edits 設 Block 時,頻道管理員仍可改指示。
頻道成員自己的權限也值得知道:能在執行緒改該頻道預設模型、寫頻道記憶、經 Configure 改頻道指示、建排程工作,也能跑 /remove @Claude。排程工作以頻道憑證跑,成員能做到的不會超過頻道本身能做的。改模型與改指示可被設 Block 擋住。
Slack 管理員看到的樣子
從 Slack 管理員的角度看,Claude app 的行為有明確邊界。它只在被加入的頻道與私訊裡讀寫,安裝當下不會自動出現在任何頻道。成員把它加進頻道有兩個方法:跑 /invite @Claude,或在 Claude 歡迎訊息建議的公開頻道上按 Add to channel。它主要回應 @ 提及,也可能回覆它判斷值得回的其他訊息。
auto-join 樣式命中的自動加入,在 Slack 稽核 log 裡記錄為 Claude app 加入,不顯示邀請人。它能加的只有公開頻道,私有頻道仍要邀請。users:read.email 這個 scope 用於成員連帳號時做 email 網域檢查,完整 scope 清單以 Slack 安裝同意畫面為準。
GitHub 或其他工具的憑證不存在 Slack 裡,全部由 Claude 組織的 Owner 在 Anthropic 側供應。它讀得到所屬頻道的完整歷史,前提是被加入過,workspace 搜尋也可能命中公開頻道的內容,與任何具備搜尋 scope 的 app 相同。
解除安裝除了把 app 移出 Slack,也觸發與斷開配對相同的刪除。Claude 貼過的訊息、canvas 與檔案留在 Slack,照工作區自己的保留設定。Grid 上移除全組織安裝不會刪資料,要刪必須請 Claude 組織 Owner 斷開整個 Grid。
治理控制總覽
把散在各頁的控制放在同一張表,導入簽核時逐列確認,比口頭交代可靠。預設值欄位以查證時點的設定頁為準。
左右捲動檢視完整表格
| 控制點 | 在哪設定 | 預設值 |
|---|---|---|
| 誰能呼叫 | 管理設定的 access toggle | 連接工作區的任何人 |
| 私訊開關 | Allow direct messages(Owner) | 開 |
| guest 頻道 | 存取限制三選一 | Restrict |
| 頻道名稱封鎖樣式 | 組織根的 blocked patterns | 依管理員設定 |
| 單頻道版本開關 | 該頻道的 Claude Tag version | New/Legacy/Off/Inherit 四選一 |
| 支出上限 | Launch 畫面與支出設定 | Launch 時自選,Enterprise 不設則無上限 |
| 頻道管理員 | Enterprise 的頻道指派 | 由 Owner 按頻道指派 |
| 組織級總開關 | 主控台的 Enable Claude Tag for your organization | Launch 後開啟 |
組織級總開關關閉時,連私訊一起關。Team 方案對應的是單一 Enable Claude Tag 開關,範圍設為 Legacy、New、Off、頻道掛 bundle 或遷移中時,畫面會改顯示版本設定。每個範圍也能在 Advanced 底下的 Default model 選新執行緒的起始模型,從組織允許的模型中選,或設 Inherit 沿用上層。模型供應面也有變數:Fable 5 曾因出口管制命令暫停 19 天,Claude Fable 5 下架事件:出口管制與恢復整理了整段時間軸。模型怎麼挑,可以對照站上的Claude Sonnet 5 代理能力與計價解析,把各等級模型在代理任務上的落差一起納入判斷;若任務涉及長時間代理、多步驟規劃或跨檔案開發,再對照Claude Opus 5 的計價與 effort 取捨。若團隊有長達數小時的代理任務或大型程式碼遷移,可把Fable 5 的初代定位與計價當成歷史比較;截至 2026 年 9 月,Anthropic 現行的 Fable 旗艦是 Fable 5.1,實際價格與供應方式應以官方資訊為準。關閉不刪資料,重開後續用原記憶。
資安治理:沙箱、憑證與出站管控
資安段的結論先講,憑證隔離在沙箱外、網路出站預設拒絕、歸責設計讓動作在各工具的稽核記錄裡掛得上名字。依據全在官方的 Security and data handling 文件,逐項換成可以檢查的動作。
每個執行緒一個拋棄式沙箱
每個 Slack 執行緒配一個隔離沙箱,頻道頂層另有一個頻道級工作階段,跑在和 Claude Code on the web 同一套基礎設施上。沙箱內不放任何憑證。安靜幾分鐘後釋放,有人回覆就重建。
跨重建會保留的:執行緒本身與它已看過的內容(轉錄在 Anthropic 側)、已推的 branch 與 PR、已貼進頻道的產出。只存在沙箱裡的檔案不保留,官方提醒邊做邊推 branch、把草稿貼出來。頻道級工作階段在無頂層活動約一小時、年齡約一天或設定變更後替換。沙箱是拋棄式的,轉錄才是記憶的主體。
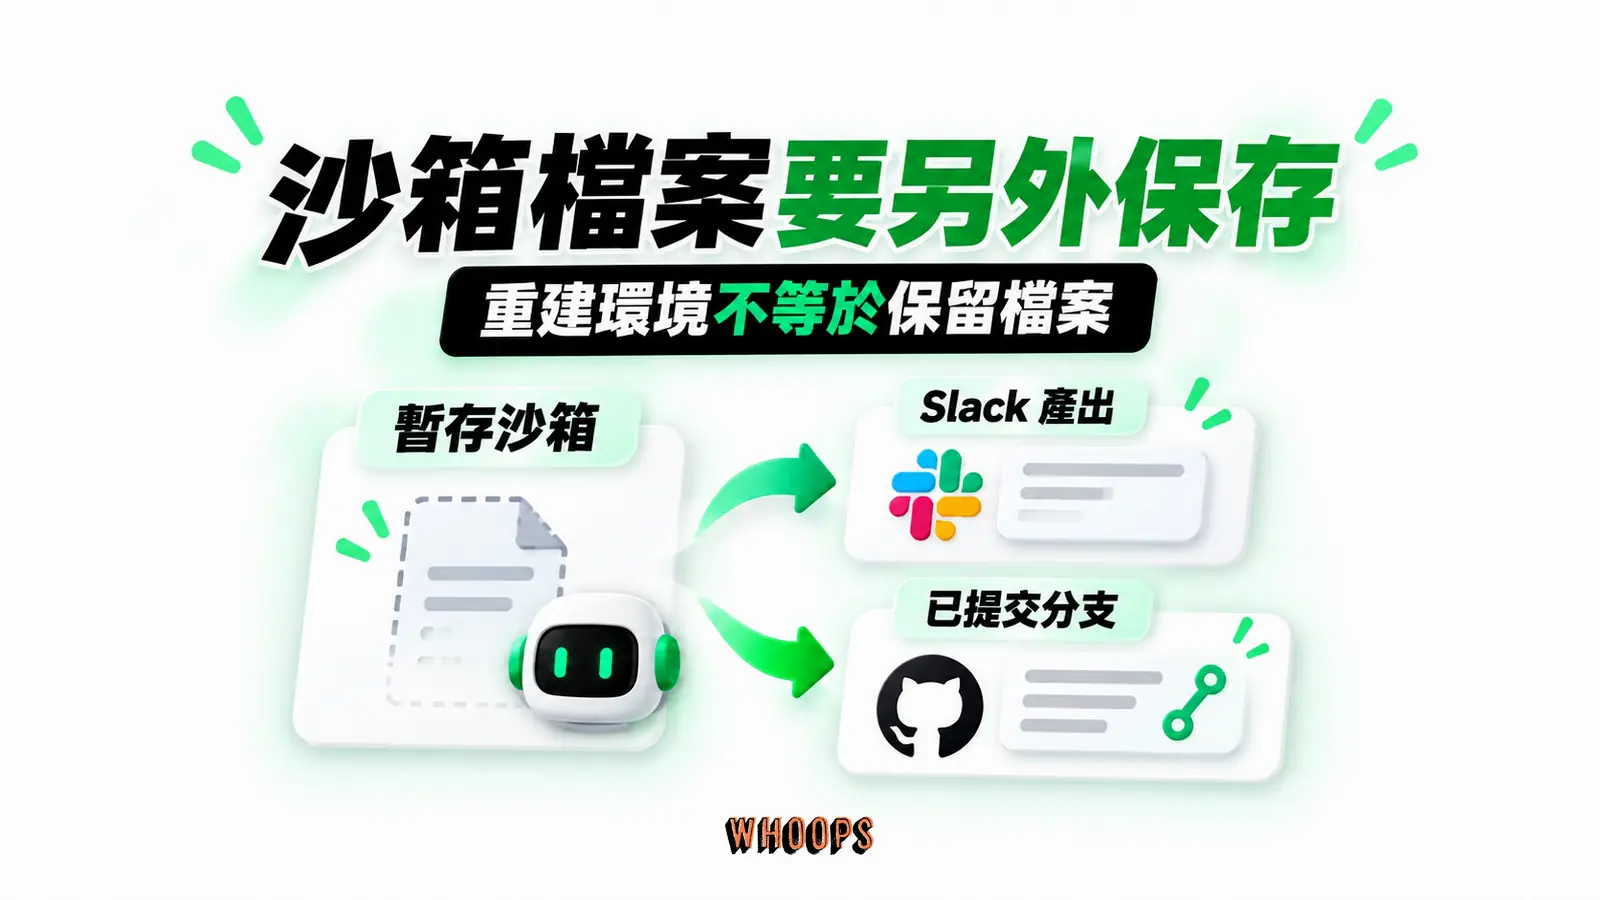
Claude 自上次發文後,約 100 則頂層訊息起停止閱讀該頻道,@Claude 的提及會重新啟動。官方明言這些閾值是預設值,可能變動。
Agent Proxy:金鑰不出現在模型眼前
憑證存在獨立的 credential store,不在代理層裡。設定畫面只能寫入,儲存後不再顯示。在 Anthropic 託管環境,外呼流量經 Agent Proxy 在邊界注入憑證,官方明言模型與沙箱都拿不到金鑰,憑證只送往你指名的 host,還能再收窄到單一 host、路徑前綴或唯讀方法,收窄到唯讀表示那張憑證連寫入都做不到。採 self-hosted environment 的組織是例外,工作階段改跑在自己網路內的 runner,也用不了 Access bundle。
代理只走 HTTP 與 HTTPS,SSH、資料庫原生協定過不了,即使 host 已在允許清單。
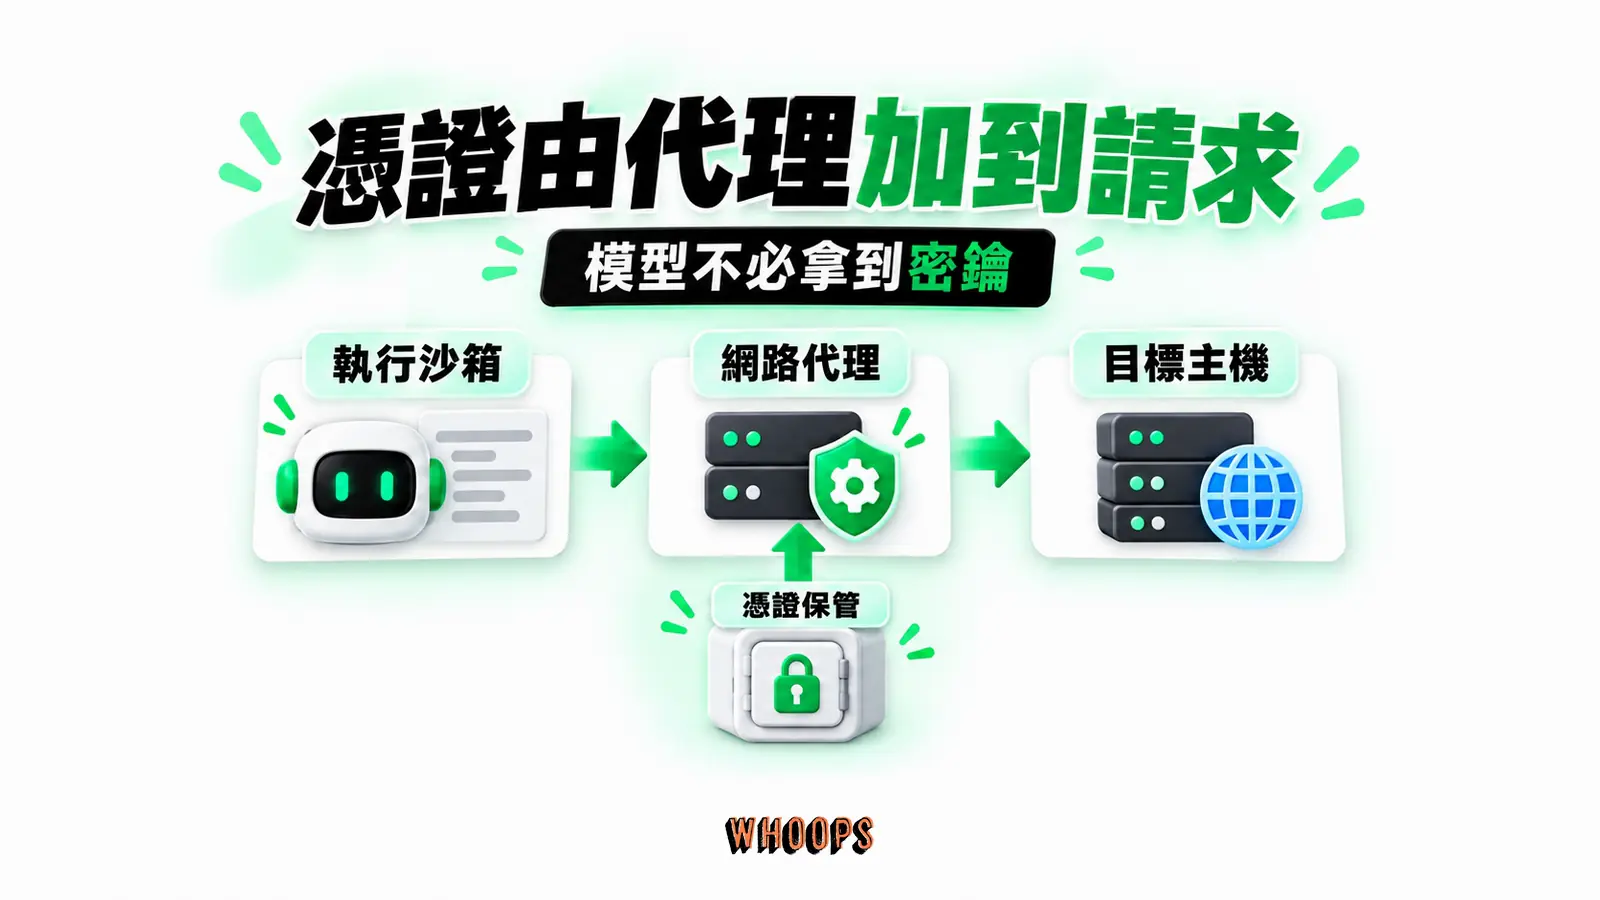
出站白名單的三層與搜尋例外
Anthropic 託管環境的出站預設拒絕,允許有三層:連線的 Allowed websites、Access bundle 的 Domains 分頁、範圍環境的網路存取設定。新環境預設 Trusted access,涵蓋官方文件列舉的套件倉庫與開發者 host,例如 pypi.org、registry.npmjs.org。三層都不允許就封鎖。設定變更約一分鐘內生效,既有執行緒一樣。私有 IP 與雲端 metadata 端點一律封鎖。Allow-all egress 預設關閉,由 Anthropic 按組織開啟。被封鎖時 Claude 會在執行緒裡點名 host,管理員補上即可。
頻道裡的網路搜尋是例外,不需要任何允許層。它是 Anthropic 的內建工具,跑在 Anthropic 伺服器上而非沙箱,沙箱不為搜尋送出新流量。搜尋與開網頁是兩件事:搜尋能引用結果頁內容,但打開那個 URL 是沙箱的外呼,host 仍需通過允許層。claude.ai 管理端的 web search 能力設定不管 Claude Tag,也沒有按頻道關閉搜尋的開關。
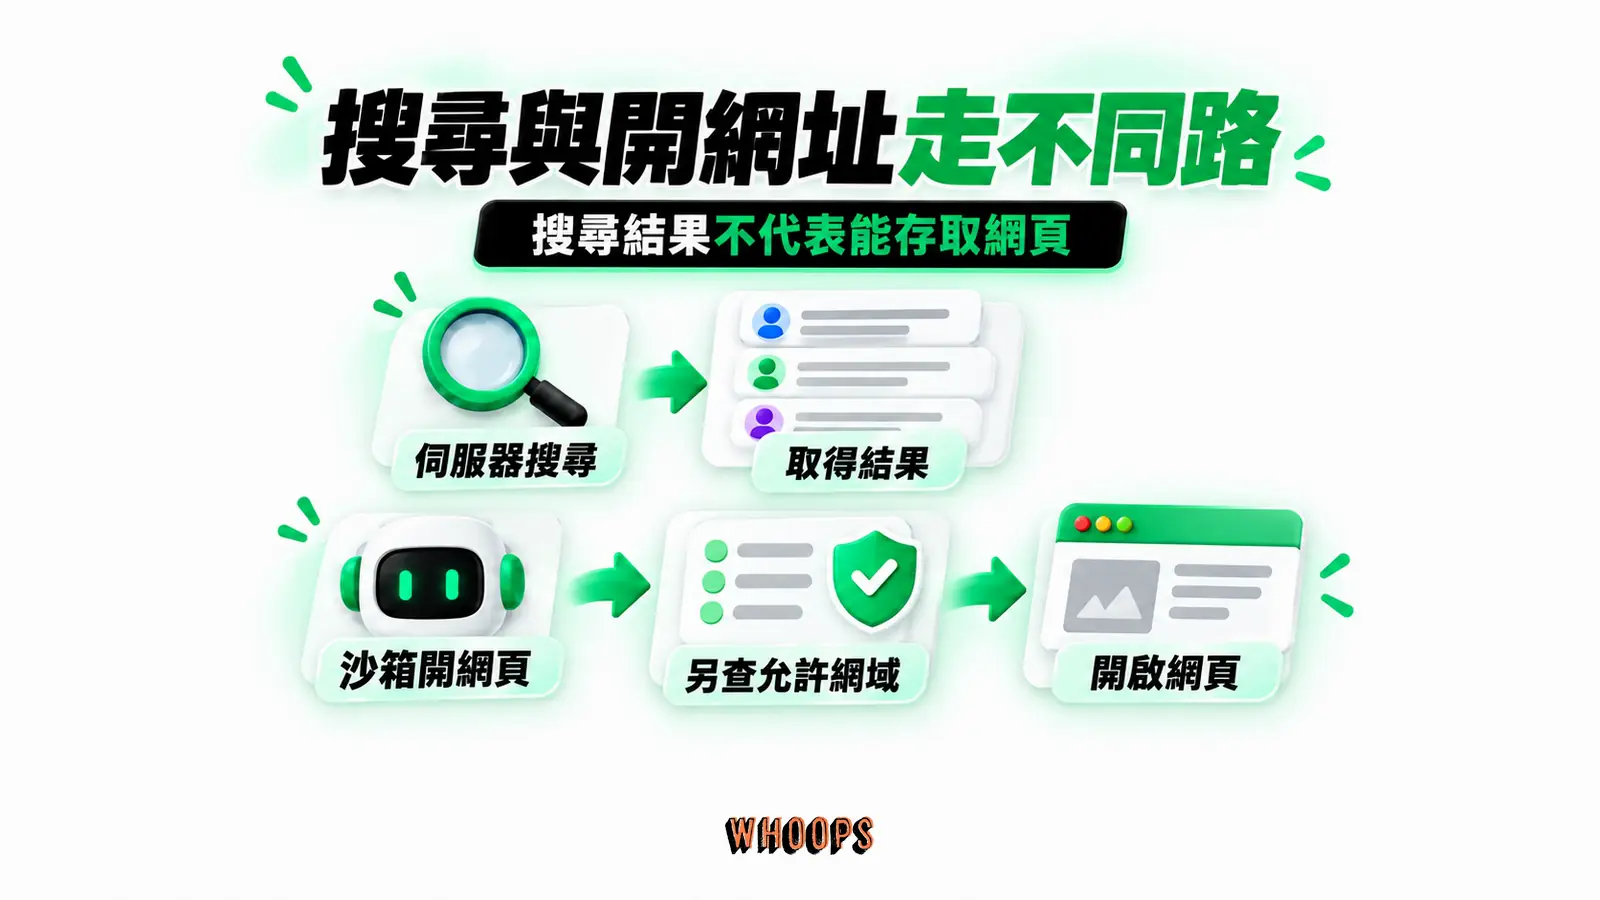
憑證隔離的三步與知識邊界
頻道工作階段只能用三個地方掛的 bundle:該頻道、該工作區、Default Slack access。掛在別處的 bundle 對它不可見,憑證出不了沙箱。把一張憑證圈在一個頻道的官方三步:只掛該頻道、頻道保持私有、查 Access summary。頻道被掛上新的 bundle 之後,再查一次 Access summary 做驗收。
官方同時提醒,隔離憑證不等於隔離知識。公開頻道學到的內容會進工作區記憶,其他頻道的工作階段讀得到,Claude 也能像任何成員一樣用關鍵字搜到公開頻道內容。治理時要把憑證與知識分開處理。
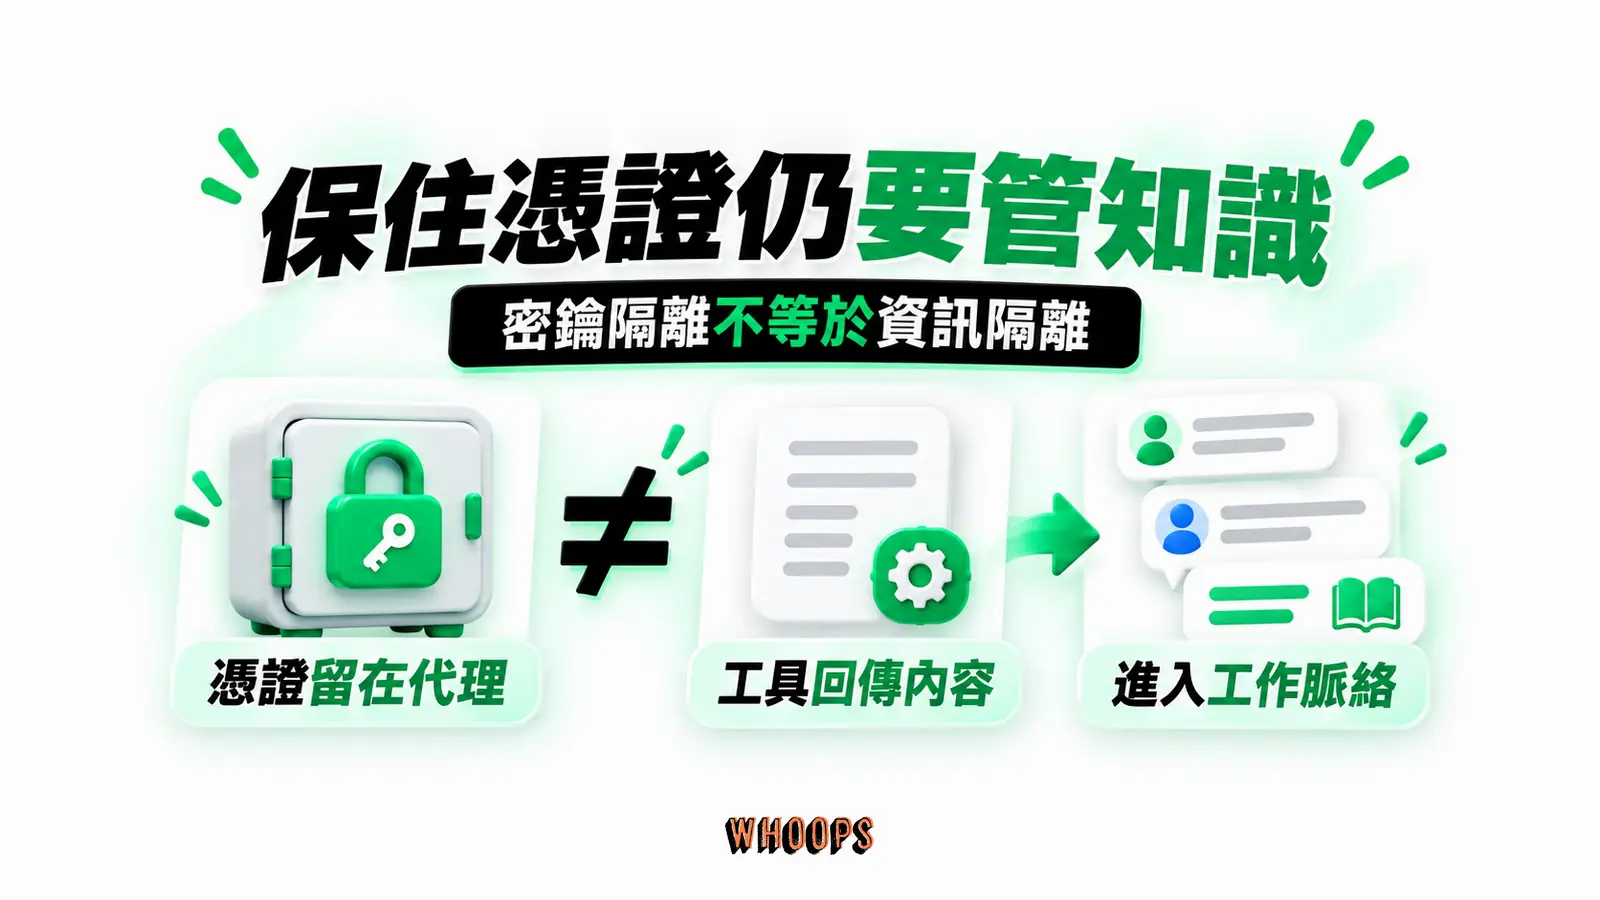
歸責:稽核記錄裡的名字
頻道裡的 Claude 以服務帳號行動,歸責切成三塊:Slack 面向是 Claude app。程式工作是 Claude GitHub App,commit 與 PR 顯示為其作者,PR 會連回源頭執行緒。其他工具用 Owner 供應的服務帳號,出現在各工具自己的稽核 log。成員核准動用個人連接器的任務是例外,那部分以成員本人名義記錄。
為什麼堅持專用身分、不用個人登入,官方的理由是 bundle 服務範圍內任何成員都能透過 Claude 用那張憑證,連線帳號能讀寫什麼,那些頻道的人就都能碰到。專用身分可獨立稽核,也可單獨撤銷。
稽核頁(介面標 Activity)有三個分頁:Scheduled work 列全組織的例行工作與建立者,能暫停、恢復或刪除,並能用範圍篩選。Memory 可讀改刪各範圍記憶檔。Network events 每小時能匯出 Agent Proxy 外呼的 JSON,Git 與 MCP 流量不含在內。官方明言沒有每個動作誰要求的逐條記錄,靠上面的歸責軌跡補。頻道裡任何人都能問 @Claude what triggers do you have set up in this channel?,並當場關掉常態工作。
資料生命週期:存了什麼、留多久、怎麼刪
資安段講的是別人碰不到,資料治理講的是留下來的東西誰能決定。先看清楚 Claude Tag 在 Anthropic 側保存哪些內容,再寫進內規。
Anthropic 側會保存哪些內容
依據 Data lifecycle and deletion 文件,每個配對的工作區在 Anthropic 側保存:工作階段轉錄,含 Claude 看過的訊息與誰送的、附檔、訊息編輯前的版本、工作中檢索的內容、它說過做過的一切。另有記憶、例行工作含指示與執行歷史、範圍與其設定、Access bundle(屬組織不屬工作區)、帳號連結、已發布的 artifacts、app 安裝憑證。
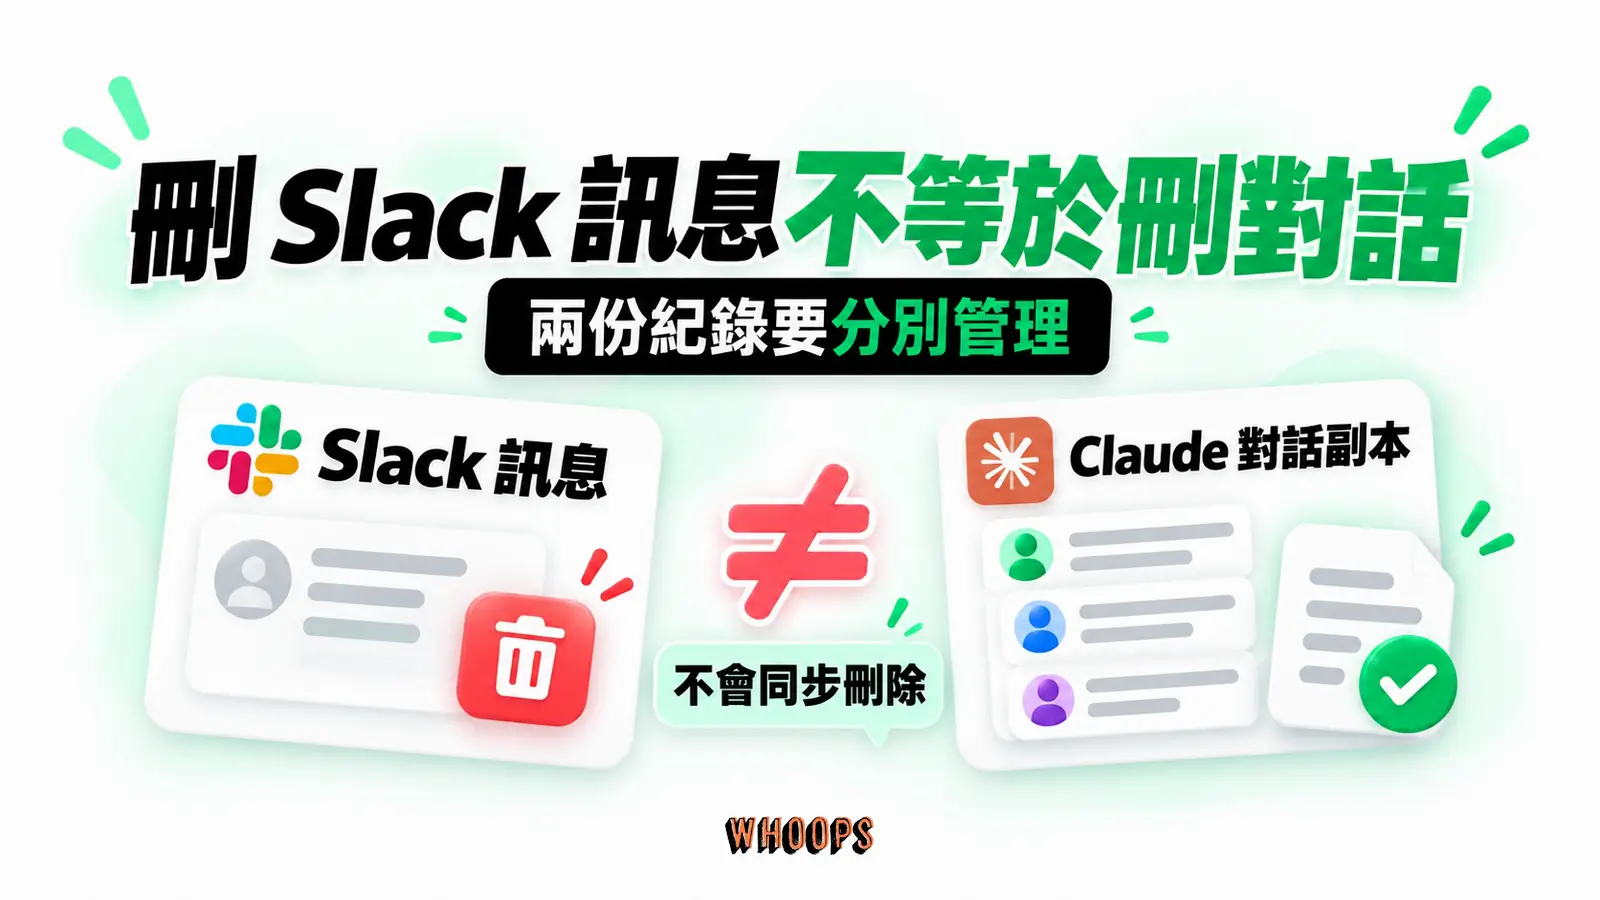
有一條要寫進內規,在 Slack 刪掉訊息或檔案,不會把它從已包含它的轉錄移除。別人的訊息(含 guest)同樣進轉錄,以組織資料持有。
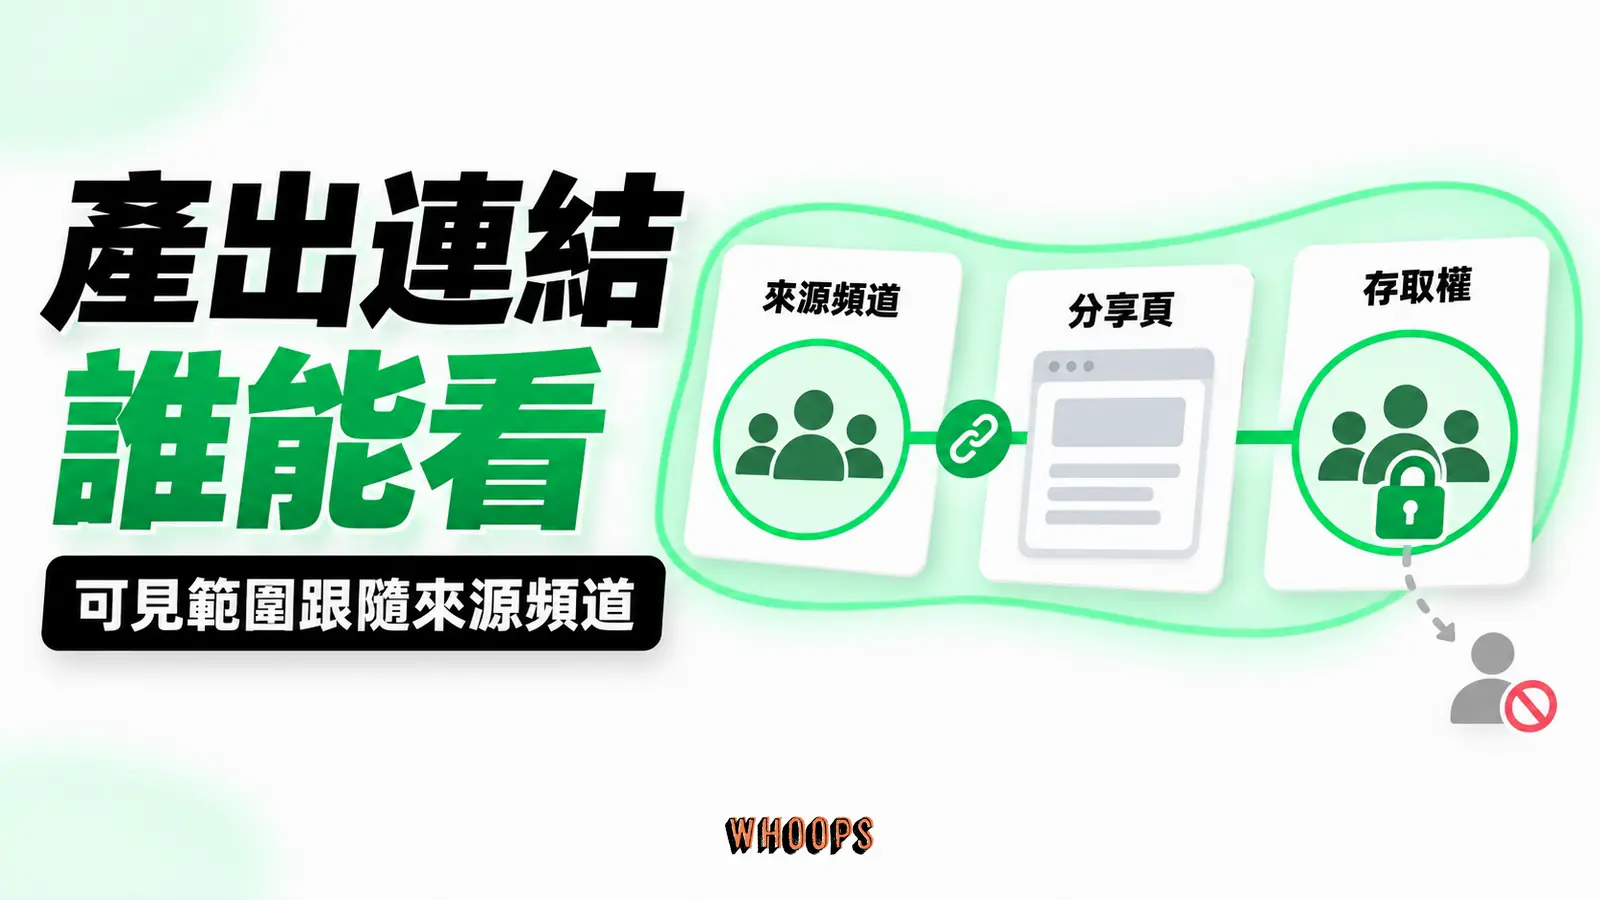
工作階段能把產出發布成 claude.ai 上的網頁,連結貼在執行緒,沙箱釋放後仍在。能打開的是有源頭頻道存取的人,公開頻道等於全工作區,沒有可改的分享設定,要改內容也是透過 Claude,在執行緒或頁面上留言處理。Slack 與 Claude 的對話歷史互相獨立,Slack 起的對話不出現在 claude.ai 的聊天記錄,反向亦然,Slack 內訊息照組織的 Slack 保留政策。
beta 期間沒有自動保留期
beta 期間沒有自動保留期,轉錄、記憶、例行工作、範圍與帳號連結都保存到被動作刪除為止。組織自訂的資料保留設定,不適用於 Claude Tag 的轉錄與記憶,已發布的 artifacts 例外,跟組織共享 artifacts 同規則。停用的工作階段封存不刪,方案到期、關閉、停用都不刪資料。
斷開整合或解除安裝後,對話會在 30 天內從 Claude 側刪除,確認後即開始刪,背景完成,備份裡的副本會在一段時間後自然淘汰。說明中心的 30 天與生命週期文件的動作表是同一件事的兩種說法,前者是上限,後者是過程。
在 Slack 刪頻道會刪該頻道資料,但公開頻道寫進工作區記憶的條目留下。/remove 不刪資料,例行工作續跑只是不能貼文。封存頻道不刪。公開轉私有不刪,新工作階段改寫頻道自身的記憶。斷開工作區刪轉錄(含私訊對話)、全部記憶、頻道例行工作與 artifacts、範圍與帳號連結,app 與 bundle 留下,幾分鐘內重新配對可取消刪除。
刪除的四個層級與記憶的流動
刪除控制由大到小四階:斷開工作區或 Grid,刪該工作區全部 Claude 資料。移除頻道範圍,刪該頻道至今的工作階段、記憶、例行工作與 artifacts。刪範圍記憶檔或請 Claude 忘記某條,舊版本仍存到範圍資料刪除。刪單一例行工作,會連它跑過的工作階段一起刪。沒有刪單一執行緒轉錄的控制,beta 期間轉錄與記憶不含在組織資料匯出,compliance API 也不列出或刪 Claude Tag 的工作階段,未覆蓋的刪除請求要找客戶團隊或寫信給 [email protected]。
刪除個人 Claude 帳號,組織持有的該成員 Claude Tag 資料不動。刪除整個組織,全部資料會刪,但 Slack 裡的 app 不會自動解除安裝。
記憶按頻道累積,不按人。公開頻道的內容進工作區共享記憶,任何頻道的工作階段讀得到。私有頻道讀工作區記憶、寫自己的存放區。私訊各自記,存在工作區側,斷開工作區才會刪。頻道內任何人可以問 @Claude what do you remember about this channel? 並修正,Owner 能在範圍選單檢視、編輯、刪除記憶檔。
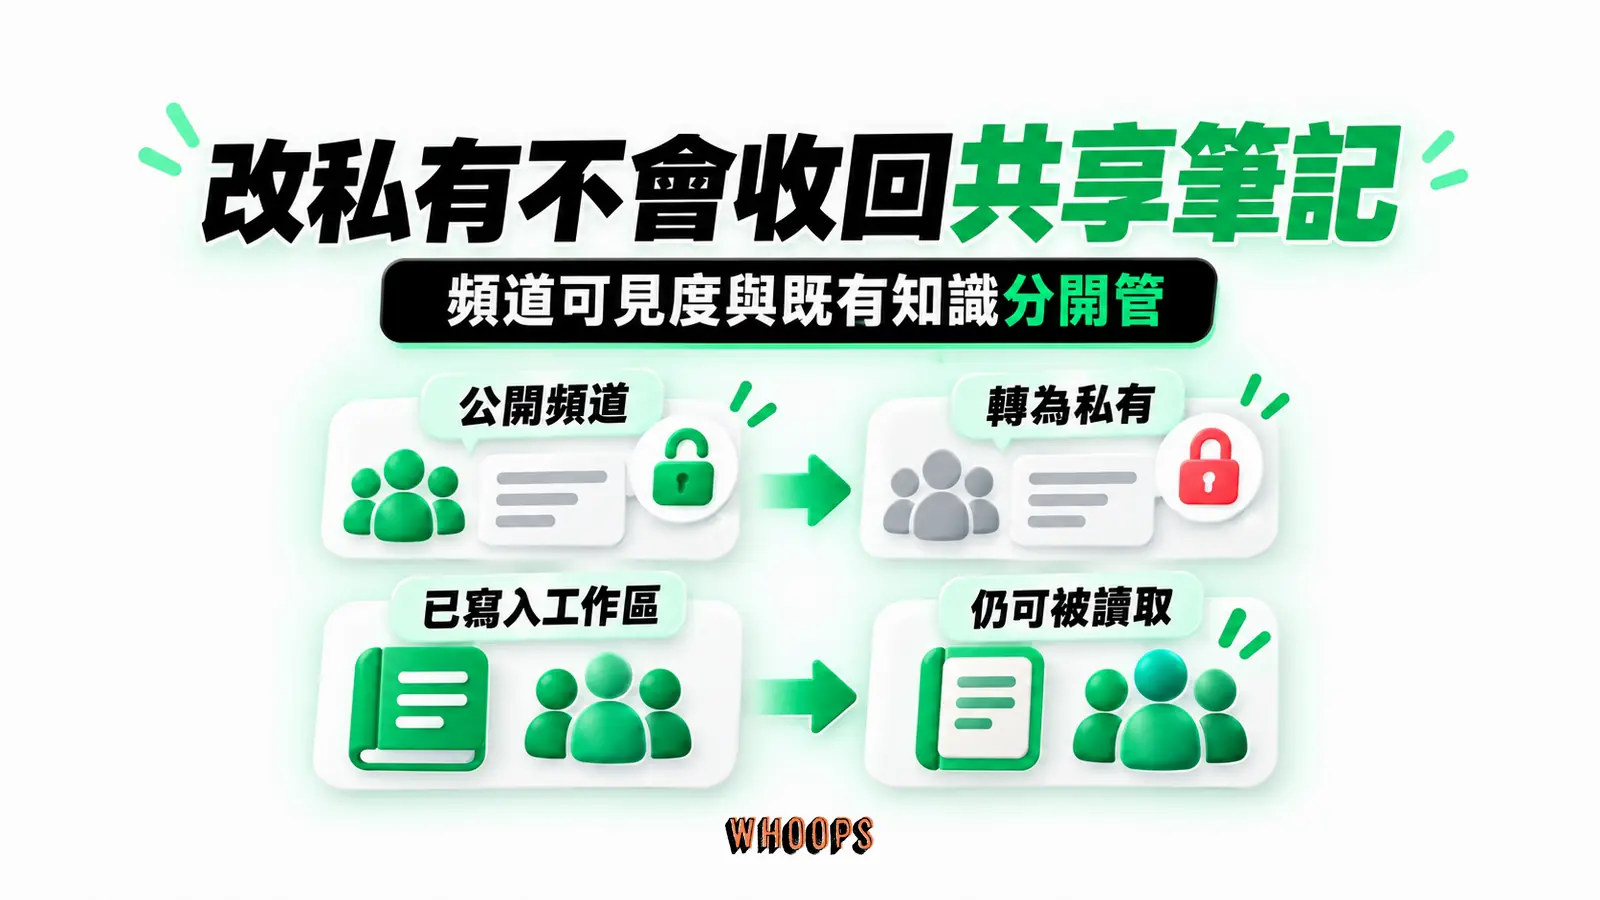
頻道可見度改變時,記憶不會自動搬家。公開轉私有,已寫進工作區記憶的條目留著,其他頻道仍讀得到,要清就由 Owner 從工作區範圍刪。私有轉公開,舊的私有記憶不跟著搬,新的工作階段讀不到。
官方建議記憶放簡短穩定的事實,長篇 playbook 放 repo,並定期(例如每週一次的例行工作)請 Claude 清掉過期記憶。
認證與訓練預設
以 Anthropic Trust Center 的對照表為準:Team 與 Enterprise 都列 SOC 2 Type 2、ISO 27001、ISO 42001 與 CSA STAR,HIPAA 列在 Enterprise 層級。這是 Claude 方案的認證狀態,Slack 平台不與第三方 app 簽 BAA,Slack app 層的合規要由客戶自查。Marketplace 的安全欄另列 SAML/SSO、專責安全團隊、涵蓋 Slack app 的漏洞揭露計畫與 token rotation,子處理器清單公開在同一個 Trust Center。合規清單另列 UK Cyber Essentials,文件庫可下載 2025 年的 Type 2 SOC 2 報告、2026 年的 SOC 2 Bridge Letter 與 DPA。
官方對訓練預設的說法直接,你的 Slack 對話預設不用於訓練模型,也不會存在模型裡。定價頁對 Team 與 Enterprise 同樣標明,預設不拿你的內容做模型訓練。
和 Claude Cowork、Claude Code 怎麼分
三個名字常被混用,官方的對照表是釐清三者的捷徑。
三種形態各管哪種工作
官方的對照表把三個產品放在四個維度上,選擇比喜好更接近分工。
左右捲動檢視完整表格
| 維度 | Claude Tag | Claude Cowork | Claude Code |
|---|---|---|---|
| 在哪工作 | Slack 頻道與執行緒 | claude.ai 聊天 | 終端機或 IDE |
| 用誰的存取 | 團隊的服務帳號憑證為主,管理員按頻道設定;成員自己的連接器經核准可用於本人任務 | 你個人的連接器 | 你本機的憑證與檔案系統 |
| 誰看得到 | 貼回頻道的內容頻道成員皆可見;個人連接器任務的細部過程僅交辦者可見 | 只有你 | 只有你 |
| 適合什麼 | 共享的團隊工作 | 個人研究與草擬 | 自己 checkout 裡的實作 |
官方把分工濃縮成一句,團隊工作用 Claude Tag,個人工作用 Cowork 或 Claude Code。選擇的判斷很實際:工作需要別人接手、結果與進度要留給團隊看,放頻道交給 Tag。自己摸方向的調查與草稿,用 Cowork。要動本機檔案與 repo 的實作,開 Claude Code。Tag 與 Cowork 的憑證來源不同,前者以管理員設定的服務帳號為主,後者是個人連接器;成員在頻道發起的任務經核准,也能動用自己的連接器。個人的那條路,站上已有 Claude Cowork 教學與 Claude Code 與 Cowork 的比較,Cowork 的實際操作細節以教學篇為準,終端機的路徑可以接著看 Claude Code 教學。
私訊是你自己的帳號在跑
頻道與私訊的分界要單獨講清楚。私訊只支援一對一,沒有群組。Claude 在私訊裡以你的身分行動,用你的個人連接器(含你自己加的 MCP server),產出的歸責在你。Pull request 是唯一例外,顯示為 Claude GitHub App 的作者,但只能動你帳號連的 repo。計費走你的席位,頻道側的設定不跟進私訊。
這正是 Claude Code in Slack 的運作方式。判別的方法官方有現成的一句,如果工作區裡的 @Claude 開 pull request 時作者顯示為你本人,你看到的是 Claude Code in Slack。
私訊跑個人帳號,是 Claude 組織裝好 Claude Tag 之後的行為,不代表 Free、Pro 或 Max 的個人方案能使用 Claude Tag 的頻道功能。能用頻道功能的,始終只有 Team 與 Enterprise 的組織。
下一步
把重點先看的行動攤成時間軸:先過六項資格,卡在哪一項就先解哪一項。資格過了,開一個測試頻道,設一個第一週賠得起的支出上限,走五步安裝,用三項驗證確認接線正確。上線後的第一個月,每週看一次分析頁的逐頻道支出,對照治理控制總覽逐列檢查收緊程度,並在 2026 年 10 月 1 日 promo 到期前,把試點的真實用量換算成正式預算。治理控制總覽每月走一遍,配合 Network events 的每小時匯出抽查外呼。
Claude Tag 的 beta 規則還會滾動,治理政策與正式預算定稿前,再對一次官方文件。